
 #1
Инструменты для получения более высоких привилегий или несанкционированного доступа к скомпрометированным системам.
Рекомендация Kitploit

 tdwyer/cve-2020-8559
Это PoC-эксплойт для уязвимости CVE-2020-8559 в Kubernetes.
 apkc/cve-2024-26229-bof
BOF-реализации CVE-2024-26229 для Cobalt Strike и BruteRatel
 geekben/towelroot
Исследование CVE-2014-3153 и его известного эксплойта towelroot на x86
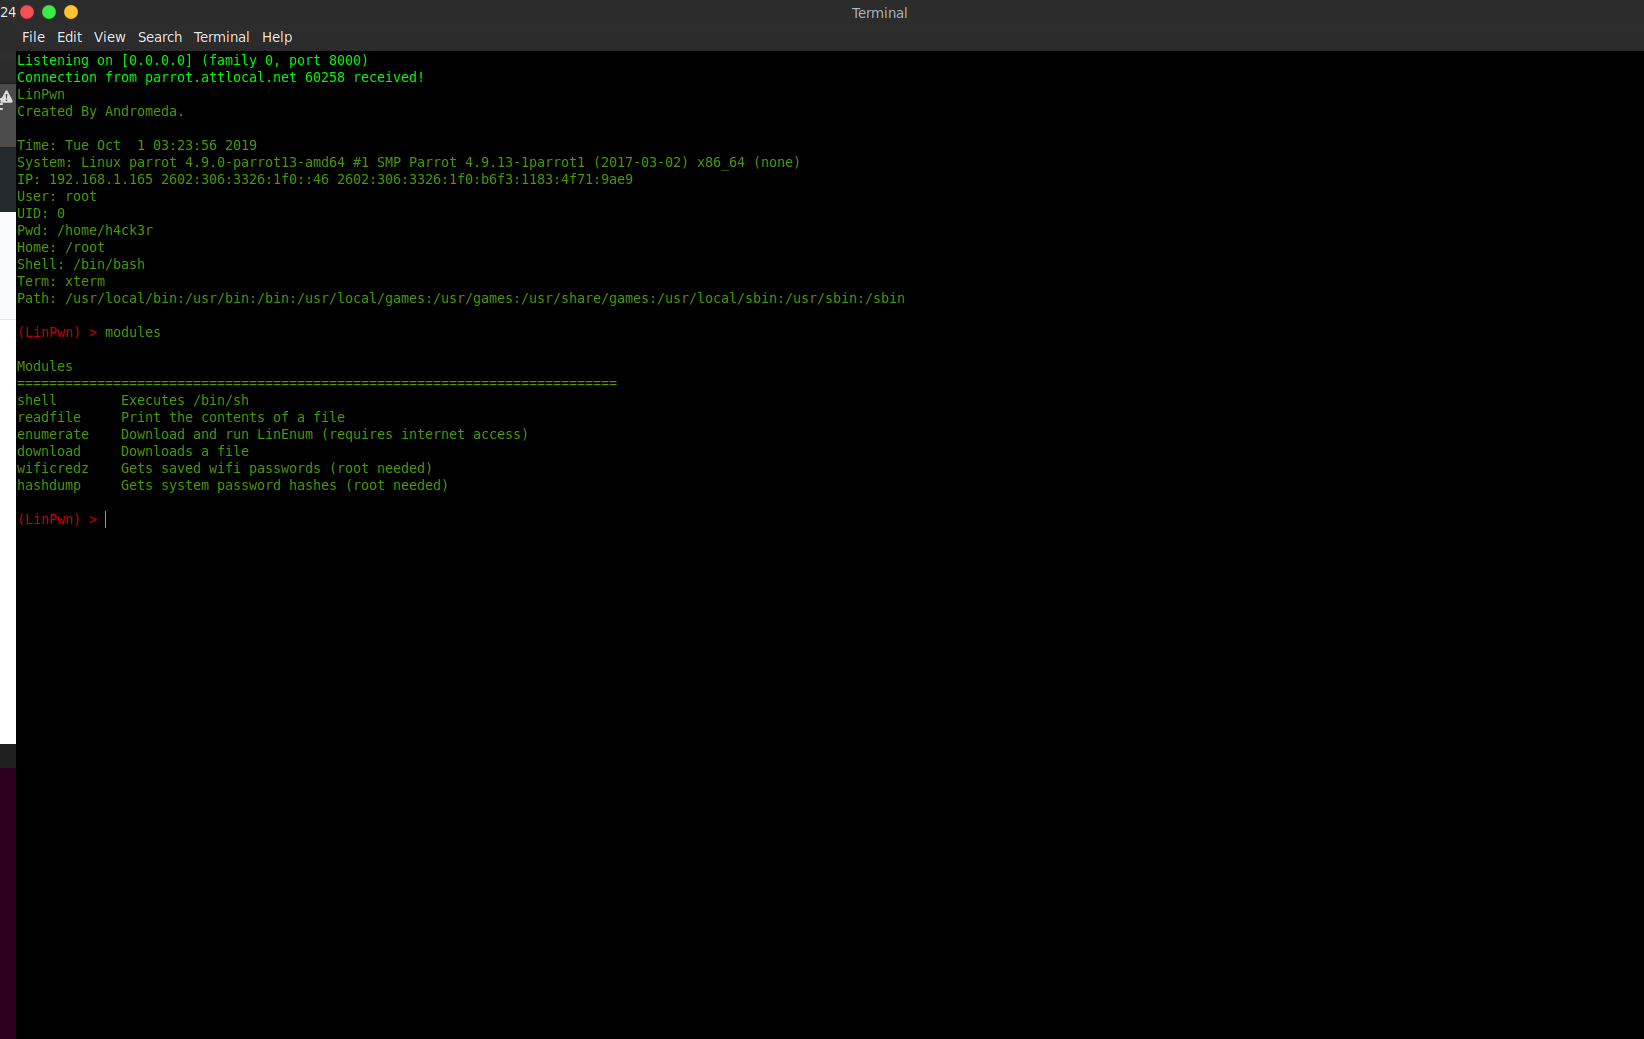 andromeda1957/linpwn
Интерактивный инструмент для пост-эксплуатации, предназначенный для повышения привилегий в Linux, перечисления, эксфильтрации файлов и сбора учетных…
 mr-r3b00t/cve-2021-3156
Эксплойт доказательства концепции для CVE-2021-3156, переполнение кучи в sudo, позволяющее локальное повышение привилегий до root.
 synacktiv/windows_kernel_shadow_stack
Концепт-демонстрации, иллюстрирующие некоторые аспекты механизма защиты Shadow Stack в ядре Windows.
 kristal-g/cve-2021-40449_poc
Эксплойт для CVE-2021-40449
 iss4cf0ng/cve-2026-31431-linux-copy-fail
Rust-эксплойт для локального повышения привилегий через CVE-2026-31431, позволяющий выполнение пользовательского шеллкода, например Meterpreter, в…
 canyie/cve-2024-23700
PoC для CVE-2024-23700 — скрытое повышение привилегий в Android, позволяющее читать/записывать контакты, SMS, календарь, журнал вызовов и голосовую…
 tr3ee/cve-2021-4204
CVE-2021-4204: Повышение локальных привилегий в eBPF ядра Linux
 kc57/awesome-pentest
Список отличных инструментов и ресурсов для тестирования на проникновение.
 abstractclass/cloudprivs
Определение привилегий из облачных учетных данных путем брутфорс-тестирования.
 alexlinov/miniplasma-runner
CVE-2020-17103 адаптирован для C2 с разделённым бинарным SYSTEM callback
 alfarom256/logmeinpochandledup
Эксплойт для состояния гонки в драйвере режима ядра LogMeIn/GoTo для Windows, которое дублирует дескрипторы SYSTEM, обеспечивая имитацию токена…
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 — Best CertiGhost AD CS Multi-Exploit Framework | Продвинутый набор инструментов с поддельными DC/LDAP-серверами, эксплуатацией…
 spaceraccoon/cve-2020-10665
POC для CVE-2020-10665: локальное повышение привилегий в Docker Desktop
 silverplate3/my-cves
Найденные мной CVE. Технические статьи, примеры эксплуатации и прохождения сессий фаззинга.
 yijiacloud/ghostlock-cve-2026-43499-4.19-k40
CVE-2026-43499 (GhostLock) rtmutex remove_waiter() UAF local-root PoC, адаптированный для ядер Qualcomm Android 4.19 (Redmi K40 / класс Snapdragon…








