
 #1
Инструменты для получения более высоких привилегий или несанкционированного доступа к скомпрометированным системам.
Рекомендация Kitploit

 quyicheng03-boop/cve-2026-98260-popsicle-android
Порт исследования CVE-2026-98260 для Android под конкретную цель — Xiaomi popsicle
 blacksnufkin/pt-toolkit
Эксплойты, скрипты и другие инструменты, полезные при проведении пентеста или Red Team-мероприятий.
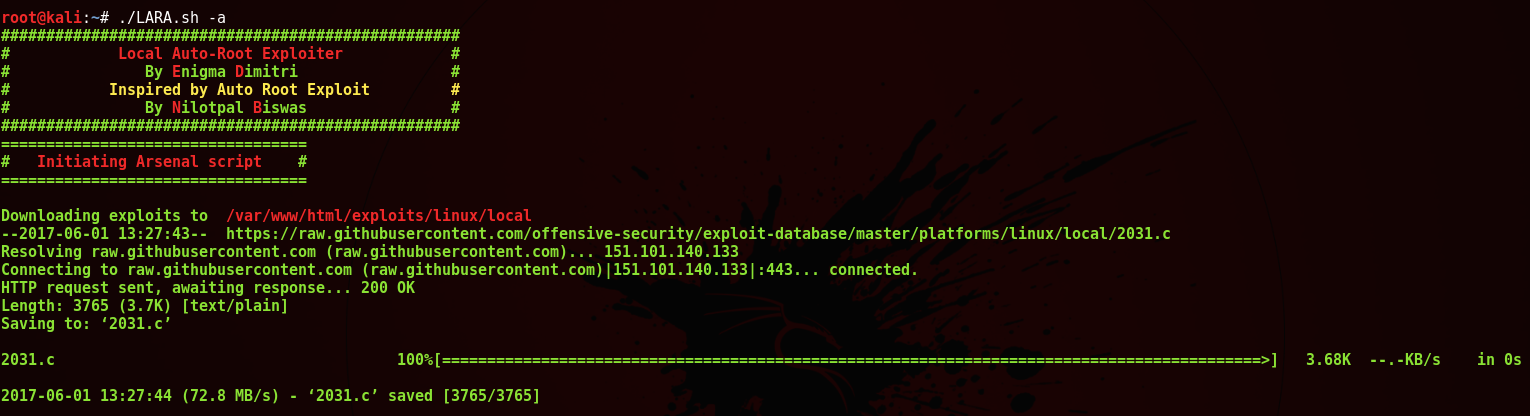 m4lv0id/lare
[L]ocal [A]uto [R]oot [E]xploiter — это простой bash-скрипт, который помогает развертывать локальные root-эксплойты с вашей атакующей машины, когда у…
 basharkey/cve-2022-0847-dirty-pipe-checker
Bash-скрипт для проверки CVE-2022-0847 "Dirty Pipe"
 mtjailed/unjailme
Побег из песочницы на основе доказательства концепции (CVE-2018-4087) от Рани Идана (Zimperium)
 laginimaineb/cve-2016-2431
Qualcomm TrustZone повышение привилегий ядра
 nickguitar/yaps
Yet Another PHP Shell - самая полная PHP обратная оболочка
 veritas501/pipe-primitive
Эксплойт-примитив в ядре Linux, вдохновлённый DirtyPipe
 rsmudge/cve-2020-0796-bof
Cobalt Strike Beacon Object File, реализующий CVE-2020-0796 (SMBGhost) локальное повышение привилегий с двумя путями вооружения для кражи токенов и…
 rvn0xsy/cve_2020_0796_cna
Cobalt Strike AggressorScripts CVE-2020-0796
 beardhammer/cve-2026-85884
PowerShell-доказательство концепции, демонстрирующее CVE-2026-85884 — повышение привилегий через Windows whesvc/WinDiag Lua ETW из кода с низкими…
 j-0-t/staekka
Stækka Metasploit - Расширение Metasploit
 ifpdz/cve-2024-44258
CVE-2024-44258
 j4nn/cve-2020-0041
Локальный эксплойт для повышения привилегий через уязвимость ядра Android CVE-2020-0041, с переносимостью на различные устройства и версии ядра.
 mazx0p/mssqlbof
Набор Beacon Object File для Microsoft SQL Server, который самостоятельно взаимодействует по протоколу TDS 7.4.
 fuhei/cve-2024-31317
CVE-2024-31317
 5alt/zerorat
ZeroRAT — это однострочный RAT (троян удалённого доступа) для Windows.
 davidcarliez/cve-2026-49176_lpe_poc
Локальный proof-of-concept повышения привилегий для уязвимости Windows WalletService, исправленной в июле 2026 года.








