
 #1
Инструменты для поддержания доступа, исследования и расширения контроля в скомпрометированных системах и сетях.
Рекомендация Kitploit

 nicocha30/ligolo-ng
Продвинутый, но простой инструмент для туннелирования/перемещения, использующий интерфейс TUN.
 jonaslejon/malicious-pdf
Генерирует вредоносные тестовые PDF-файлы для тестирования на проникновение, баг-баунти и редтиминга. Проверяет SSRF, XSS, XXE, кражу учетных данных…
 bc-security/empire
Empire — это фреймворк для пост-эксплуатации и эмуляции действий противника, который используется для оказания помощи Red Teams и специалистам по…
 ghostpack/seatbelt
Seatbelt — это проект на C#, который выполняет ряд ориентированных на безопасность "проверок безопасности" хоста, актуальных как с точки зрения…
 lgandx/responder
Responder — это отравитель LLMNR, NBT-NS и MDNS, со встроенным поддельным сервером аутентификации HTTP/SMB/MSSQL/FTP/LDAP, поддерживающим…
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
Различные советы и хитрости
 entysec/ghost
Ghost Framework — это фреймворк для пост-эксплуатации Android, который использует Android Debug Bridge для удаленного доступа к устройству Android.
 adaptix-framework/adaptixc2
AdaptixC2 — это высокомодульный продвинутый набор инструментов для red team.
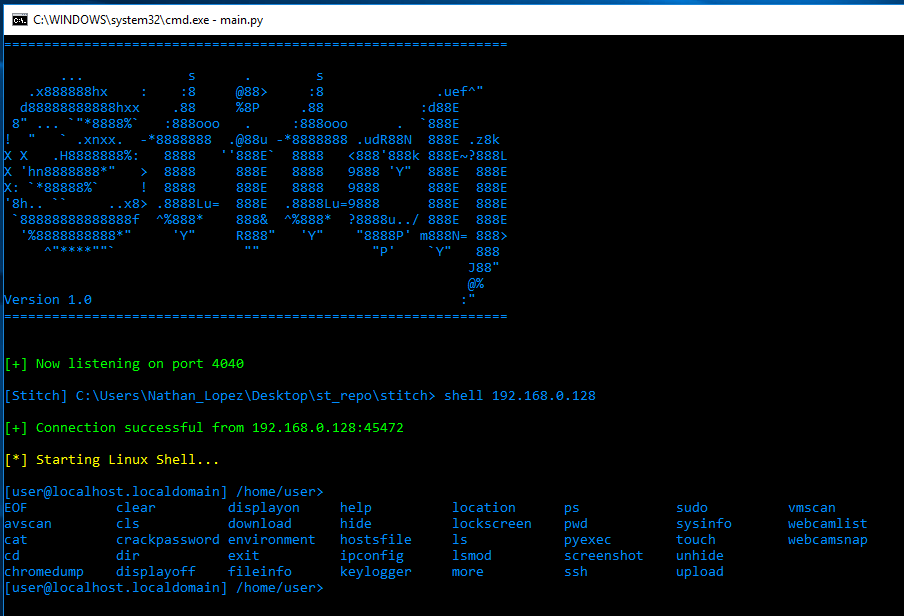 nathanlopez/stitch
Инструмент удаленного администрирования на Python (RAT)
 guardicore/monkey
Infection Monkey - платформа для эмуляции действий злоумышленников с открытым исходным кодом
 itm4n/privesccheck
Скрипт для перечисления путей повышения привилегий в Windows
 specterops/bloodhound
Шесть степеней администратора домена
 hackplayers/evil-winrm
Лучшая оболочка WinRM для взлома/тестирования на проникновение
 agwa/git-crypt
Прозрачное шифрование файлов в git
 rapid7/metasploit-payloads
Унифицированный репозиторий для различных payload'ов Metasploit Framework
 pentestmonkey/php-reverse-shell
PHP-скрипт, который устанавливает обратную оболочку (reverse shell) с целевого сервера на машину атакующего, обеспечивая удалённое выполнение команд…
 zer0yu/awesome-cobaltstrike
Список Awesome-ресурсов по CobaltStrike
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…






