
 #1
Инструменты для поддержания доступа, исследования и расширения контроля в скомпрометированных системах и сетях.
Рекомендация Kitploit
 pepsipu/ns2jb
Демонстрация джейлбрейка через консоль, которая выполняет нативные функции внутри процесса файловой системы Switch 2 посредством SmileBASIC,…

 jakehildreth/locksmith2
Набор инструментов AD CS для администраторов AD, специалистов по защитной безопасности и отъявленных red team-специалистов
 bitcoindatalabs/ln-upgrade-dynamics
Код, агрегированные данные и исходный код LaTeX для статьи «Who Patches the Lightning Network? Release Lines from Gossip, Node Platforms and Security…
 dagowda/confluencec2
Это проект, цель которого — превратить любой другой SaaS-продукт в C2; Confluence — это только начало.
 pedrobarcha/memory-injection
Исследование постоянных prompt-инъекций через функции памяти в Claude, Gemini и ChatGPT, включающее шаги воспроизведения, наборы данных и…
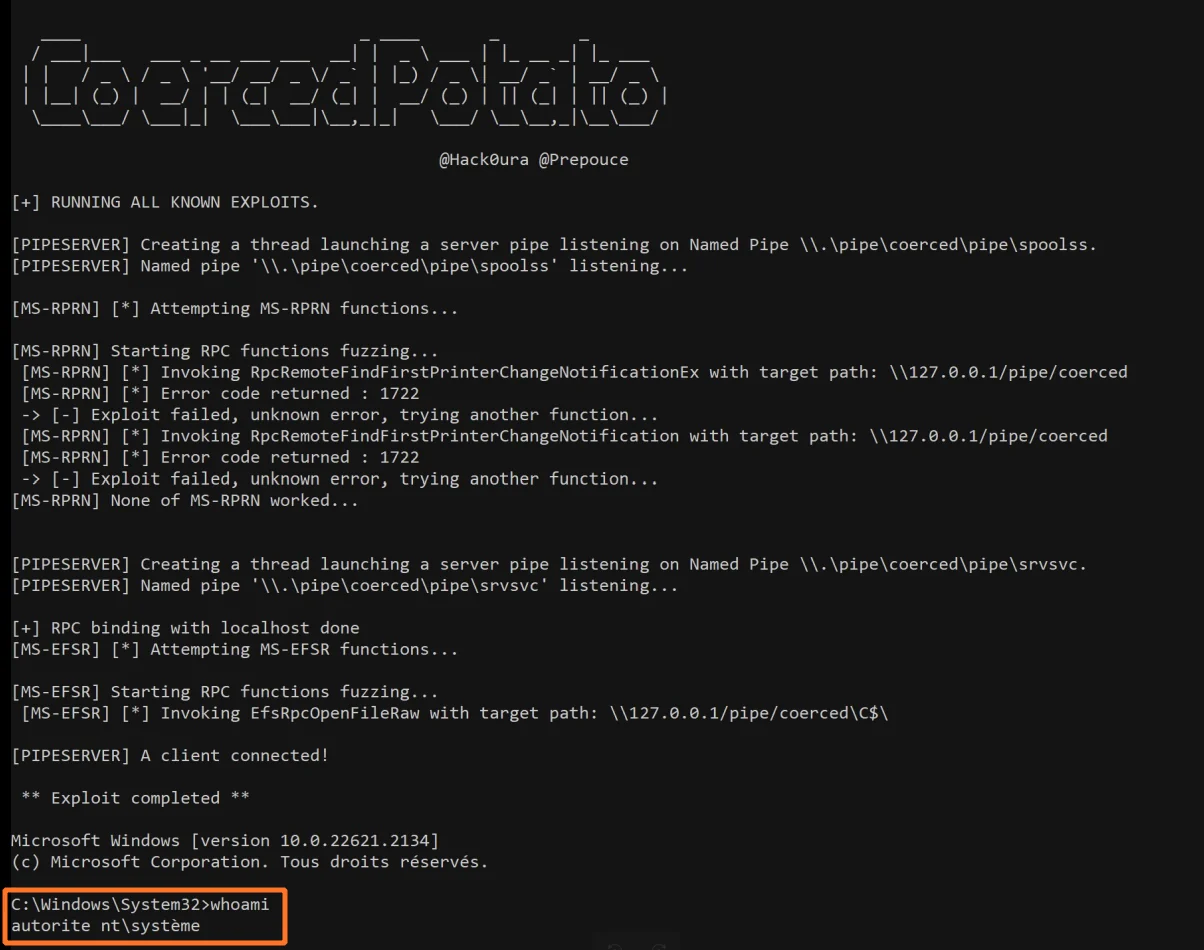 prepouce/coercedpotato
Инструмент локального повышения привилегий в Windows, который злоупотребляет SeImpersonatePrivilege через принудительный вызов RPC MS-RPRN и MS-EFSR…
 hanxi19/black_hole_attack_for_vector_database
Исследовательская реализация атаки «чёрная дыра», которая отравляет индексы векторных баз данных через управляемую центральностью хабность, с…
 trhhubsd/artex
Многоагентная LLM-система для автономного тестирования на проникновение в изолированных лабораториях: агенты-планировщики и агенты-исполнители…
 abraxas/superset-g3-v0-import-sql-plant
Proof-of-concept-лаборатория для уязвимости авторизации в Apache Superset 6.1.0, где редактор дашборда с ролью Gamma внедряет SQL в датасет через…
 2t8a/cve-2025-49132
Python-сканер для CVE-2025-49132, который эксплуатирует обход пути в эндпоинте локали Pterodactyl Panel для извлечения раскрытых данных конфигурации…
 constantinefedorov/review.cve-2021-3156
Python proof-of-concept exploit for CVE-2021-3156 (Baron Samedit), a sudoedit heap overflow enabling local privilege escalation to root on vulnerable…
 blendin/3snake
Инструмент для извлечения информации из только что запущенных процессов
 capture0x/aws-pentest
Автоматизированный CLI для оценки безопасности AWS с 30 модулями, охватывающими повышение привилегий IAM, открытость S3, вычисления, сеть,…
 code-zm/plex2shell
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656
 sysdopllc/vestacp-config-eval-rce
Рекомендация по безопасности: VestaCP <= 0.9.8-26 — аутентифицированные точки eval в парсере конфигурации -> RCE с правами root (предшественник…
 zhangutah/security-research
Код на C для proof-of-concept и разборы раскрытых уязвимостей ядра Linux, включая исходники эксплойтов для каждой CVE и технический анализ.
 silentisvox/syscallrevenant
Чистые косвенные системные вызовы с подменой системных вызовов.
 nt2dev/cve-2026-36213-poc
CVE-2026-36213: локальное повышение привилегий в эмуляторе Android MEmu 9.2.7.0








