
 #1
Инструменты для поддержания доступа, исследования и расширения контроля в скомпрометированных системах и сетях.
Рекомендация Kitploit
 damariion/cve-2015-8522.rce
Эксплойт для CVE-2015-8522, нацеленный на Tivoli FastBack Server, с переполнением буфера на стеке, обходом ASLR/DEP и автоматической установкой…
 cypherlobo/dirtypipe-bsi
Root-эксплойт для CVE-2022-0847 (Dirty Pipe)
 si-ni/cve-2025-29927-proof-of-concept
Задача Capture the Flag: CVE-2025-29927 в сочетании с уязвимостью внедрения команд

 ritwick7/sudostamp
Одобряйте sudo на рабочей станции Linux с помощью отпечатка пальца на вашем Android-телефоне. Только локальная сеть; ключ ECDSA никогда не покидает…
 wvllxe/cve-2026-104051-pictshare-info-disclosure
Раскрытие конфиденциальной информации через info API в PictShare < 3.7.1 (CWE-522). PoC + advisory writeup.
 joaovicdev/exploit-cve-2026-33634
Намеренно уязвимая лаборатория Docker, воспроизводящая CVE-2026-33634: SSRF в шлюзе LiteLLM через api_base вместе с троянизированной зависимостью, с…
 minime794/dirtyfrag
Цепочка эксплойтов ядра Linux (CVE-2026-43284 и CVE-2026-43500), позволяющая получить root через уязвимости записи в page cache в xfrm-ESP и RxRPC.
 manizada/dirtyah6
Python PoC для CVE-2026-80844: повреждение skb в IPv6 AH6 и расшифровка ESP-in-UDP для перезаписи /etc/pam.d/su и повышения привилегий до root в…
 suce0155/cve-2026-32996
Уязвимость в Veeam Agent для Microsoft Windows позволяет повысить локальные привилегии.
 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
Обратно-инженерный анализ StealC Stealer — инфостилера, использующего полую загрузку RuntimeBroker.exe, инфраструктуру C2 и извлечение полезной…
 sudoytang/copyfail-arm64
Анализ и воспроизведение Copy Fail (CVE-2026-31431) на ARM64
 themursalin/cve-2026-31431
Python-эксплойт для CVE-2026-31431 — LPE в ядре Linux через разыменование нулевого указателя в AF_ALG, приводящее к записи за пределами кучи (heap…
 rat5ak/cve-2026-31431-copyfail-static-elf--poc
Минимальный статический ELF-эксплойт размером 587 байт для CVE-2026-31431, обеспечивающий локальное повышение привилегий через повреждение page cache…
 emmmmllll/copy-fail-zig
Реализация Zig для Linux LPE Copy Fail (CVE-2026-31431), предоставляющая автономный бинарный файл для эксплуатации уязвимости в целях исследования…
 gibmat/cve-2026-32606-poc
Доказательство концепции, демонстрирующее обход привязанного к TPM шифрования диска LUKS в Linux-системах, с извлечением ключей тома через атаку с…
 quasar/quasar
Инструмент удаленного администрирования для Windows
 rebootuser/linenum
Скриптовое локальное перечисление Linux и проверки повышения привилегий
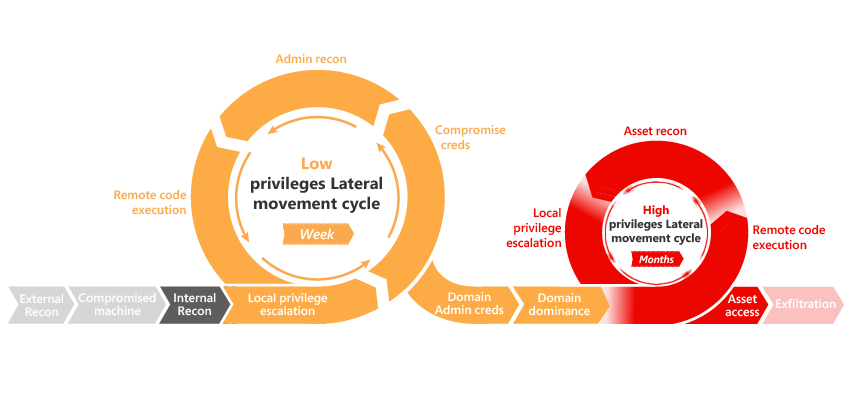 integration-it/active-directory-exploitation-cheat-sheet
Шпаргалка, содержащая распространённые методы перечисления и атаки на Windows Active Directory.








