
 #1
Инструменты для поддержания доступа, исследования и расширения контроля в скомпрометированных системах и сетях.
Рекомендация Kitploit
 kiprotect/kodex
Инструментарий для обеспечения конфиденциальности и безопасности: Обнаруживайте, понимайте, псевдонимизируйте, анонимизируйте, шифруйте и безопасно…
 viralmaniar/phirautee
Доказательство концепции криптовируса для распространения осведомлённости пользователей об атаках и последствиях программ-вымогателей. Phirautee…
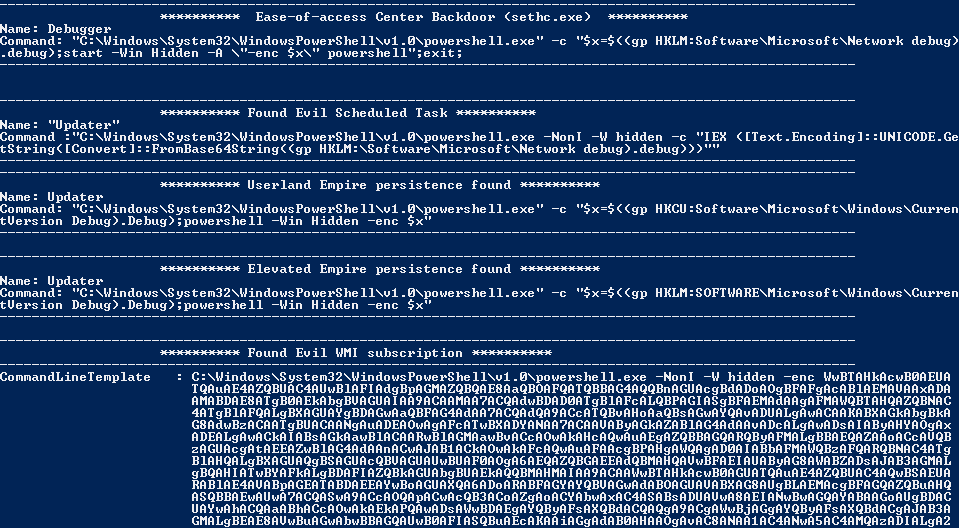 n00py/norknork
Средство поиска персистентности Powershell Empire
 rnalter/thundercloud
Облачный эксплойт-фреймворк
 arsbr/veritensor
Антивирус для AI-артефактов и RAG-файрвол. Инструмент статического анализа, сканирующий модели и ноутбуки на предмет RCE, наборы данных и…
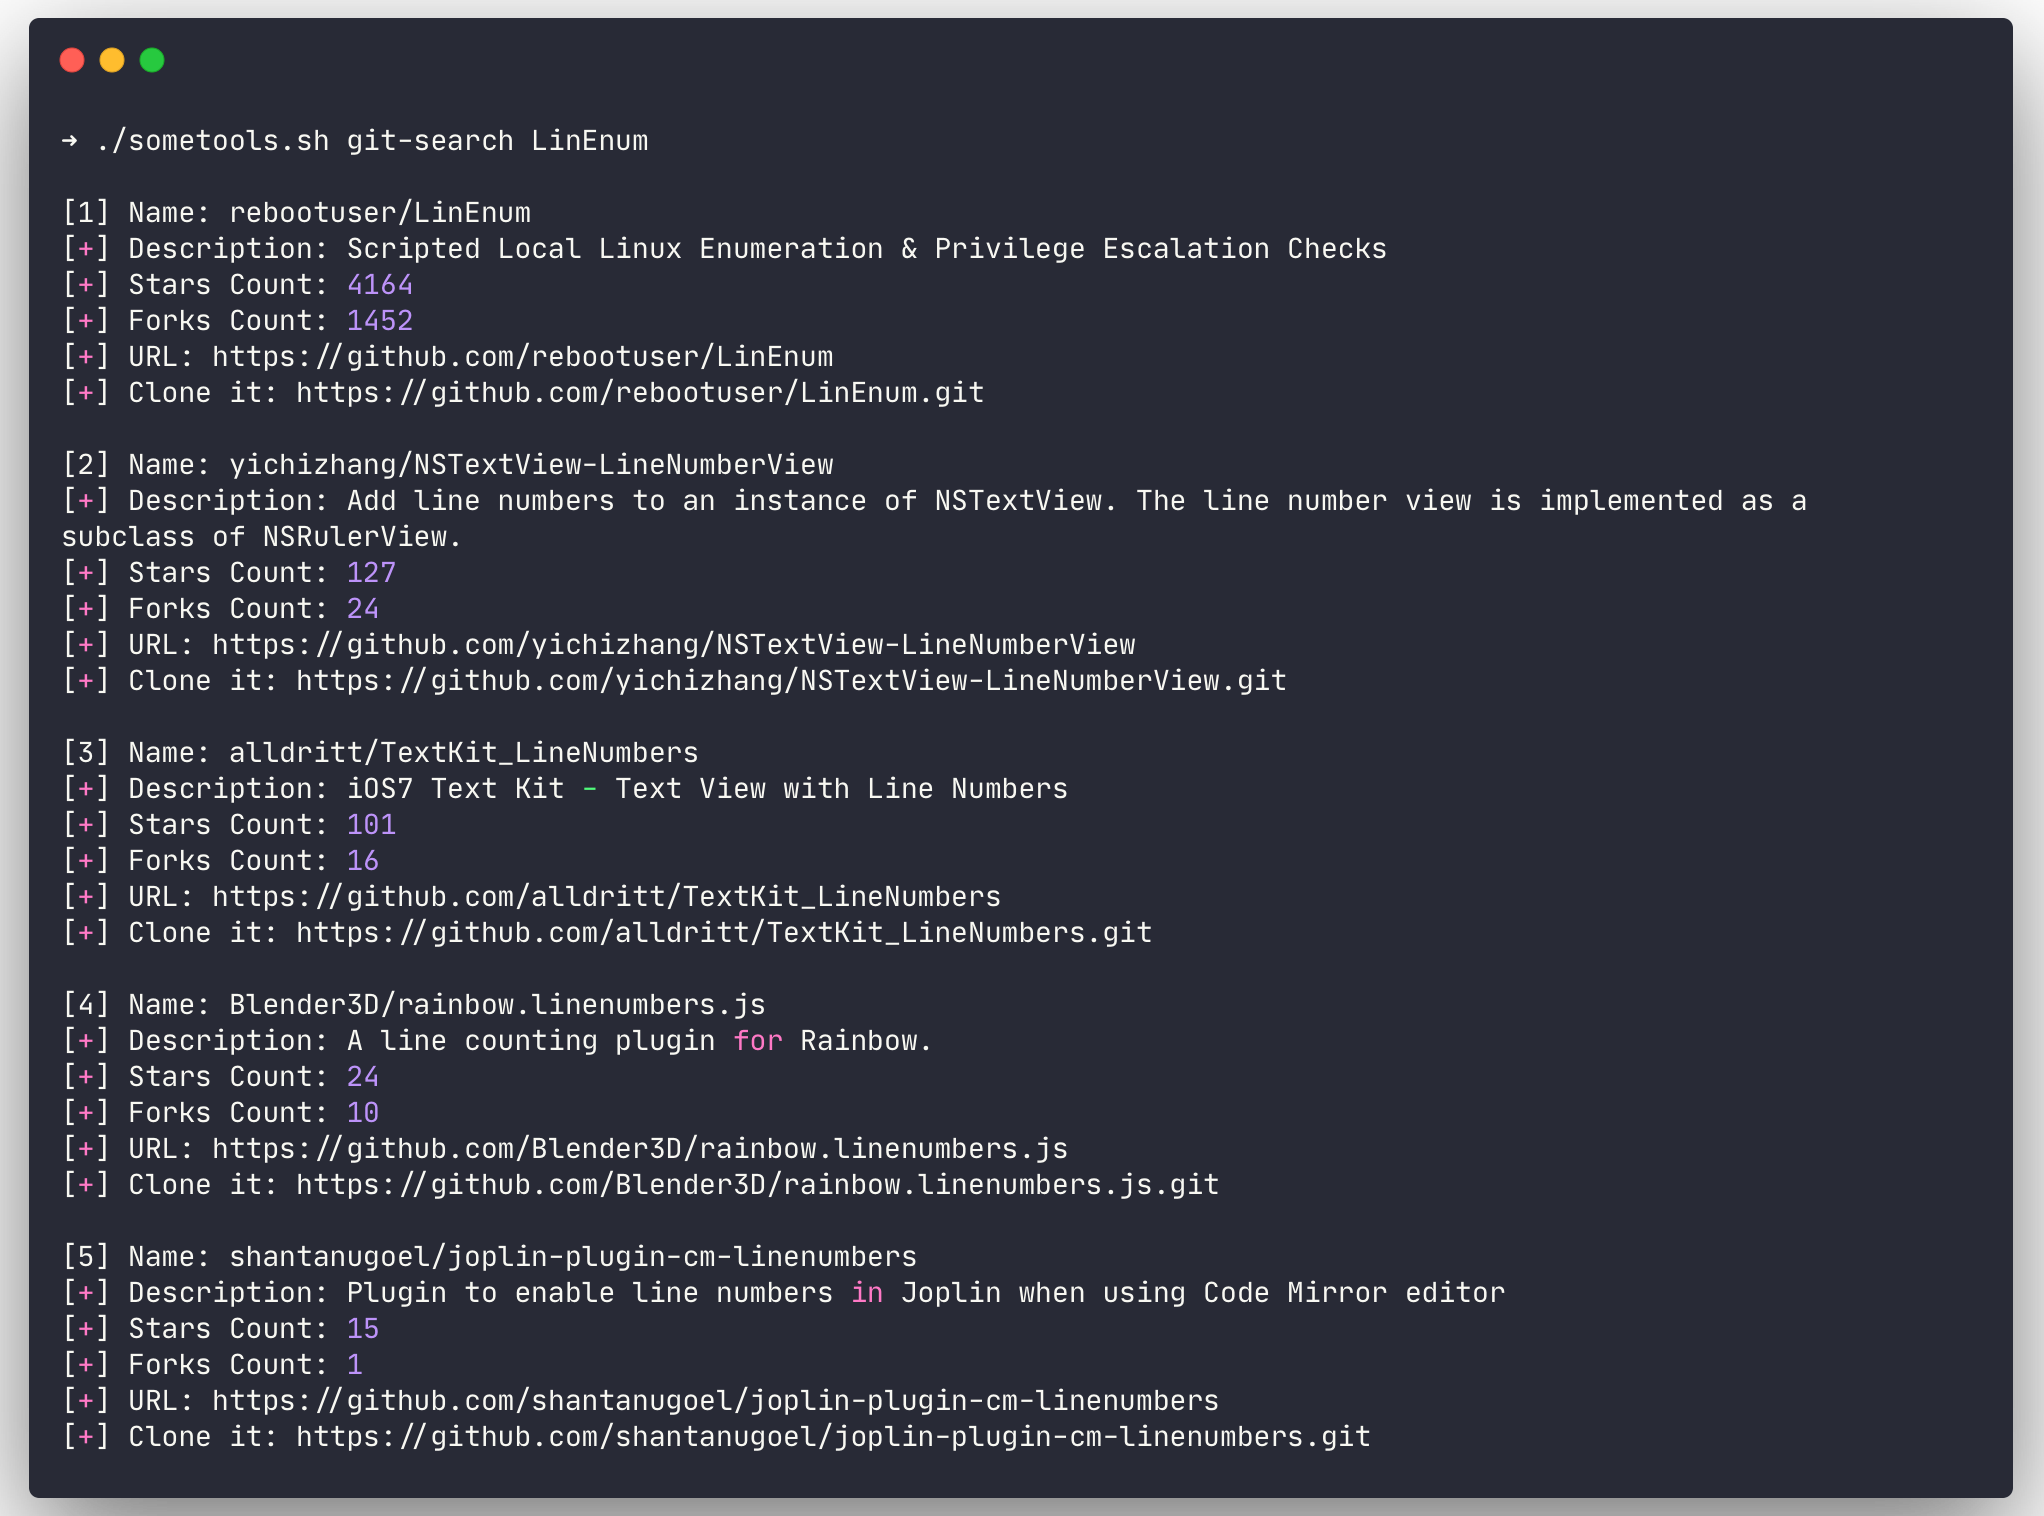 som3canadian/some-tools
Некоторые инструменты для пентеста. Установите и поддерживайте актуальность некоторых инструментов для пентеста. Я использовал это, чтобы сдать…
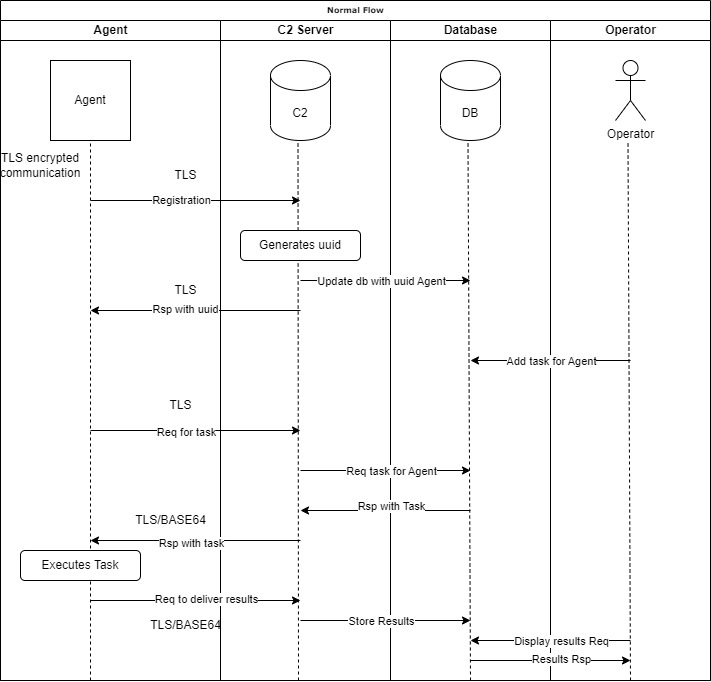 voukatas/commander
Фреймворк управления и контроля на Python с шифрованным TLS-соединением, поддержкой нескольких агентов (Python/C), интерактивными сессиями, передачей…
 antman1p/gdir-thief
Инструмент Red Team для эксфильтрации каталога Google People Directory целевой организации, к которому у вас есть доступ, через API Google.
 d4vinci/wormy
несколько функций python3 для добавления функций распространения к любому бэкдору на python
 j-0-t/staekka
Stækka Metasploit - Расширение Metasploit
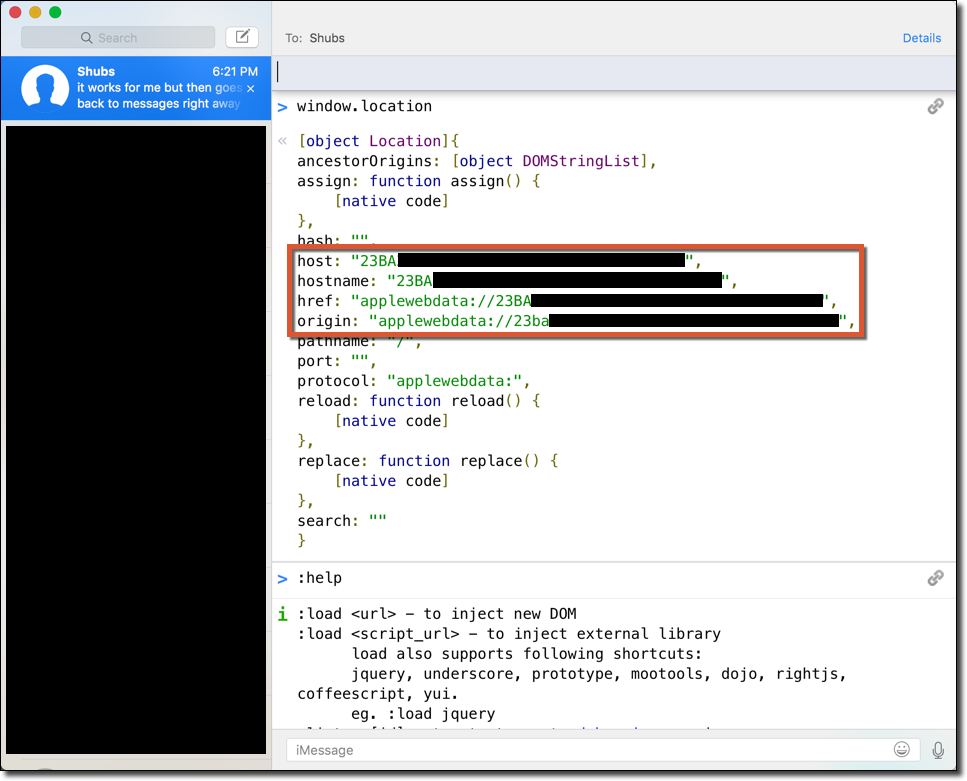 moloch--/cve-2016-1764
Извлечение данных iMessage через XSS
 hac01/owasp-top-10-k8s-2025
Практическая лаборатория capture-the-flag для OWASP Kubernetes Top 10 (2025). Используйте 11 реальных уязвимостей кластера, захватывайте флаги, затем…
 formerlab/shadow-fleet-tracker-light
Трекер теневого флота Балтийского моря с открытым исходным кодом. 1200+ судов, живые данные AIS, оповещения о приближении к кабелям. Никаких облаков,…
 invicti-security/web-inf-path-trav
Инструмент для помощи в эксплуатации уязвимостей обхода пути в Java веб-приложениях
 buter-chkalova/project-rvbbit
Образовательный PoC руткита для ядра Linux, исследующий DKOM, перехват системных вызовов, скрытность, наблюдаемость и защитное обнаружение.
 robertdavis1/pix-c2
Эксфильтрация через Ping: командование и управление (PiX-C2)
 linnemanlabs/dirtyfrag-arm64
arm64/aarch64 порт V4bel/dirtyfrag (CVE-2026-43284). Только ESP - kernel-oopses в пути rxrpc на arm64 из-за flush_dcache_page
 aldisakti2/cve-2025-8088-builder-winrar-tool
CVE-2025-8088-СБОРЩИК








