Доказательство концепции криптовируса для распространения осведомлённости пользователей об атаках и последствиях программ-вымогателей. Phirautee написан исключительно с использованием PowerShell и не требует сторонних библиотек. Этот инструмент похищает информацию, удерживает данные организации в заложниках с целью выкупа или постоянно шифрует/удаляет данные организации.
 viralmaniar/phirautee

Доказательство концепции криптовируса для повышения осведомленности пользователей об атаках и последствиях программ-вымогателей. Phirautee написан исключительно на PowerShell и не требует сторонних библиотек. Этот инструмент похищает информацию, удерживает данные организации в заложниках для получения выкупа или навсегда шифрует/удаляет данные организации.
Phirautee — это программа-вымогатель, использующая легитимные встроенные средства (Living off the Land, LotL), то есть применяет легитимные команды и операции PowerShell для работы против операционной системы.
Этот проект не должен использоваться в незаконных целях или для взлома систем без разрешения. Он предназначен исключительно для образовательных целей и для экспериментов.
За последние несколько лет программы-вымогатели вышли из-под контроля, и организации по всему миру становятся их целями, что приводит к ущербу и сбоям. Как мы все знаем, ландшафт угроз быстро меняется, и мы слышим о заражениях программами-вымогателями в офисах или читаем об этом в новостях. Вы когда-нибудь задумывались, как злоумышленники пишут программы-вымогатели? Какой уровень сложности и понимания требуется для атаки на организацию? В этой демонстрации мы будем использовать встроенные команды Windows для создания программы-вымогателя и атаки на хост через фишинг. Представляем Phirautee, доказательство концепции криптовируса для повышения осведомленности пользователей об атаках и последствиях программ-вымогателей. Phirautee написан исключительно на PowerShell и не требует сторонних библиотек. Этот инструмент похищает информацию, удерживает данные организации в заложниках для получения выкупа или навсегда шифрует/удаляет данные организации. Инструмент использует криптографию с открытым ключом для шифрования данных на диске. Перед шифрованием он выгружает файлы из сети злоумышленнику. После шифрования и выгрузки файлов оригинальные файлы навсегда удаляются с хоста, после чего инструмент требует выкуп. Выкуп запрашивается в криптовалюте, что затрудняет отслеживание транзакций правоохранительными органами. В ходе демонстрации Phirautee вы увидите полную цепочку атаки: от получения атаки программы-вымогателя через фишинговое письмо до того, как файлы шифруются на скомпрометированных системах. Будет предоставлен подробный разбор исходного кода, чтобы понять, как хакеры используют простые методы для создания чего-то опасного. Я завершу демонстрацию несколькими механизмами защиты, проведя криминалистический анализ Phirautee с помощью общедоступных инструментов.
Phirautee — это доказательство концепции программы-вымогателя, написанное исключительно на PowerShell.
Он использует команды Living off the Land (LotL) для работы против операционной системы с целью шифрования файлов на машине.
Этот инструмент может использоваться во время внутреннего пентеста инфраструктуры или во время упражнений Red Team для проверки реакции Blue Team/SOC на атаки с использованием программ-вымогателей.
Он использует криптографию с открытым ключом для шифрования пользовательского контента и выгружает большие файлы через Google Drive.
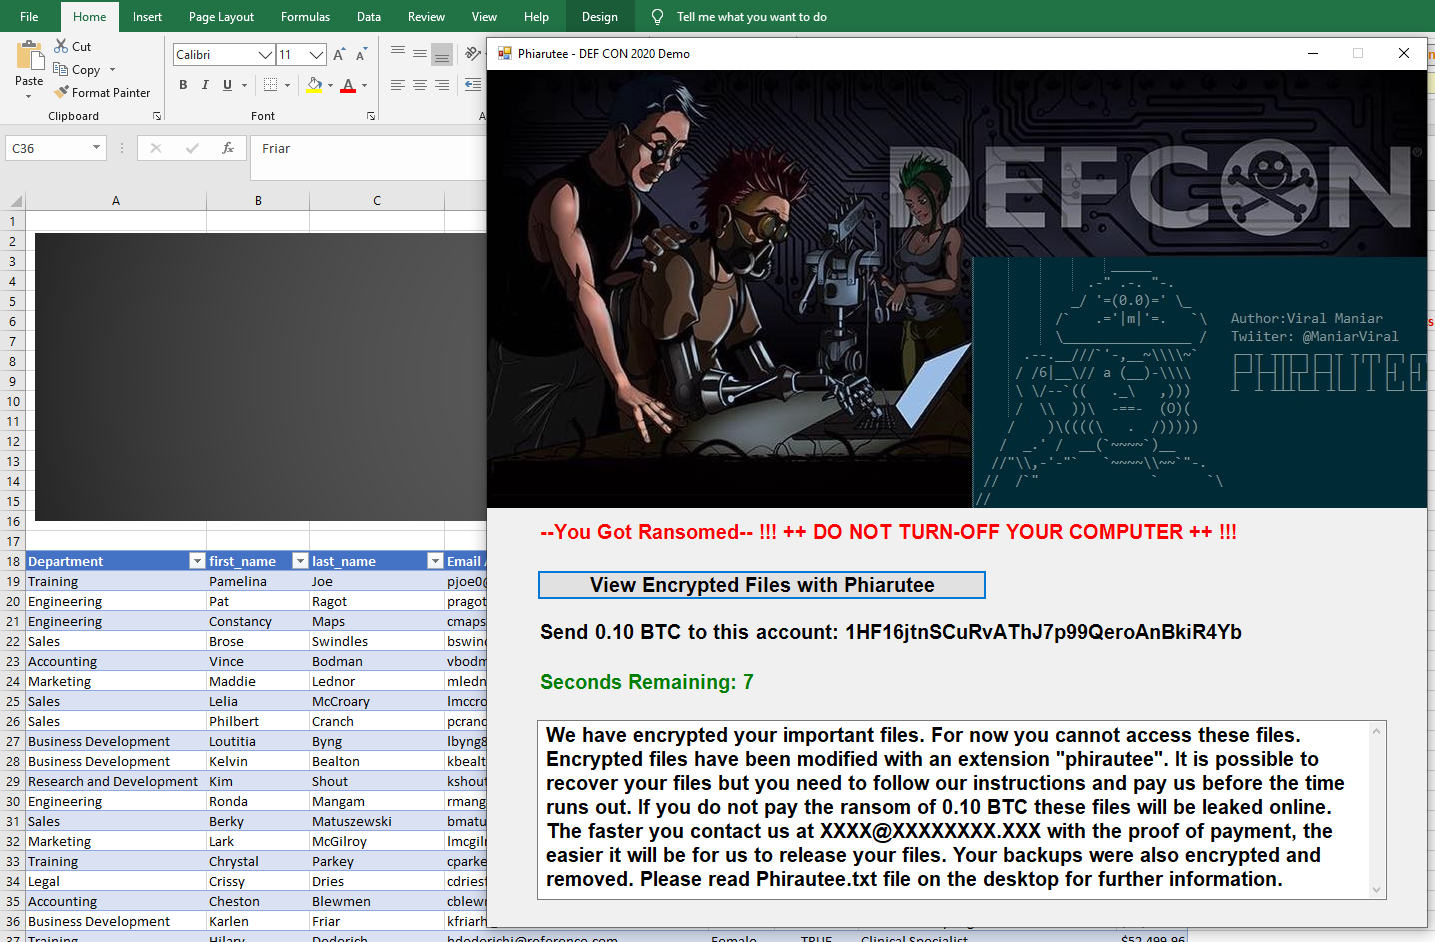
После успешной атаки программа-вымогатель требует выплаты 0.10 BTC (~1000 долларов США).
Обнаружение:
Фишинговый сервер и домен для атаки на организацию.
Почтовый сервер для отправки вредоносных документов целевому пользователю в виде вложения.
Вложение с внедрённым макросом, который загружает программу-вымогатель с удалённого сервера на целевой компьютер и запускает её в памяти.
Измените несколько параметров в файле программы-вымогателя для использования в вашем сценарии.
Для выгрузки данных:
Google предоставляет REST API, к которому можно получить доступ через PowerShell для выполнения операций с файлами, таких как загрузка, скачивание и удаление. REST API позволяет использовать хранилище Google Drive в вашем приложении.
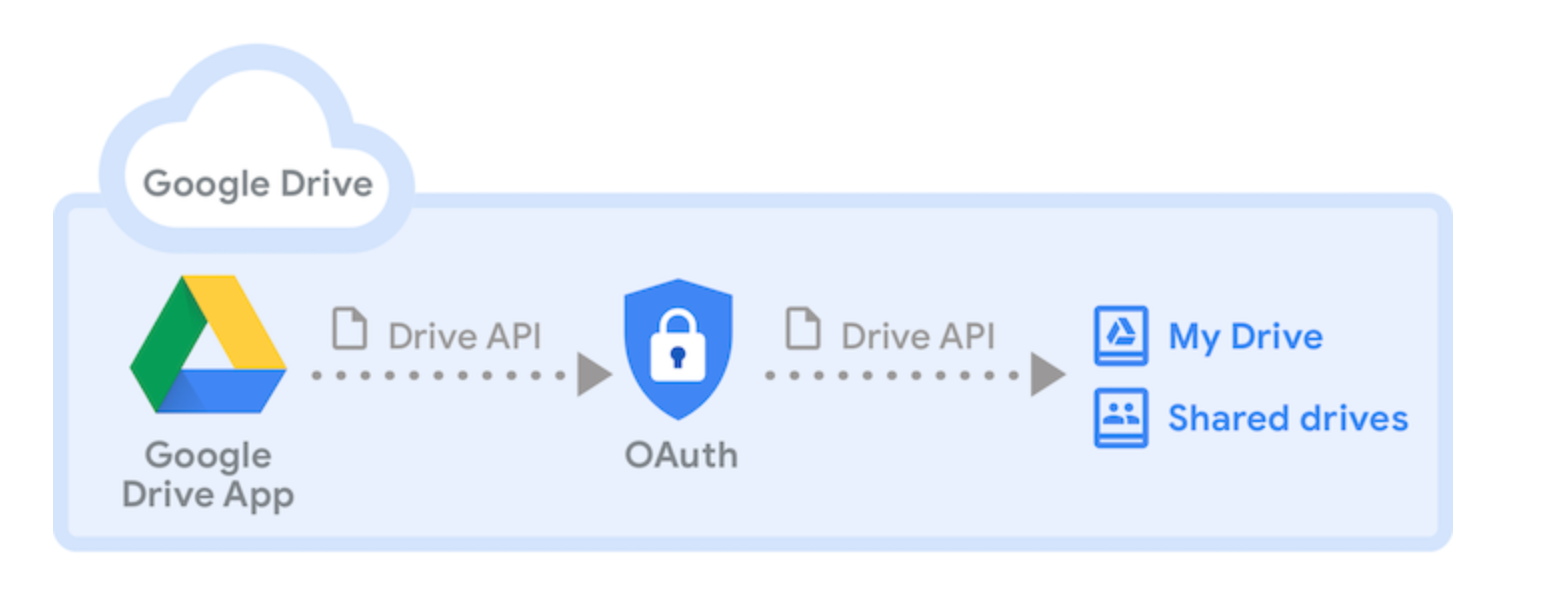
Пожалуйста, выполните следующие шаги для выгрузки данных с помощью программы-вымогателя Phirautee.
Шаг 1: Перейдите на https://console.cloud.google.com/cloud-resource-manager
Шаг 2: Нажмите «CREATE PROJECT» (Создать проект)
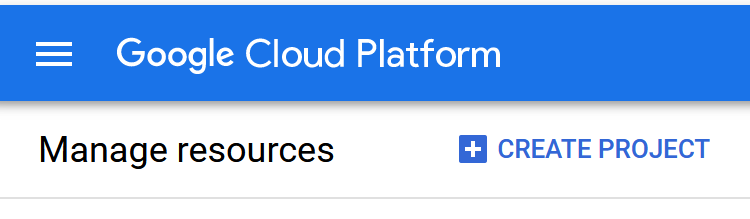
Шаг 3: После создания проекта включите Google Drive API, нажав «ENABLE APIS AND SERVICES» (Включить API и сервисы).
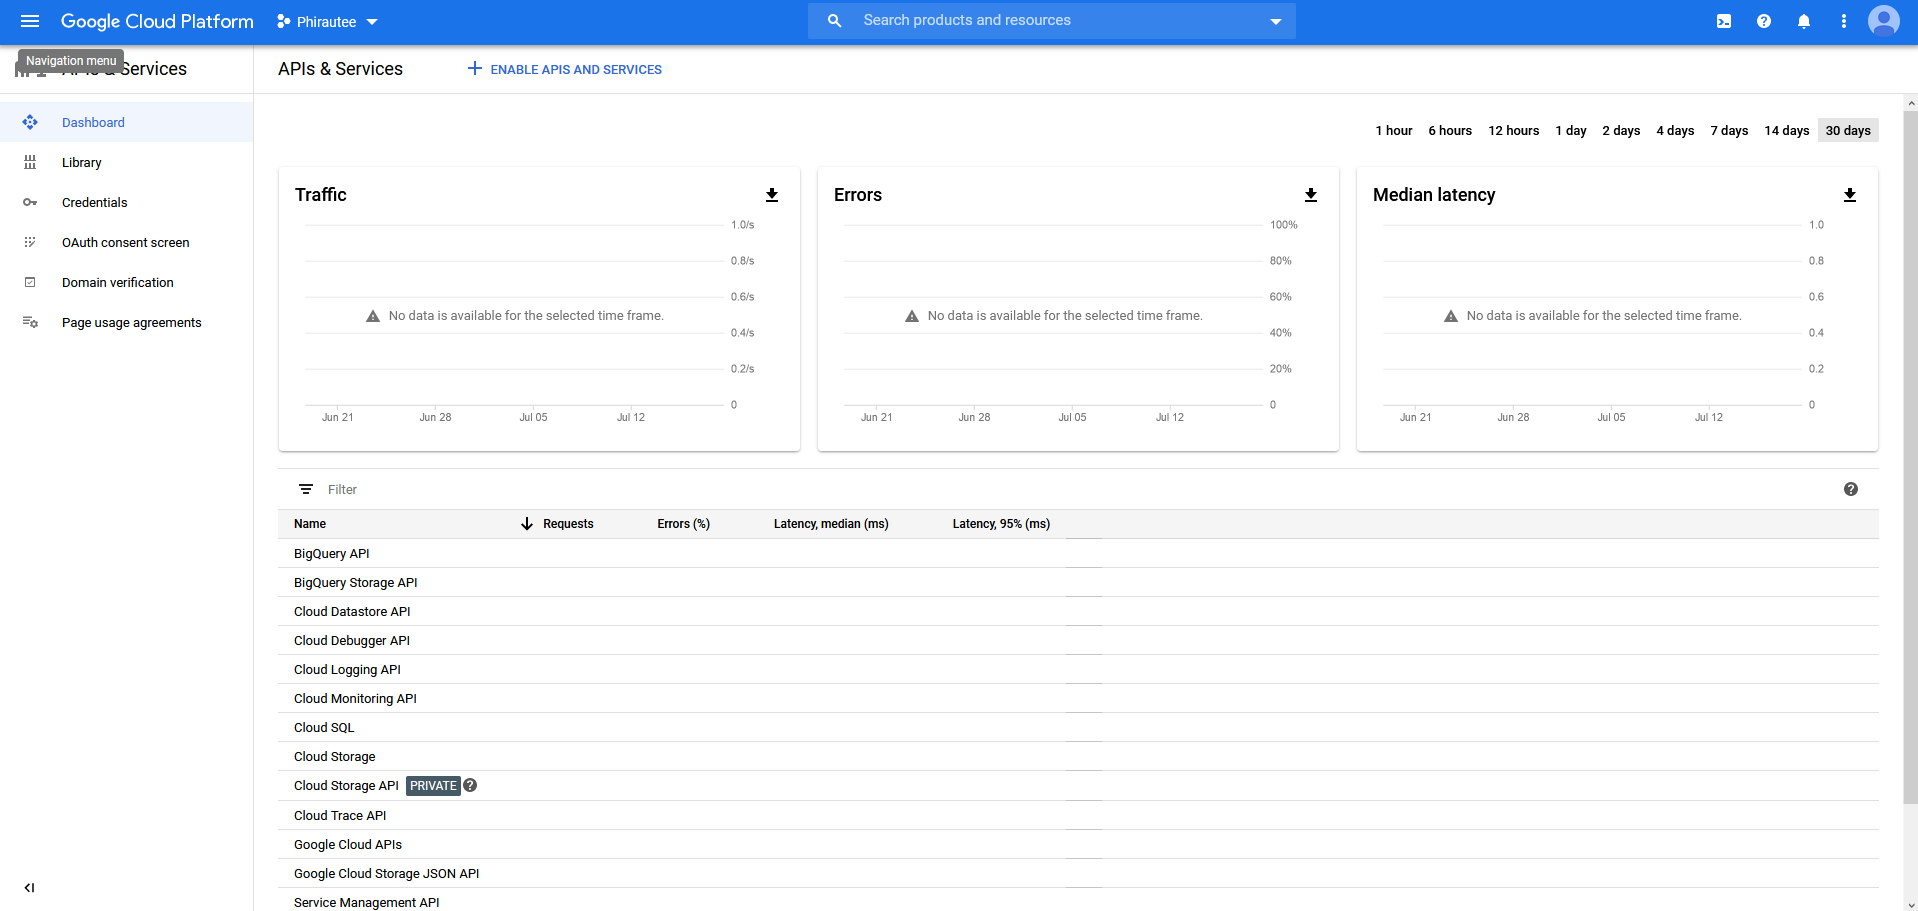
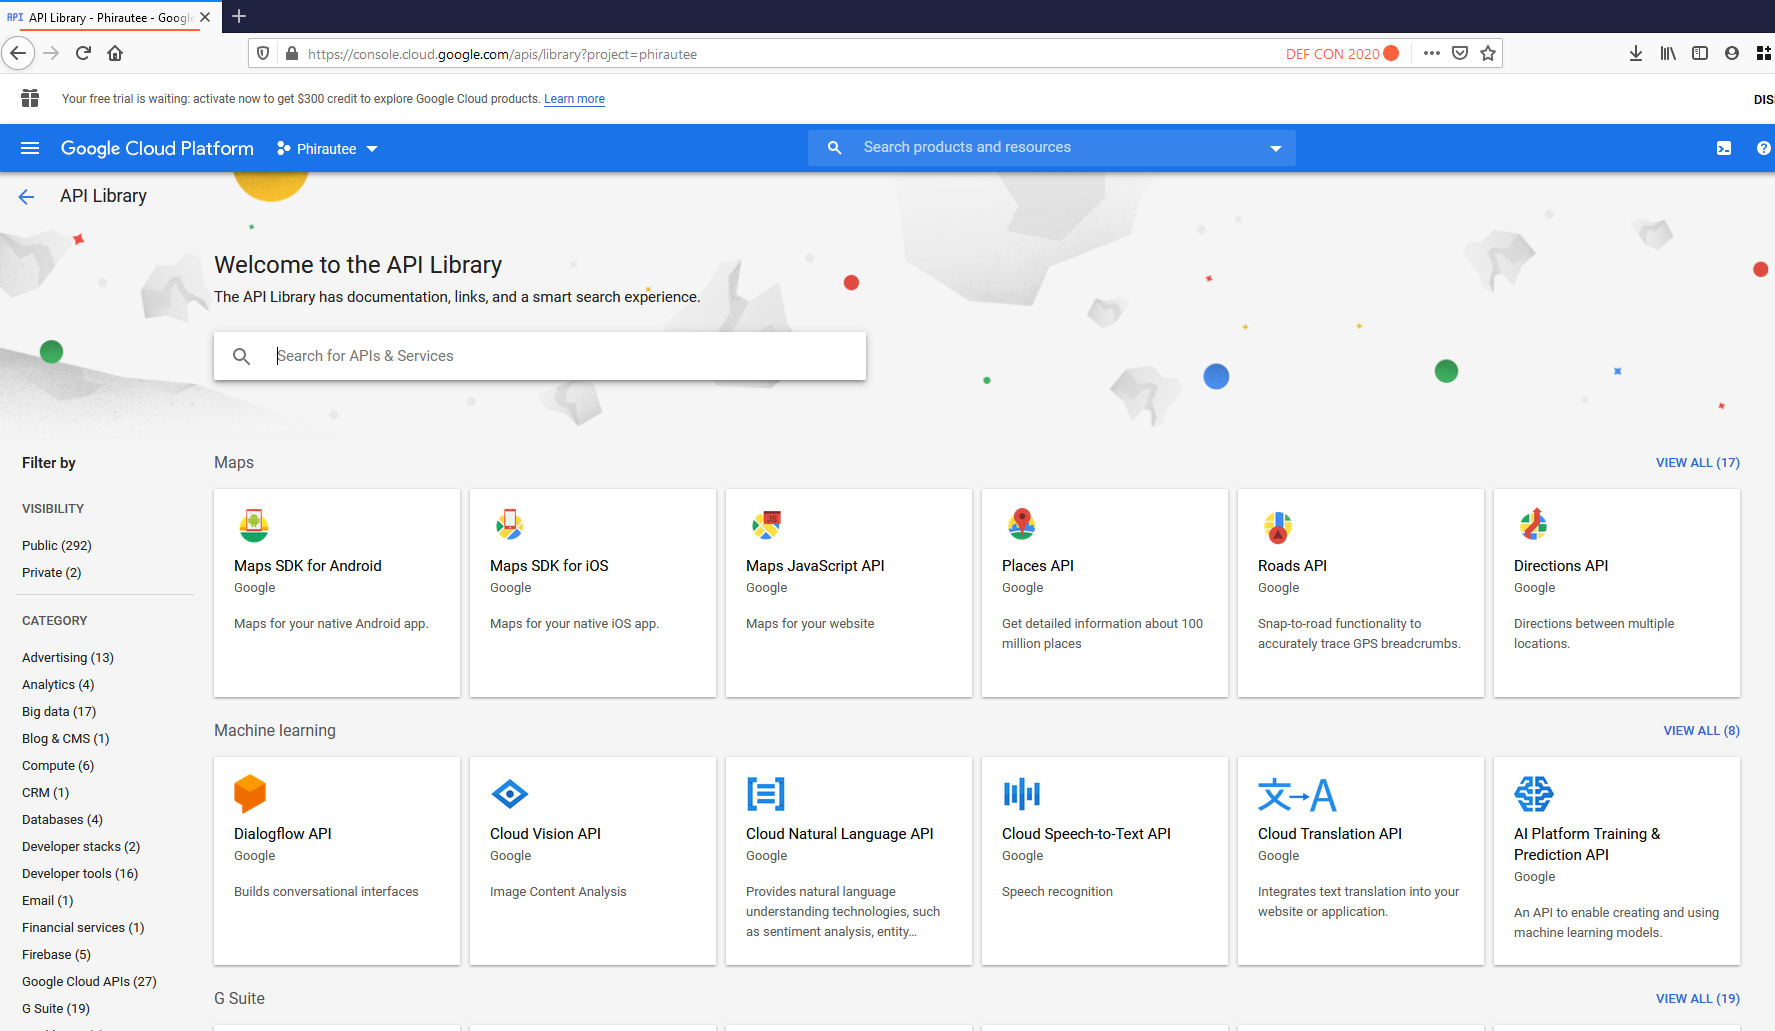
Шаг 4: Найдите API, связанные с Google Drive, в библиотеке AOI:
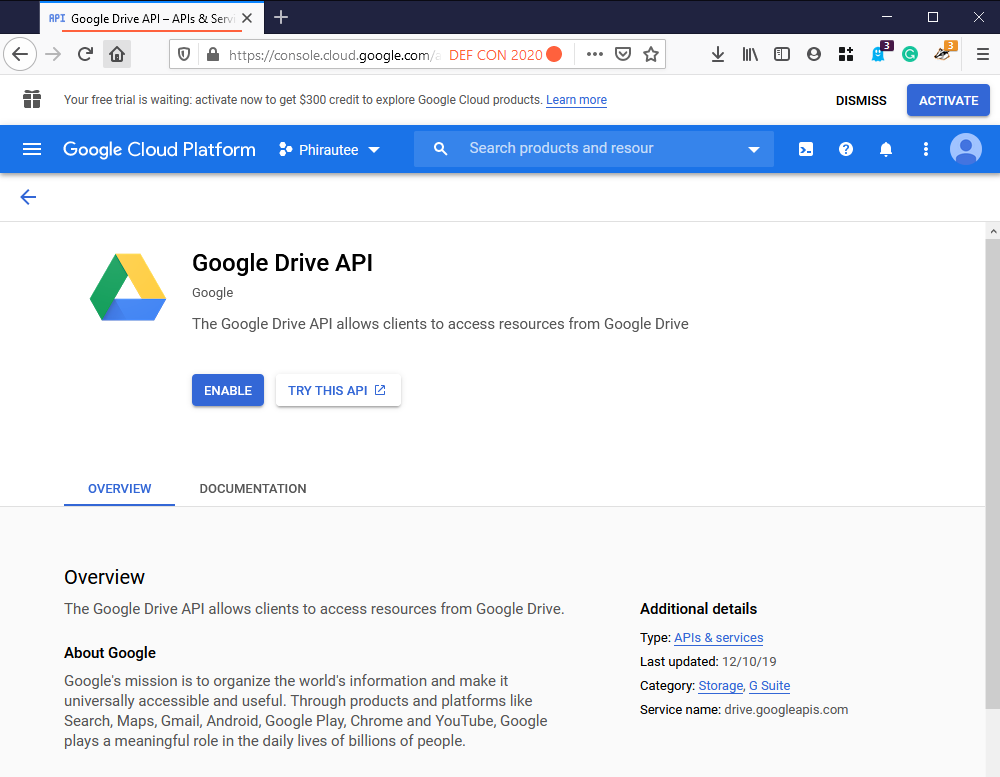
Шаг 5: После нахождения включите API. Это предоставит доступ к различным операциям через Google Drive.
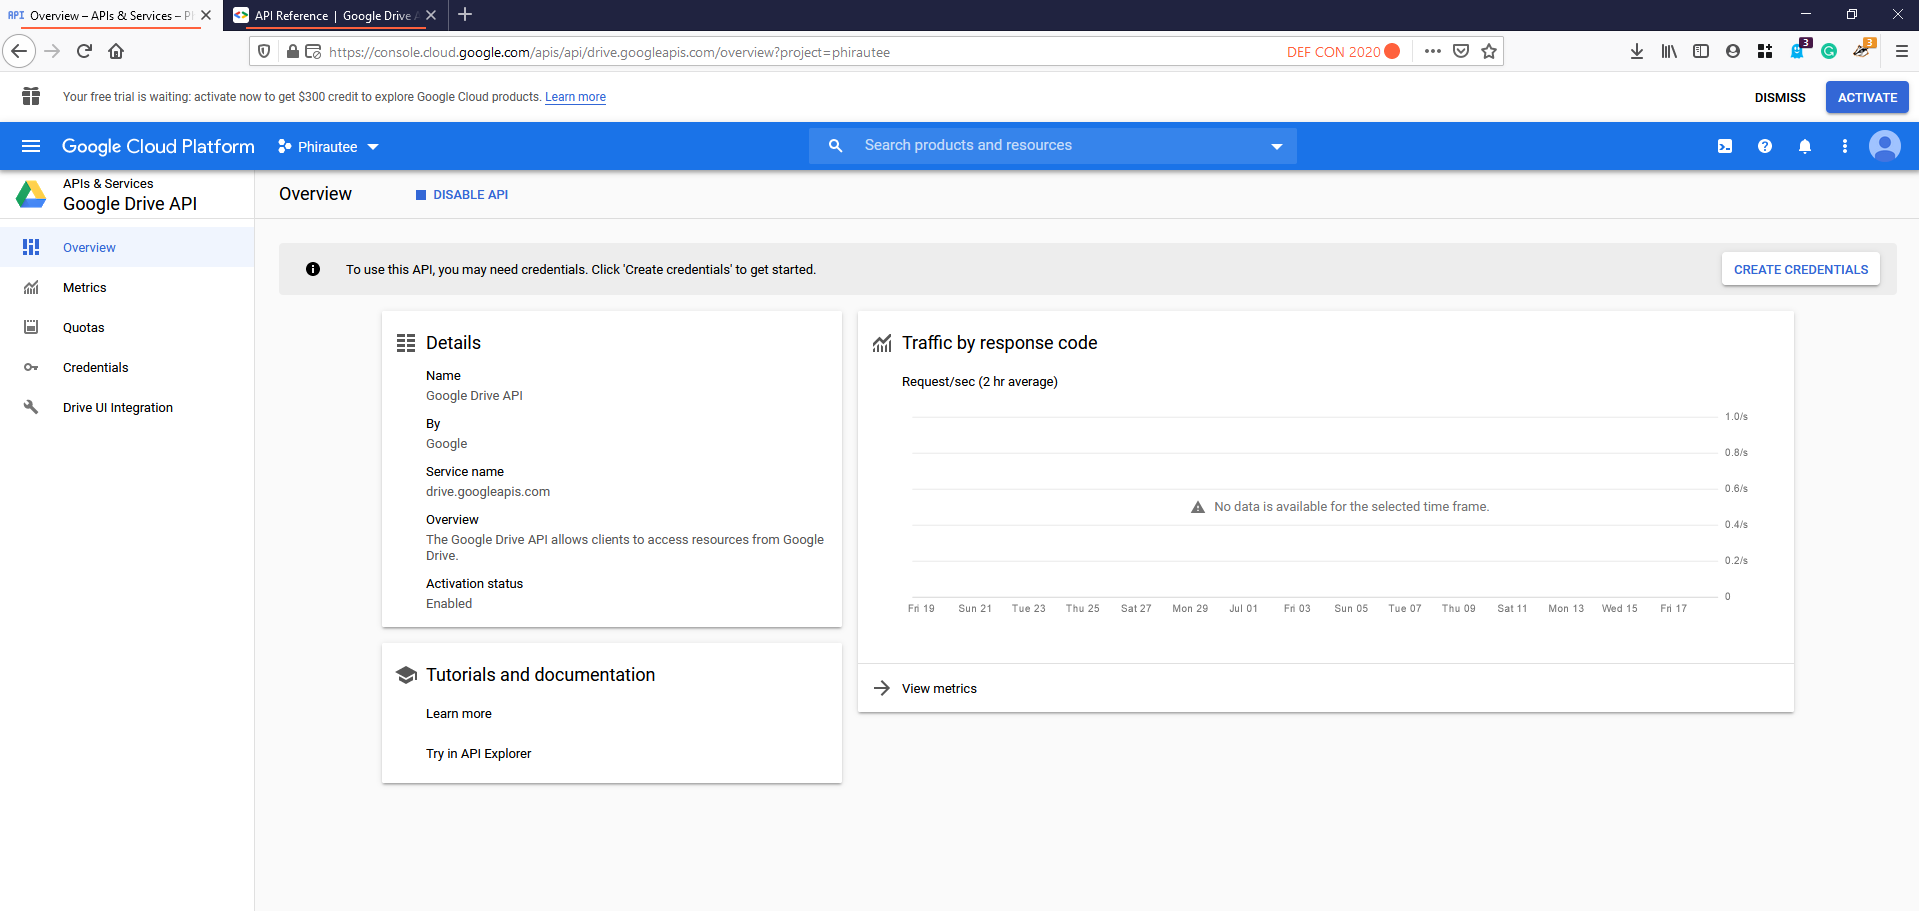
Шаг 6: После включения доступа к API нажмите кнопку «create credentials» (создать учётные данные).
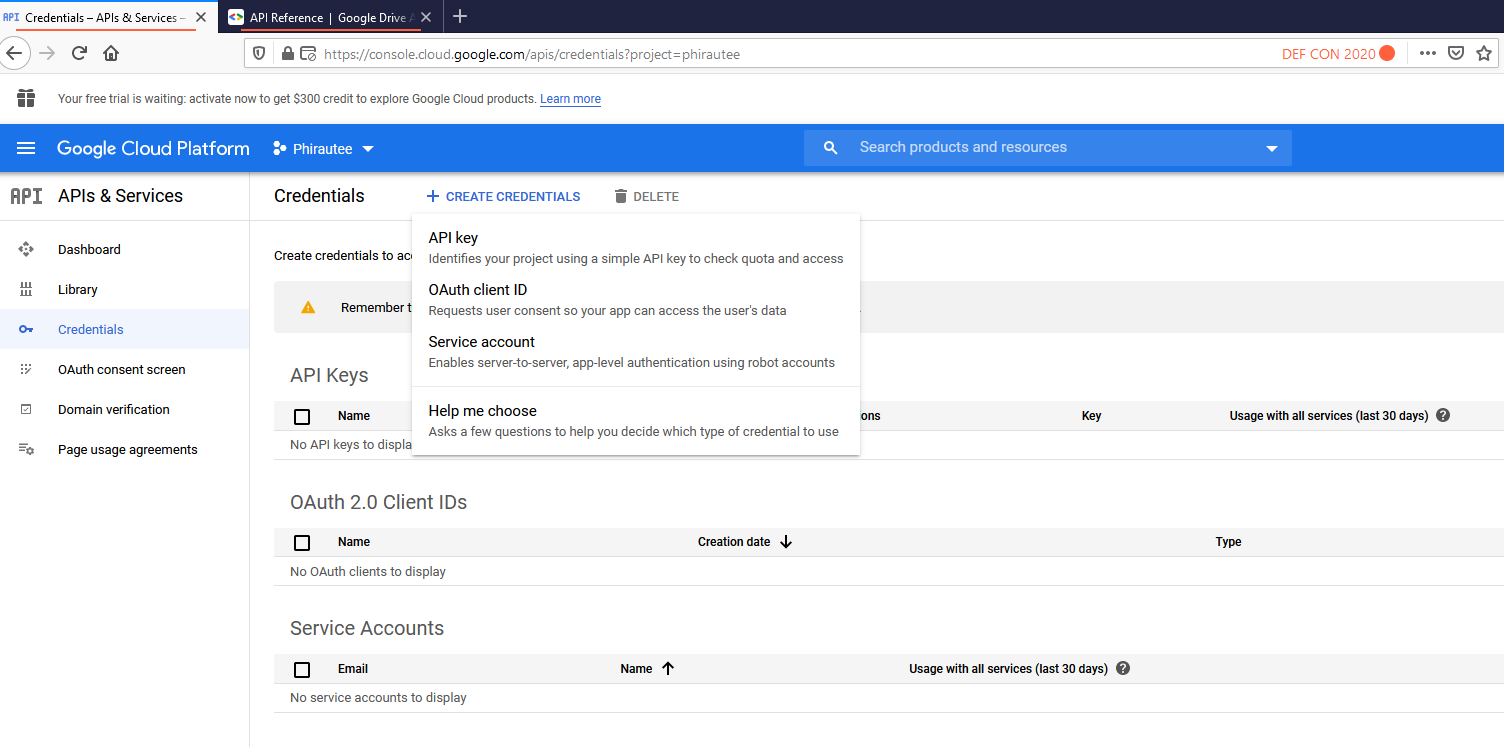
Шаг 7: Теперь создайте учётные данные OAuth Client ID.
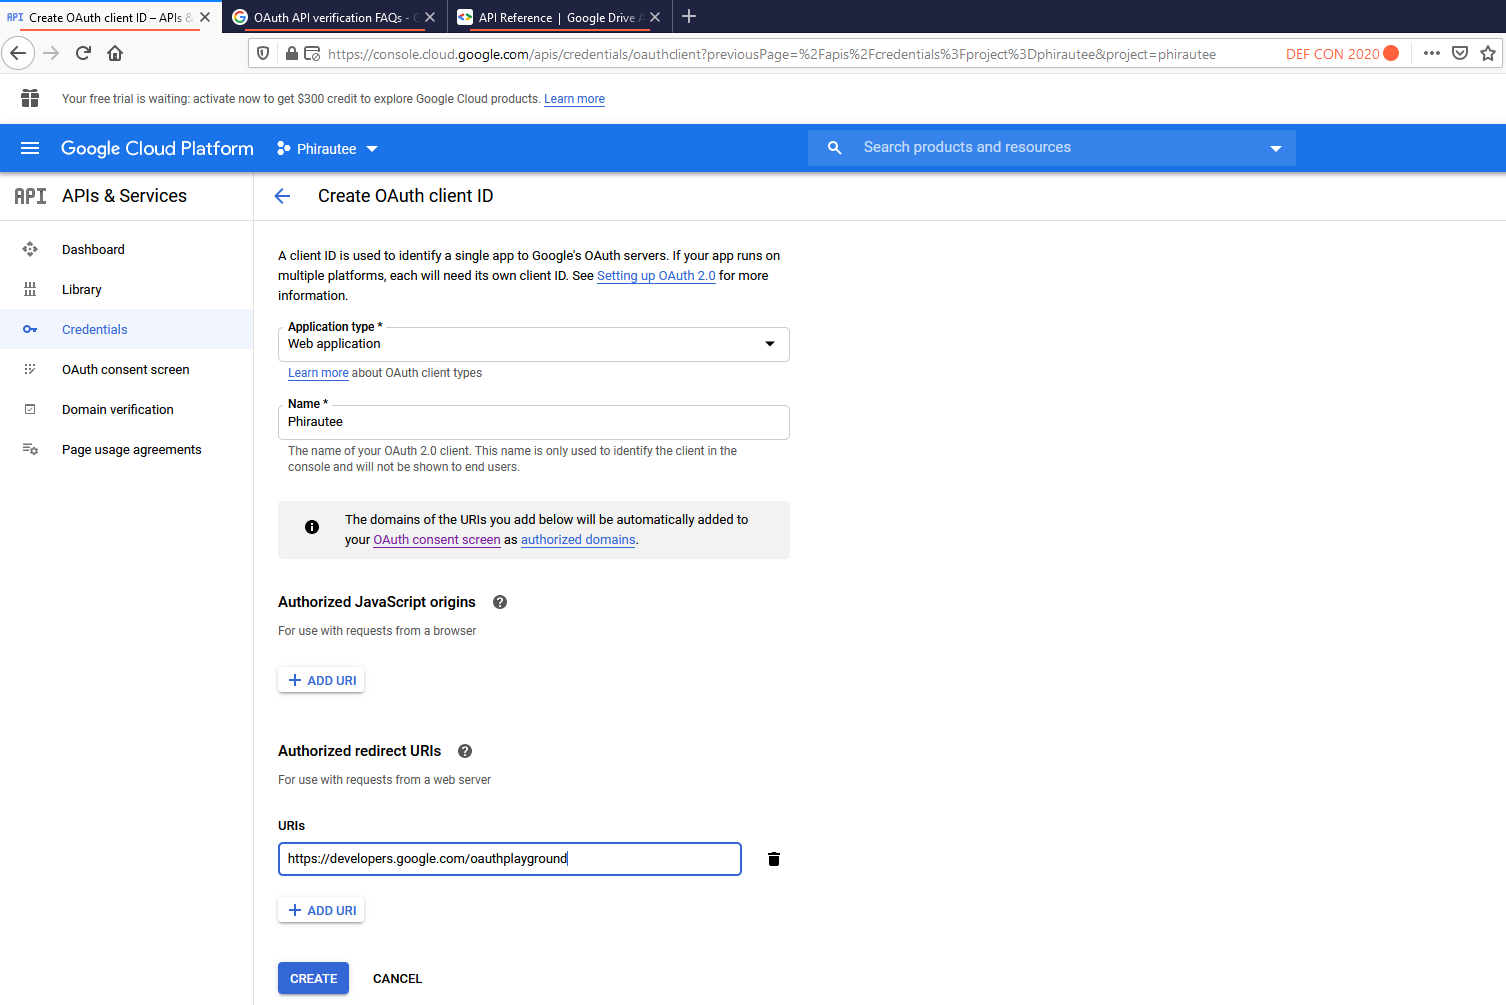
Шаг 8: Выберите «Web application» (Веб-приложение) в качестве типа продукта и настройте авторизованный URI перенаправления на https://developers.google.com/oauthplayground.