
 #1
Инструменты для обнаружения открытых портов, служб и потенциальных точек входа на сетевых устройствах.
Рекомендация Kitploit

 ghosttroops/scan4all
Официальный репозиторий vuls Scan: 15000+ PoCs; 23 вида взлома паролей приложений; 7000+ Web-отпечатков; 146 протоколов и 90000+ правил сканирование…
 moham3driahi/th3inspector
Th3Inspector 🕵️ Лучший инструмент для сбора информации 🔎
 redhuntlabs/awesome-asset-discovery
Подборка ресурсов для обнаружения активов и разведки поверхности атаки, охватывающих перечисление поддоменов, обнаружение IP-адресов, сканирование…
 besimorhino/powercat
netshell: все функции в версии 2 PowerShell
 microsoft/ethr
Кроссплатформенный CLI для тестирования производительности сети по TCP, UDP, HTTP, HTTPS и ICMP: пропускная способность, соединений/с, пакетов/с,…
 lcvvvv/kscan
Многопротокольный сканер портов с распознаванием отпечатков, обнаружением служб и тестированием аутентификации методом перебора. Поддерживает 1200+…
 al0ne/vxscan
python3 написанный комплексный инструмент сканирования, в основном используемый для проверки выживаемости, обнаружения конфиденциальных файлов…
 lionsec/xerosploit
Эффективный и продвинутый фреймворк для атак «человек посередине»
 tomnomnom/httprobe
Принимает список доменов и проверяет наличие работающих HTTP и HTTPS серверов
 s0md3v/smap
замена Nmap «как есть» на основе shodan.io
 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 Первая среда тестирования Windows на проникновение на чипах Mac M
 eldraco/domain_analyzer
Анализируйте безопасность любого домена, собирая всю возможную информацию. Сделано на Python.
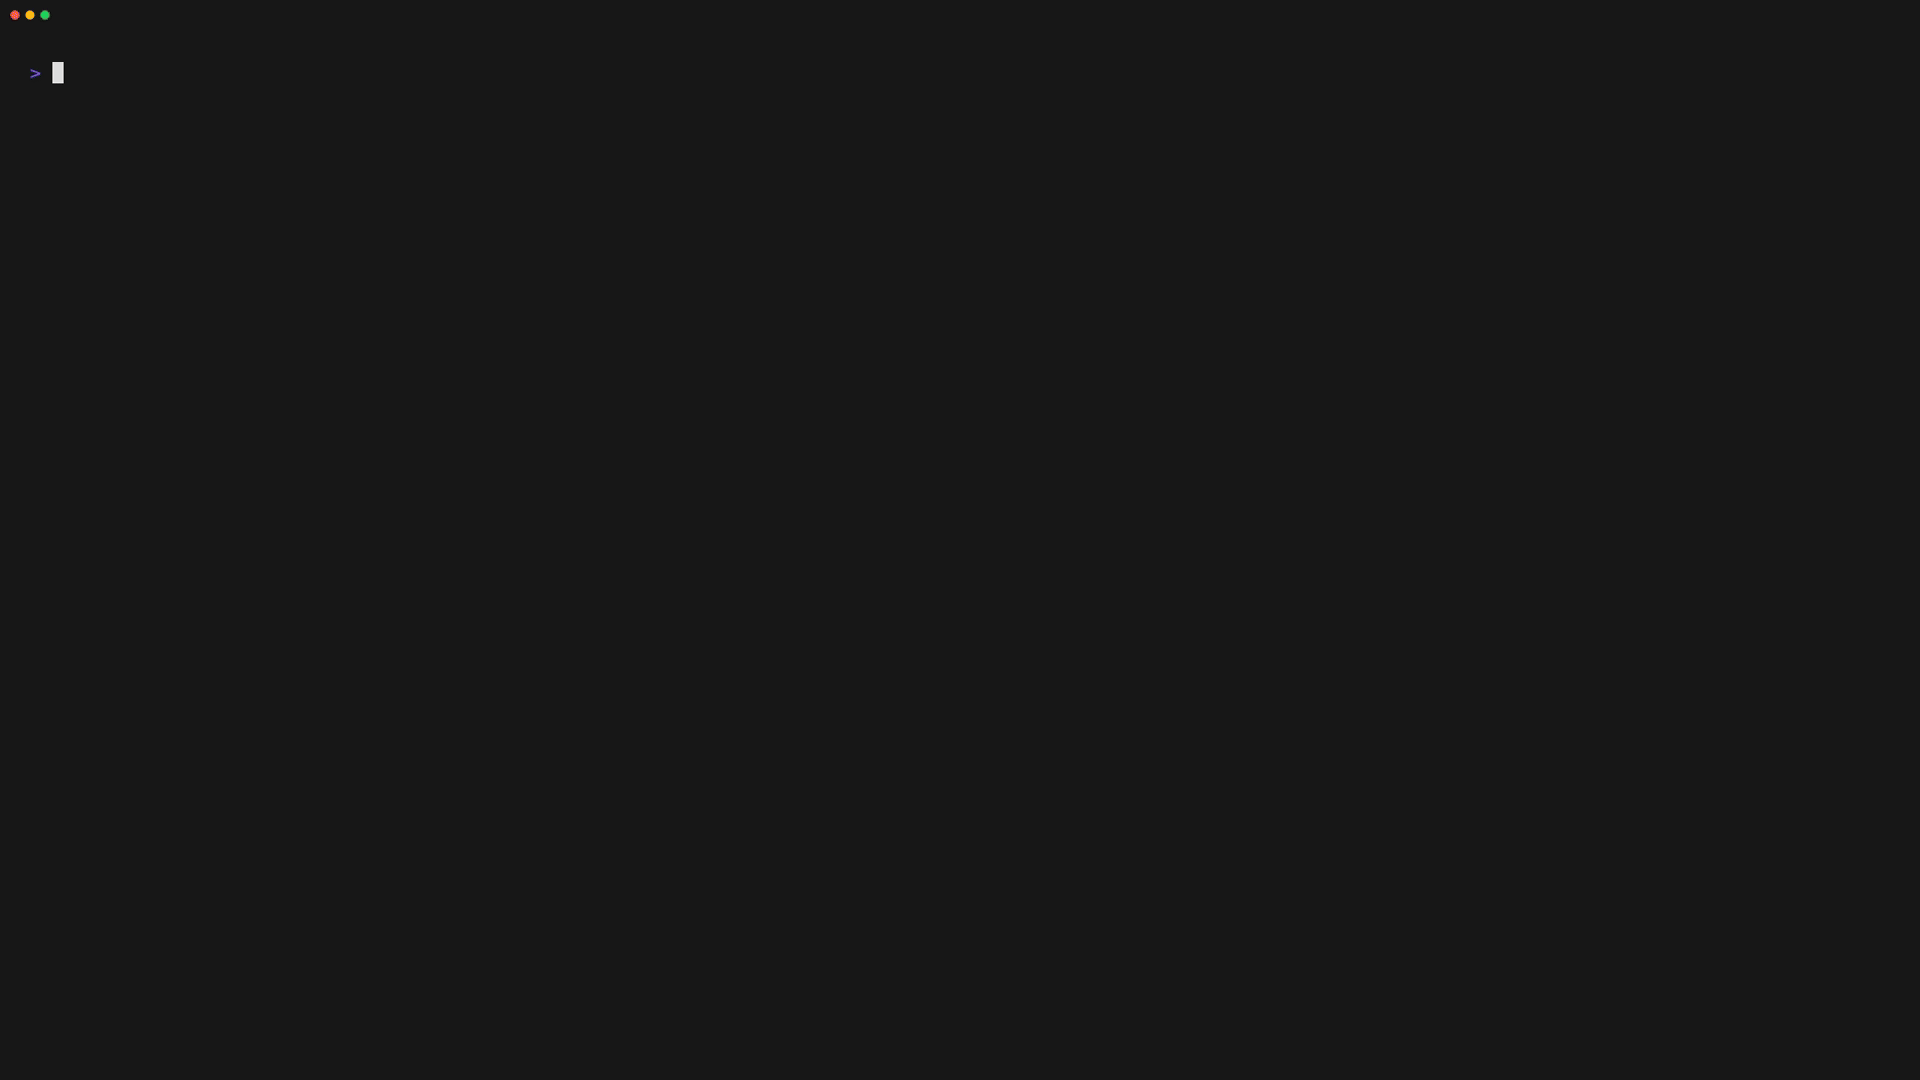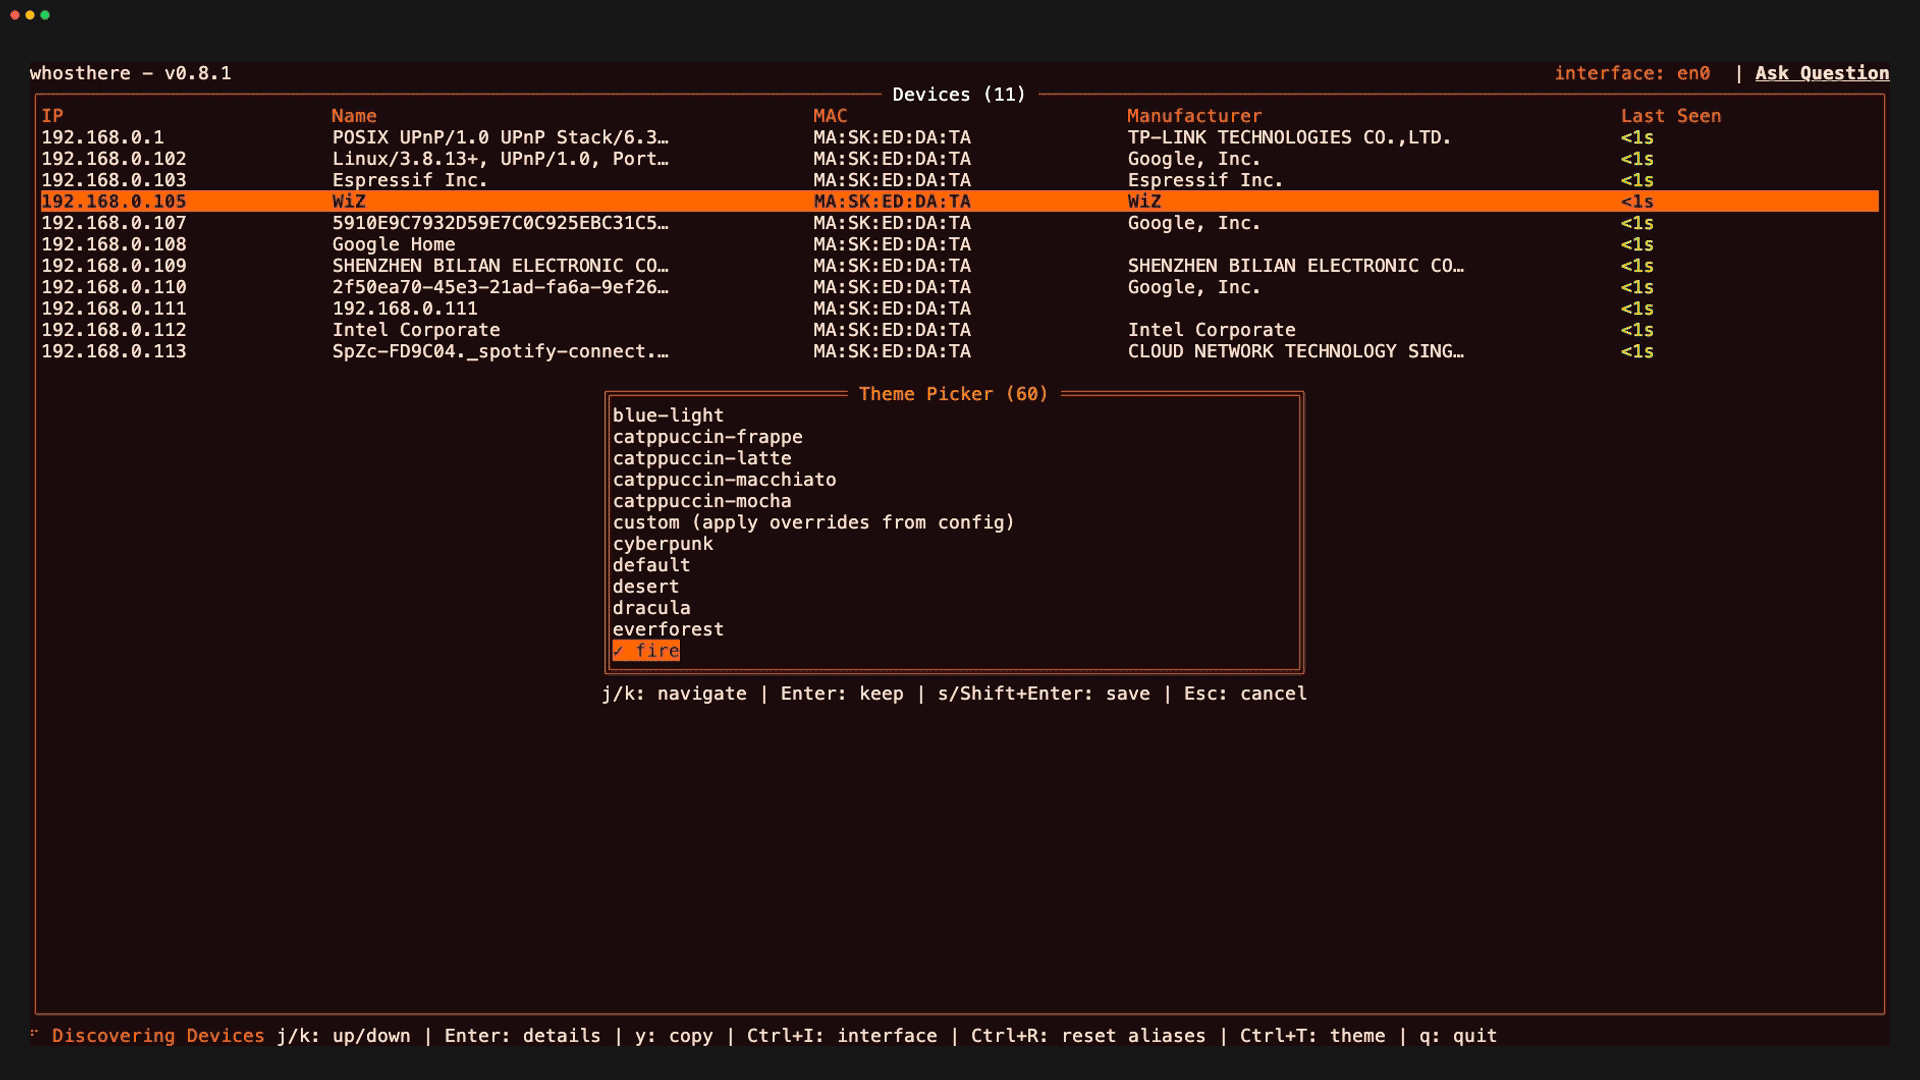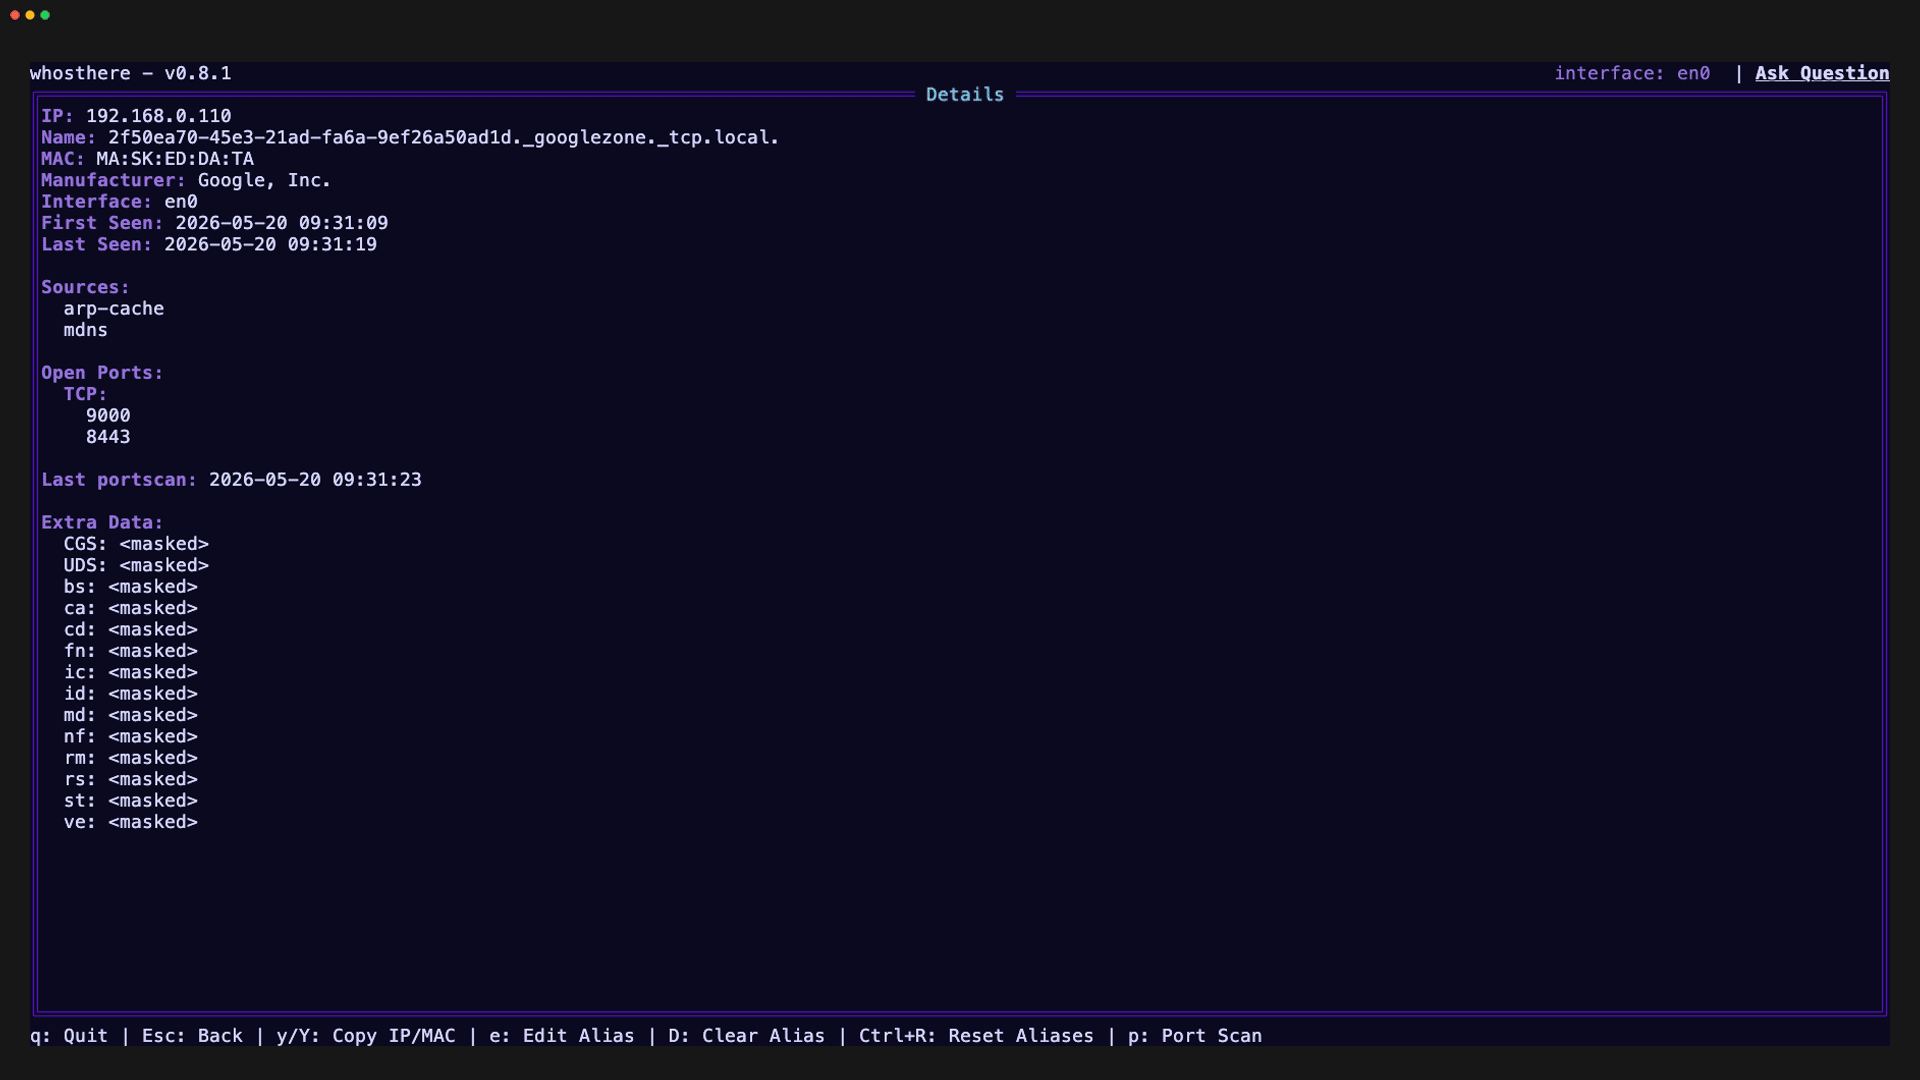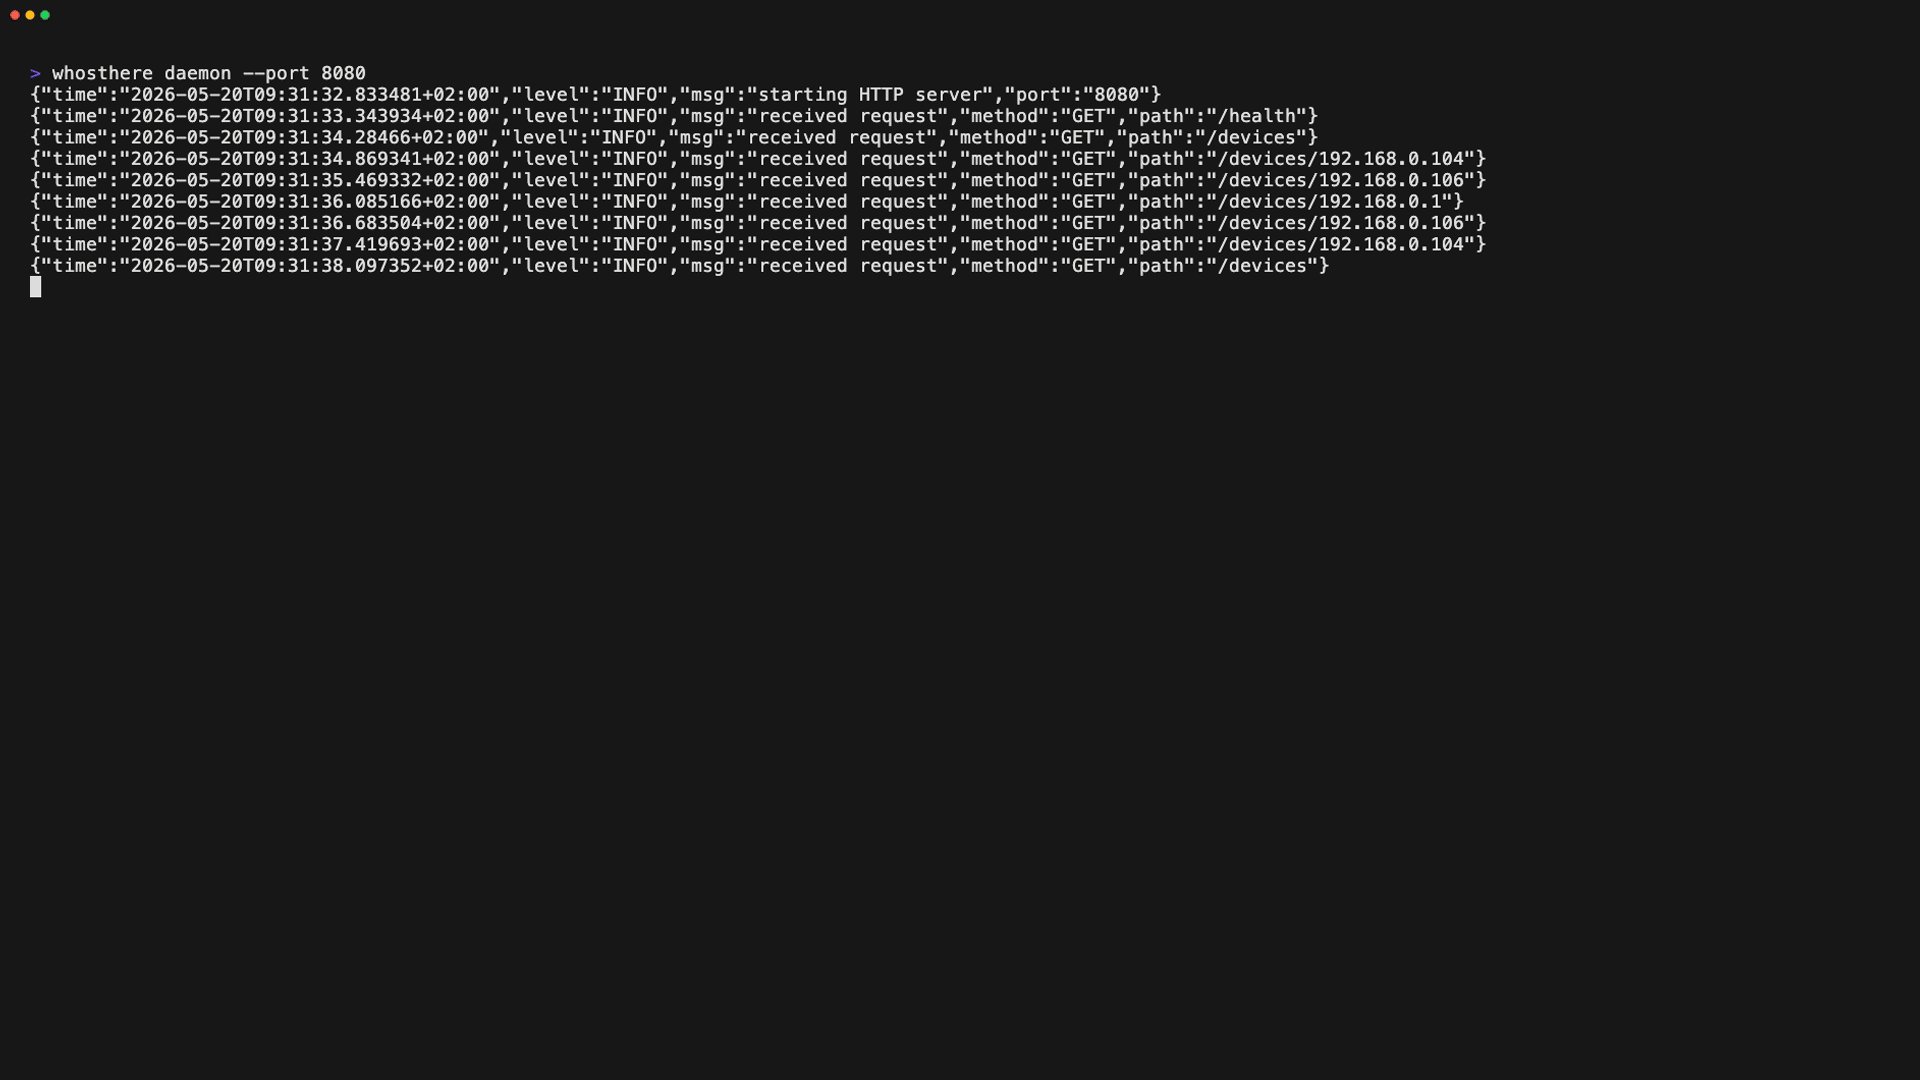 ramonvermeulen/whosthere
Инструмент для обнаружения локальной сети с интерактивным терминальным пользовательским интерфейсом (TUI), написанный на Go. Обнаруживайте,…
 freelabz/secator
secator - швейцарский нож пентестера
 nccgroup/singularity
Фреймворк для атак DNS-ребандинг.
 s0md3v/striker
Striker — это атакующий сканер информации и уязвимостей.
 edoardottt/scilla
Инструмент сбора информации - перечисление DNS / поддоменов / портов / каталогов
 chainreactors/gogo
Высокопроизводительный сканирующий движок на Go для red team: настраиваемое сканирование портов, активное/пассивное фингерпринтинг, извлечение…







