
 #1
Инструменты для обнаружения открытых портов, служб и потенциальных точек входа на сетевых устройствах.
Рекомендация Kitploit

 allyomalley/livetargetsfinder
Генерирует списки активных хостов и URL-адресов для таргетинга, автоматизируя использование MassDNS, Masscan и nmap для фильтрации недоступных хостов…
 xdavidhu/portspider
🕷 Каркас многопоточного сетевого сканера с высокой скоростью работы и модулями.
 lazorfuzz/python-hacklib
hacklib - пентестинг, сканирование портов и вход в систему откуда угодно с помощью Python
 abdulgaphy/r3con1z3r
R3con1z3r — это легковесный инструмент сбора web-информации с интуитивно понятными функциями, написанный на Python. Он предоставляет мощную среду, в…

 rek2/goenumerator
Личный инструмент на GO для моих обычных первых этапов разведки цели
 s0md3v/striker
Striker — это атакующий сканер информации и уязвимостей.
 owasp/ninja-pingu
Высокопроизводительный сетевой сканер для масштабного сканирования IP-адресов и портов с идентификацией сервисов, обнаружением встроенных устройств и…
 haishanzheng/cve-2019-0708-generate-hosts
Инструмент обнаружения хостов на основе CIDR, который использует nmap для выявления машин Windows с открытым портом 3389 (RDP), сокращая целевые…
 dviros/excalibur
Excalibur — это пейлоад эксплойта Eternalblue на основе PowerShell для проекта Bashbunny.
 ekultek/zeus-scanner
Продвинутая утилита для разведки
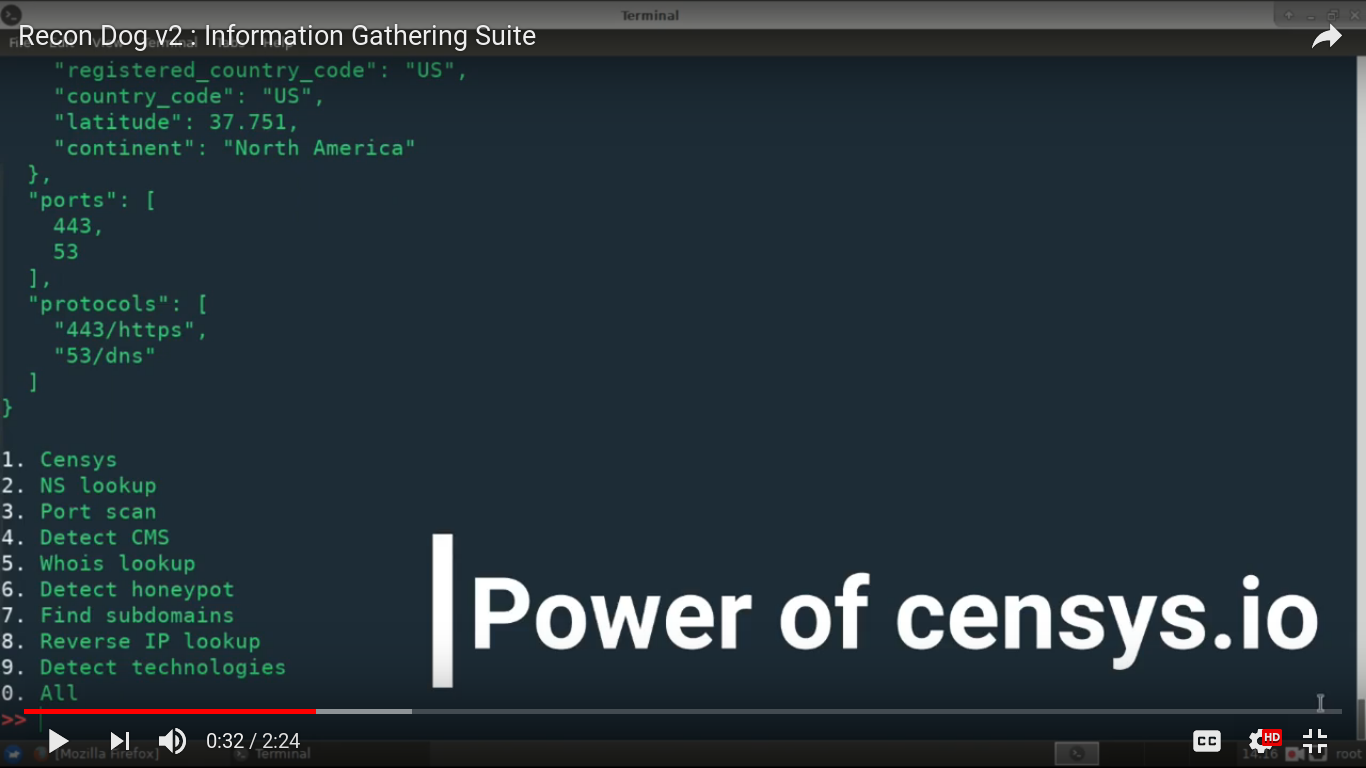
 nurdilin/cve-2018-16706
Или как я выключаю свой телевизор через cronjob
 firefart/wordpresspingbackportscanner
WordpressPingbackPortScanner
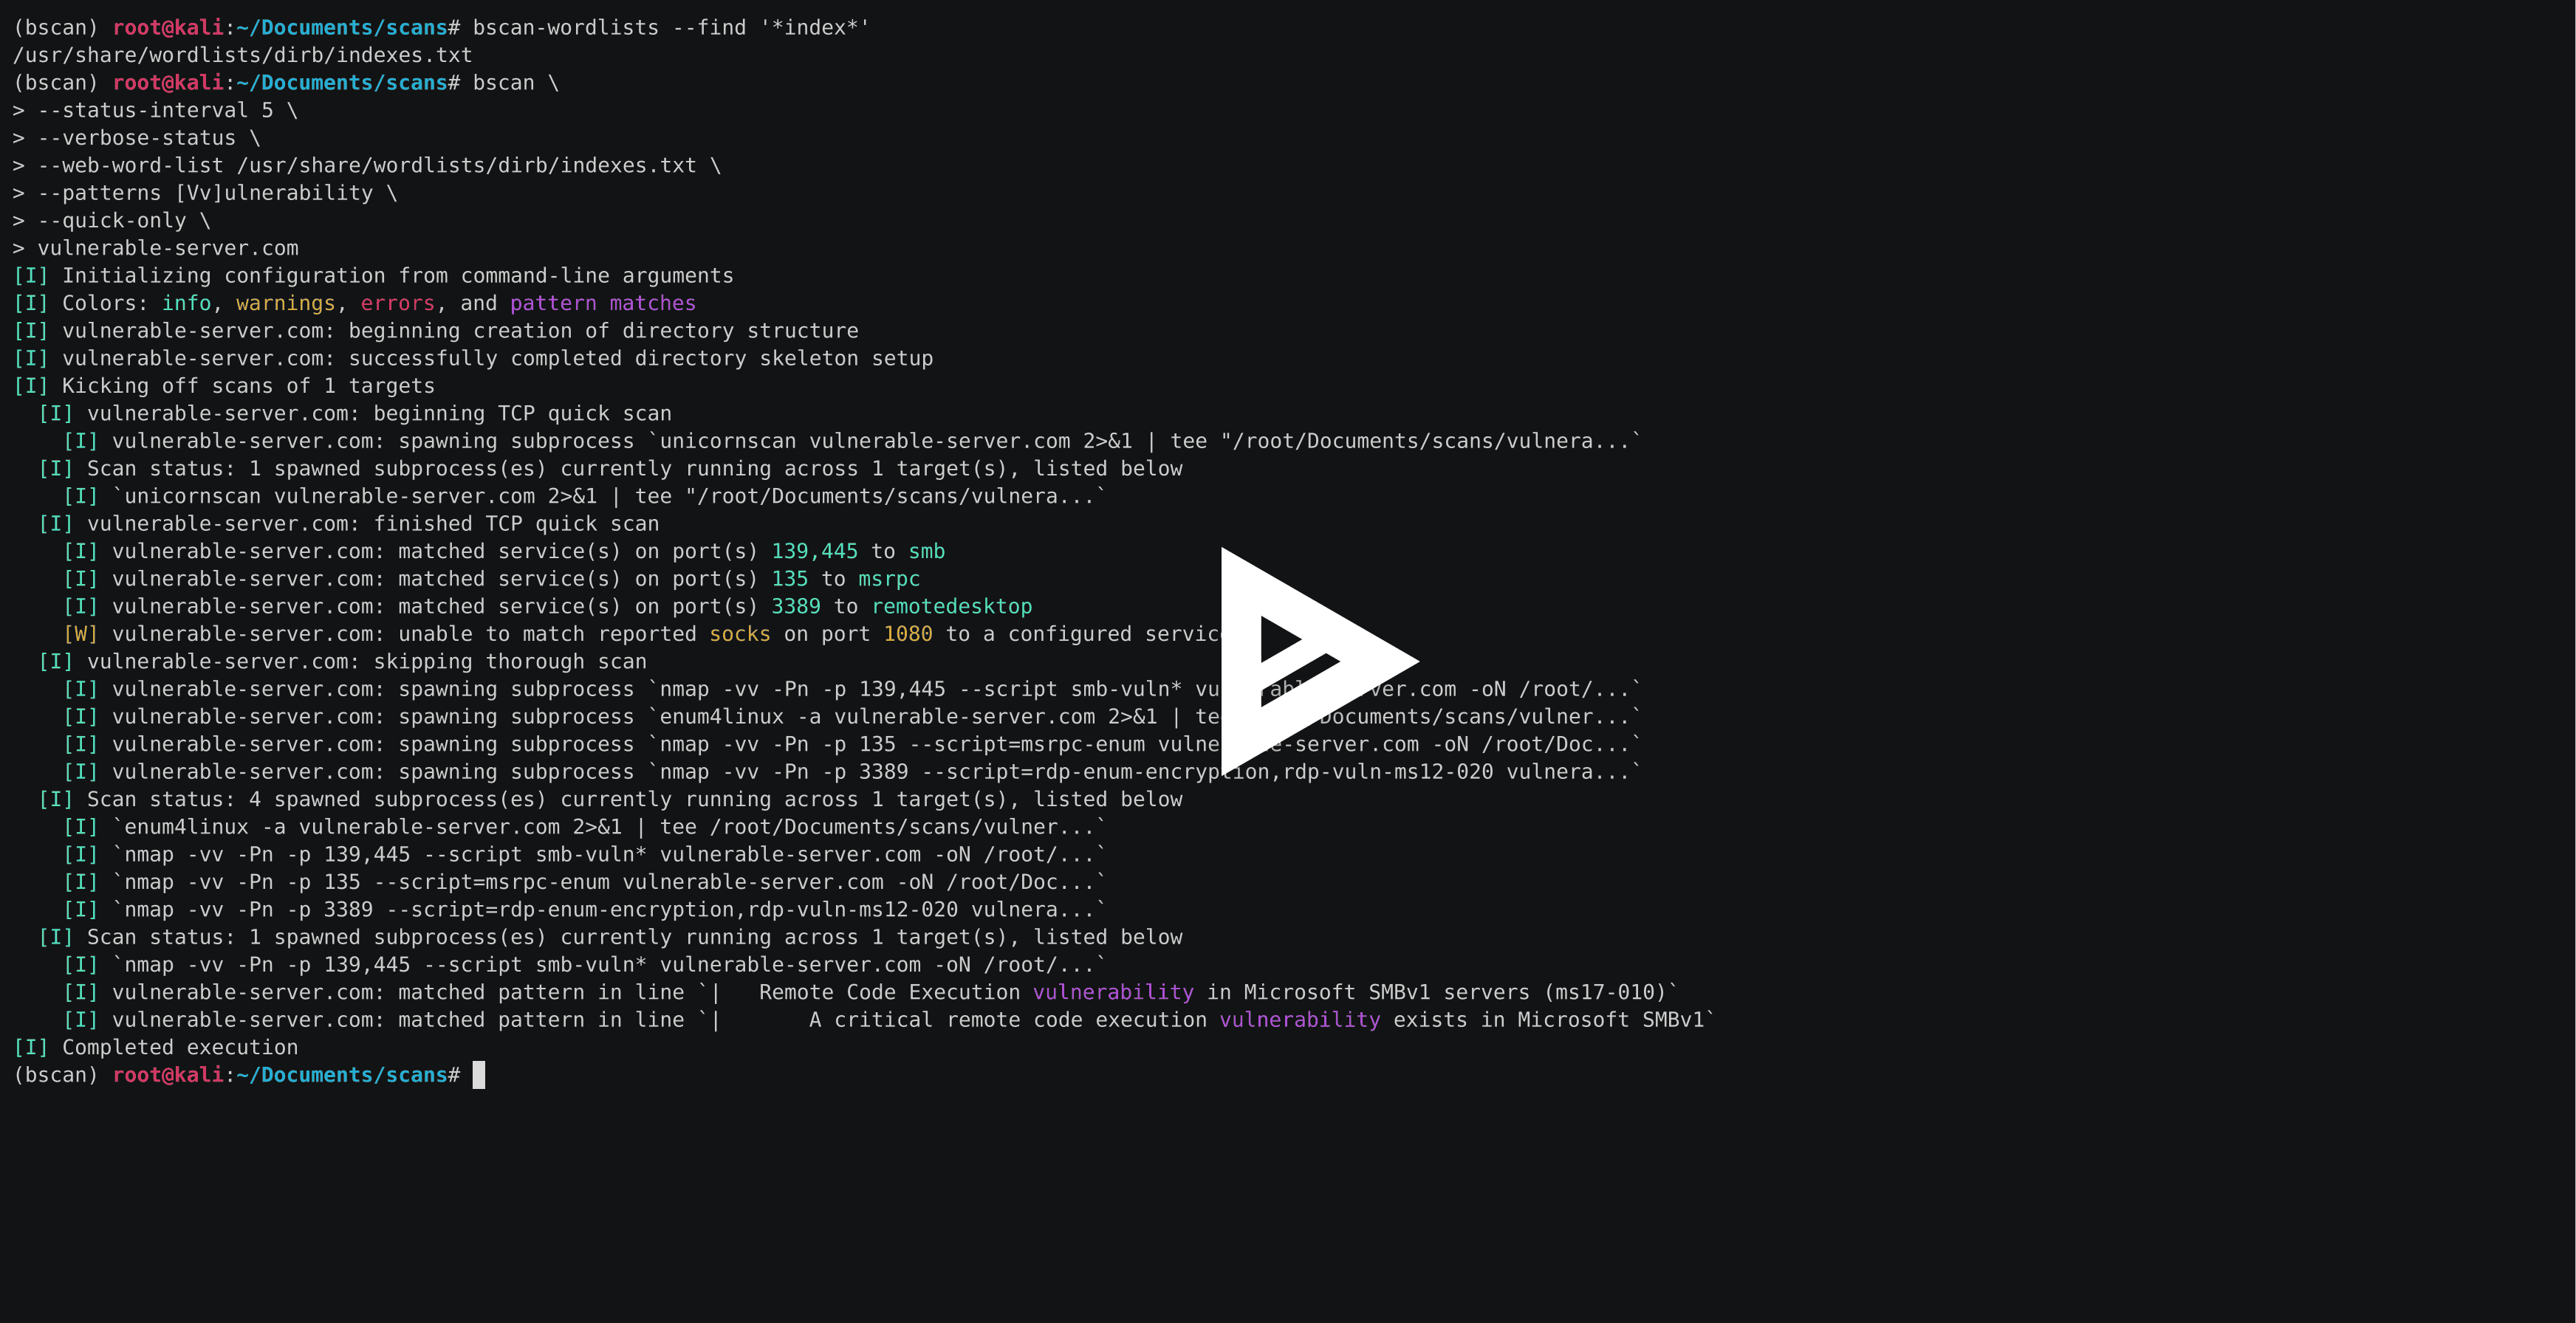 welchbj/bscan
асинхронный инструмент перечисления целей
 dewolfrobin/last
Инструмент автоматизированного сканирования безопасности для Linux
 tlkh/prowler
Распределенный сканер уязвимостей сети
 viperbluff/portwitness
Инструмент для проверки доступности домена или нескольких его поддоменов.
 r3vn/badkarma
инструментарий для сетевой разведки








