
 #1
Инструменты для обнаружения открытых портов, служб и потенциальных точек входа на сетевых устройствах.
Рекомендация Kitploit

 ullaakut/nmap
Идиоматическая Go-библиотека для вызова бинарного файла сетевого сканера, обеспечивающая обнаружение хостов, сканирование портов, определение…
 wireshark/wireshark
Захват и анализ сетевого трафика с глубокой инспекцией пакетов, декодированием сотен протоколов и поддержкой файлов захвата для устранения неполадок,…
 scanopy/scanopy
Network diagrams that update themselves
 dozermx/argus
Многоэтапный сканер разведки и поверхности атаки, который отображает домены, IP-адреса, ASN, облачные активы и CVE в граф знаний с оценкой CVSS и…
 azmisyahrul/prismsec
Безопасный, модульный MCP-сервер, оборачивающий nmap, nuclei, gobuster, subfinder, httpx, nikto и sqlmap для пентестинга на основе ИИ.

 wattocyber/cantina
Оркестратор сетевой разведки, легальный в рамках OSCP, для обнаружения портов, классификации сервисов и запуска только enum-плагинов через HTTP, SMB,…
 c00ln3t/log4shellauditor
Автономный рефлексивный агент на Go для полного цикла аудита безопасности, обхода WAF, внеполосной (OOB) проверки LDAP, самовосстановления…
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — эксплуатация CVE-2018-7600 (Drupalgeddon2) для RCE, извлечение учётных данных БД из settings.php, подделка хэша пароля…
 gmh5225/aisa-scanner
AISA-Scanner — это автономный сканер уязвимостей на основе ИИ, который сопоставляет CVE с эксплойтами Metasploit, MITRE, CEH и SANS, предоставляя…
 xephora/threat-remediation-scripts
Этот репозиторий содержит список новых скриптов для устранения уязвимостей.
 nyxrecon/sudo-agent-ctf-
Разбор Sudo Agent CTF (TryHackMe), включающий перечисление, веб-эксплуатацию, стеганографию, SSH и повышение привилегий через CVE-2019-14287.
 rvrsh3ll/bof_collection
Различные BOF для Cobalt Strike
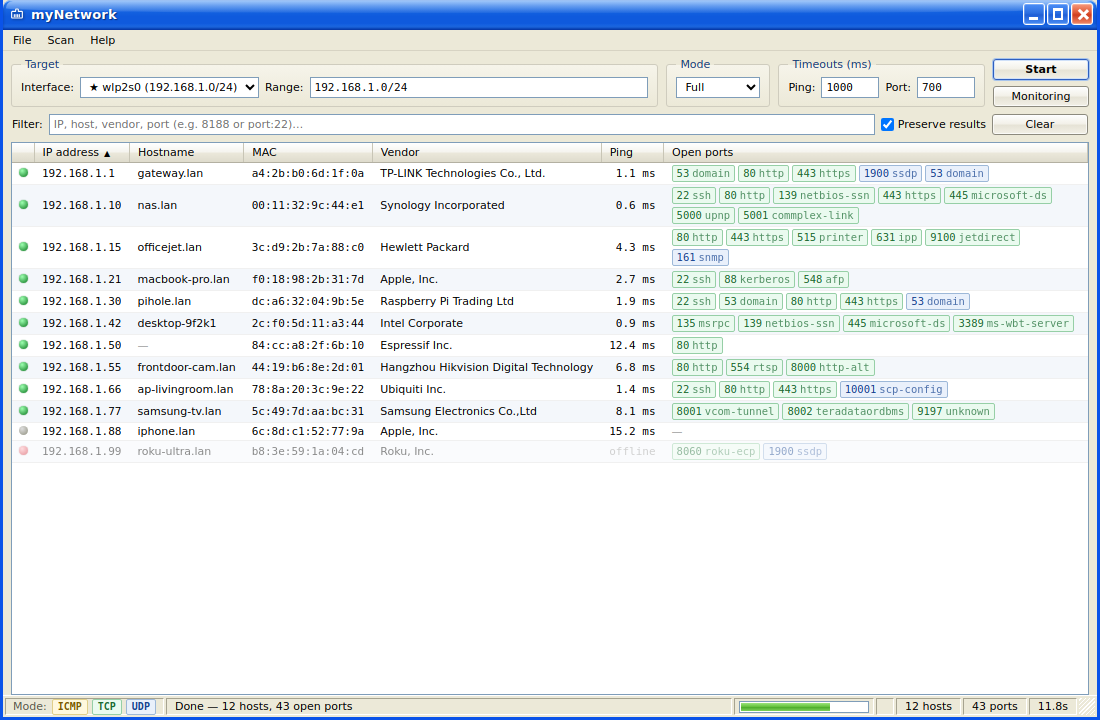 ancaferro/mynetwork
Кроссплатформенный сетевой сканер и сканер портов с настольным графическим интерфейсом.
 an00brektn/gopher47
Сторонний Gopher Assassin для Havoc Framework.
 tomnomnom/httprobe
Принимает список доменов и проверяет наличие работающих HTTP и HTTPS серверов
 0xor0ne/qscan
Быстрая библиотека для сканирования сети. https://crates.io/crates/qscan
 bojanisc/quicmap
quicmap — это простой, но быстрый (!) сканер протокола QUIC
 b3rito/peeko
peeko – браузерный XSS C2 для скрытного исследования внутренней сети через заражённый браузер.






