#1
Инструменты для обнаружения открытых портов, служб и потенциальных точек входа на сетевых устройствах.
Рекомендация Kitploit

 screetsec/dracnmap
Dracnmap — это программа с открытым исходным кодом, которая используется для эксплуатации сети и сбора информации с помощью nmap. Команда nmap…
 esc4icescesc/skanuvaty
Опасно быстрый DNS/сетевой/портовый сканер
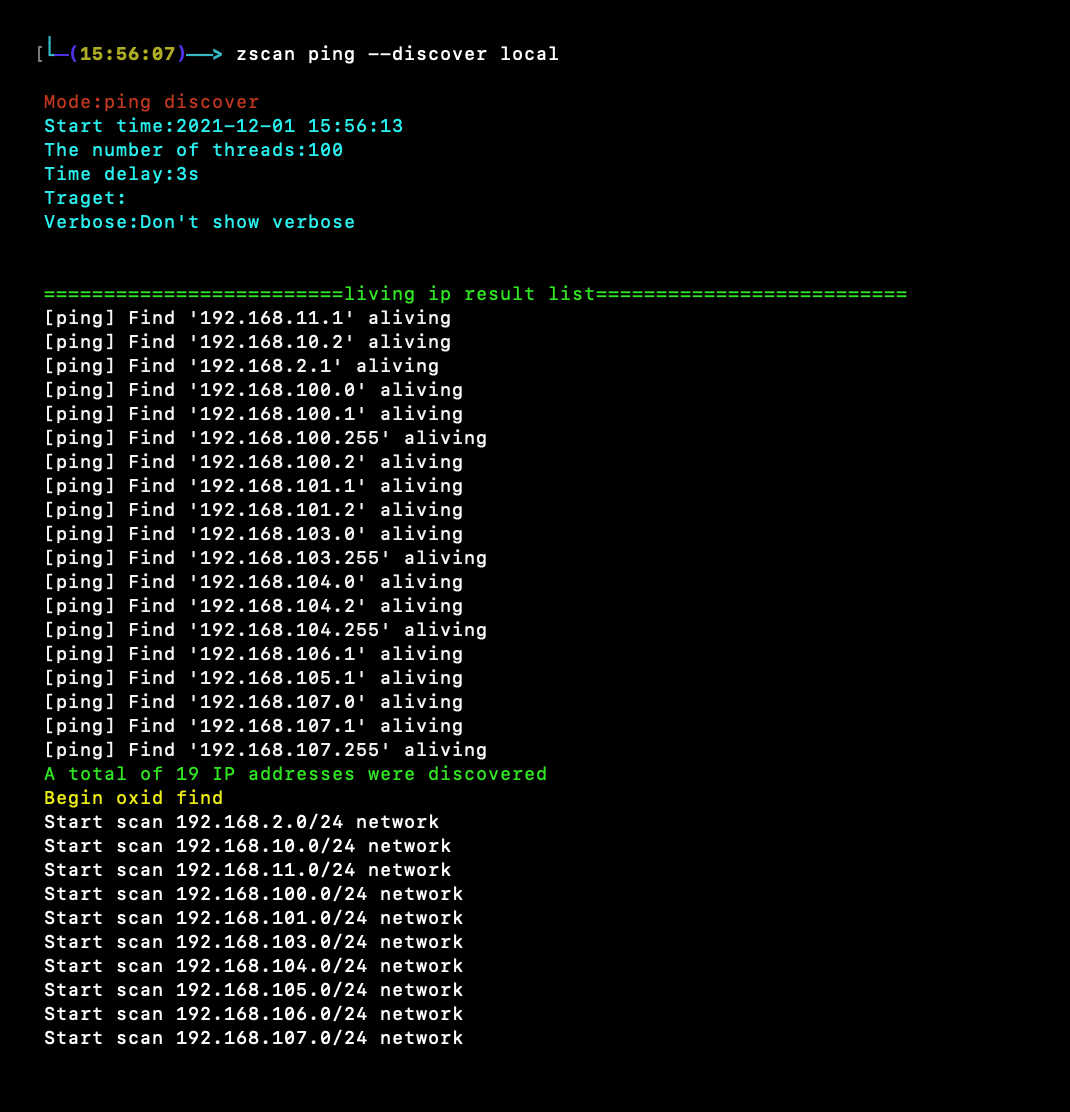 zyylhn/zscan
Zscan — набор инструментов для сканирования и взлома
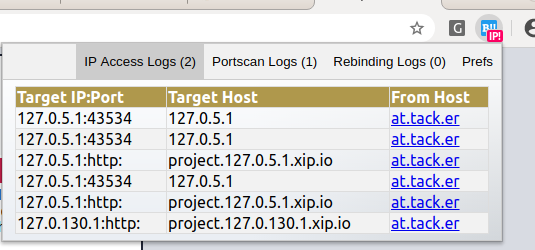 mindedsecurity/behave
Behave! — браузерное расширение для мониторинга страниц, ведущих себя как "bad boi"
 alechilczenko/kimi
Инструмент для обнаружения поверхности атаки, построенный на микросервисном подходе, использующий многопоточность для быстрого индексирования активов…
 knowledge-wisdom-understanding/recon
Перечисление цели на основе результатов Nmap
 hynekpetrak/cve-2019-5544_cve-2020-3992
Модуль Python / scapy, реализующий протокол SRVLOC/SLP и сканирующий включённые службы OpenSLP.
 nurdilin/cve-2018-16706
Или как я выключаю свой телевизор через cronjob
 nu11secur1ty/nmap-cheat-sheet
Тщательно составленная шпаргалка по Nmap, охватывающая выбор целей, сканирование портов, обнаружение служб/ОС, скрипты NSE и форматы вывода для…
 samh4cks/cve-2023-27163-internalprober
Инструмент для сканирования портов с использованием уязвимого Request-Baskets
 haishanzheng/cve-2019-0708-generate-hosts
Инструмент обнаружения хостов на основе CIDR, который использует nmap для выявления машин Windows с открытым портом 3389 (RDP), сокращая целевые…
 udpsycho/moodle-cve-2018-1042
Скрипт для эксплуатации CVE-2018-1042 для выполнения внутреннего сканирования портов.
 rv4l3r3/log4v-vuln-check
Этот скрипт используется для быстрой проверки, возможно ли, что ваш сервер затронут CVE-2021-44228 (уязвимостью log4j).
 natsuki-engr/live-server-evil-crawler
Демонстрация уязвимости Live Server VSCode (CVE-2025-65717)
 k8gege/ladongo
Ladon для Kali — это кроссплатформенный сканер внутренней сети с открытым исходным кодом. Работает на Windows/Linux/Mac/маршрутизаторах. С его…
 0xinfection/logmepwn
Полностью автоматизированный, надежный, сверхбыстрый набор инструментов для сканирования и проверки уязвимости Log4J RCE CVE-2021-44228.
 xdavidhu/portspider
🕷 Каркас многопоточного сетевого сканера с высокой скоростью работы и модулями.
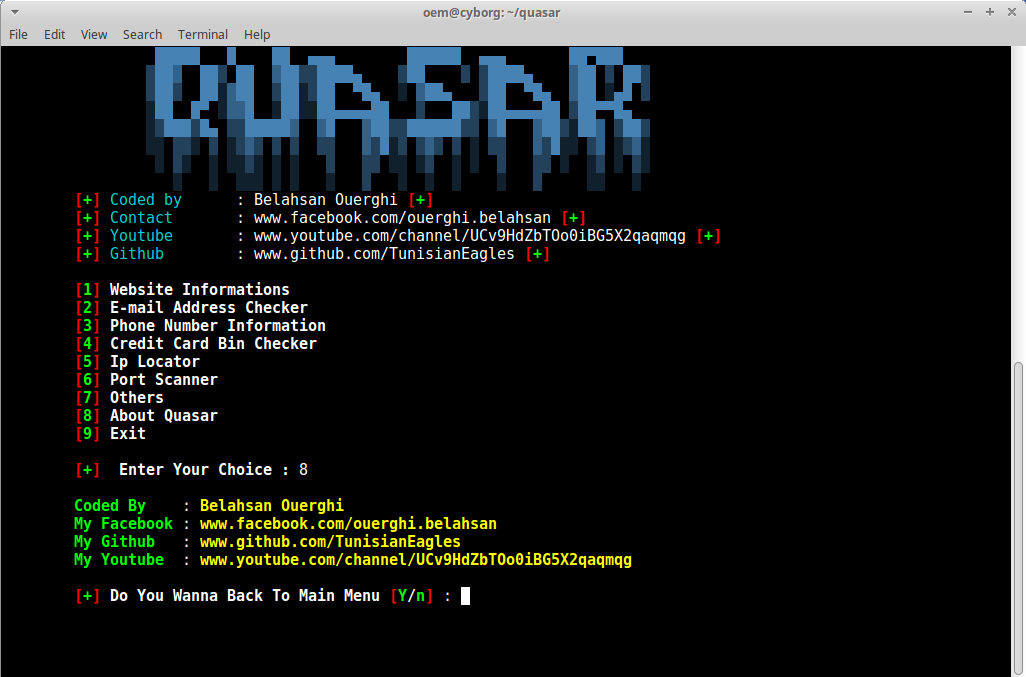 cyb0r9/quasar
Модульная платформа сбора информации для пентестеров, включающая анализ веб-сайтов, поиск email/телефонов, проверку BIN кредитных карт, геолокацию по…