
 #1
Инструменты для обнаружения открытых портов, служб и потенциальных точек входа на сетевых устройствах.
Рекомендация Kitploit

 eldraco/domain_analyzer
Анализируйте безопасность любого домена, собирая всю возможную информацию. Сделано на Python.
 chvancooten/bugbountyscanner
Bash-скрипт и Docker-образ для разведки Bug Bounty. Предназначен для безголового использования.
 nullt3r/jfscan
JF⚡can - Сверхбыстрое сканирование портов и обнаружение сервисов с использованием Masscan и Nmap. Сканируйте большие сети с помощью Masscan и…
 ginjachris/pentmenu
bash скрипт для разведки и DOS-атак
 reddyyz/astsu
Инструмент для сканирования сети, разработанный на Python 3 с использованием scapy.
 enenumxela/ps.sh
bash-скрипт, который автоматизирует сканирование портов на указанных целевых хостах. Цель скриптов — сокращение времени сканирования, повышение…
 j0ey17/exploit_cve-2023-27163
Эксплойт Proof of Concept для уязвимости Server Side Request Forgery (SSRF) в Requests Basket версии 1.2.1 и более ранних.
 nonosticisiguzo-command/nmap-scan-results
Обнаружено 200+ уязвимостей на scanme.nmap.org, включая CVE-2023-38408 (9.8 критический)
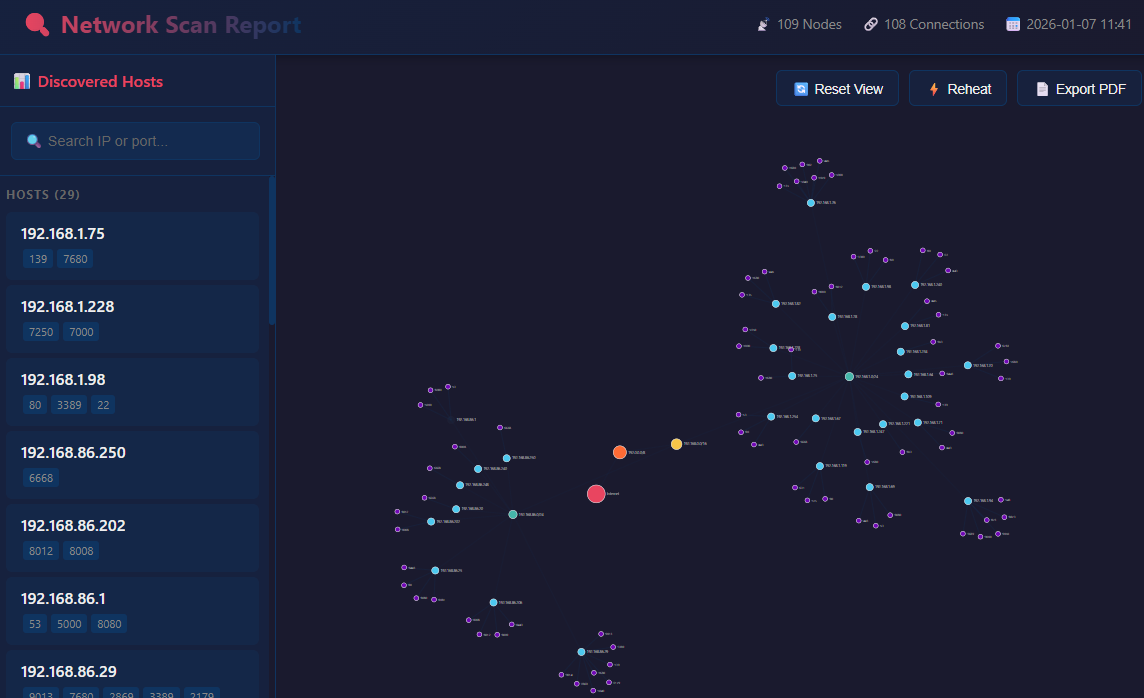 artofscripting/masscan-report
Python-инструмент, который создаёт интерактивные HTML-визуализации на основе React из JSON-вывода masscan, с использованием силового графа сети D3.js.
 besimorhino/powercat
netshell: все функции в версии 2 PowerShell
 ekultek/zeus-scanner
Продвинутая утилита для разведки
 infosecmatter/minimalistic-offensive-security-tools
Репозиторий инструментов для пентестинга ограниченных и изолированных сред.
 zyylhn/zscan
Zscan — набор инструментов для сканирования и взлома
 milesrichardson/docker-onion-nmap
Сканируйте скрытые сервисы .onion с помощью nmap, используя Tor, proxychains и dnsmasq в минимальном контейнере Alpine Docker.
 r3vn/badkarma
инструментарий для сетевой разведки
 flipkart-incubator/rta
Red team Arsenal - Интеллектуальный сканер для выявления уязвимостей безопасности в активах L7 компании.
 spyboy-productions/omnisci3nt
Omnisci3nt — это инструмент с открытым исходным кодом для веб-разведки и сбора данных, предназначенный для извлечения глубокой технической информации…
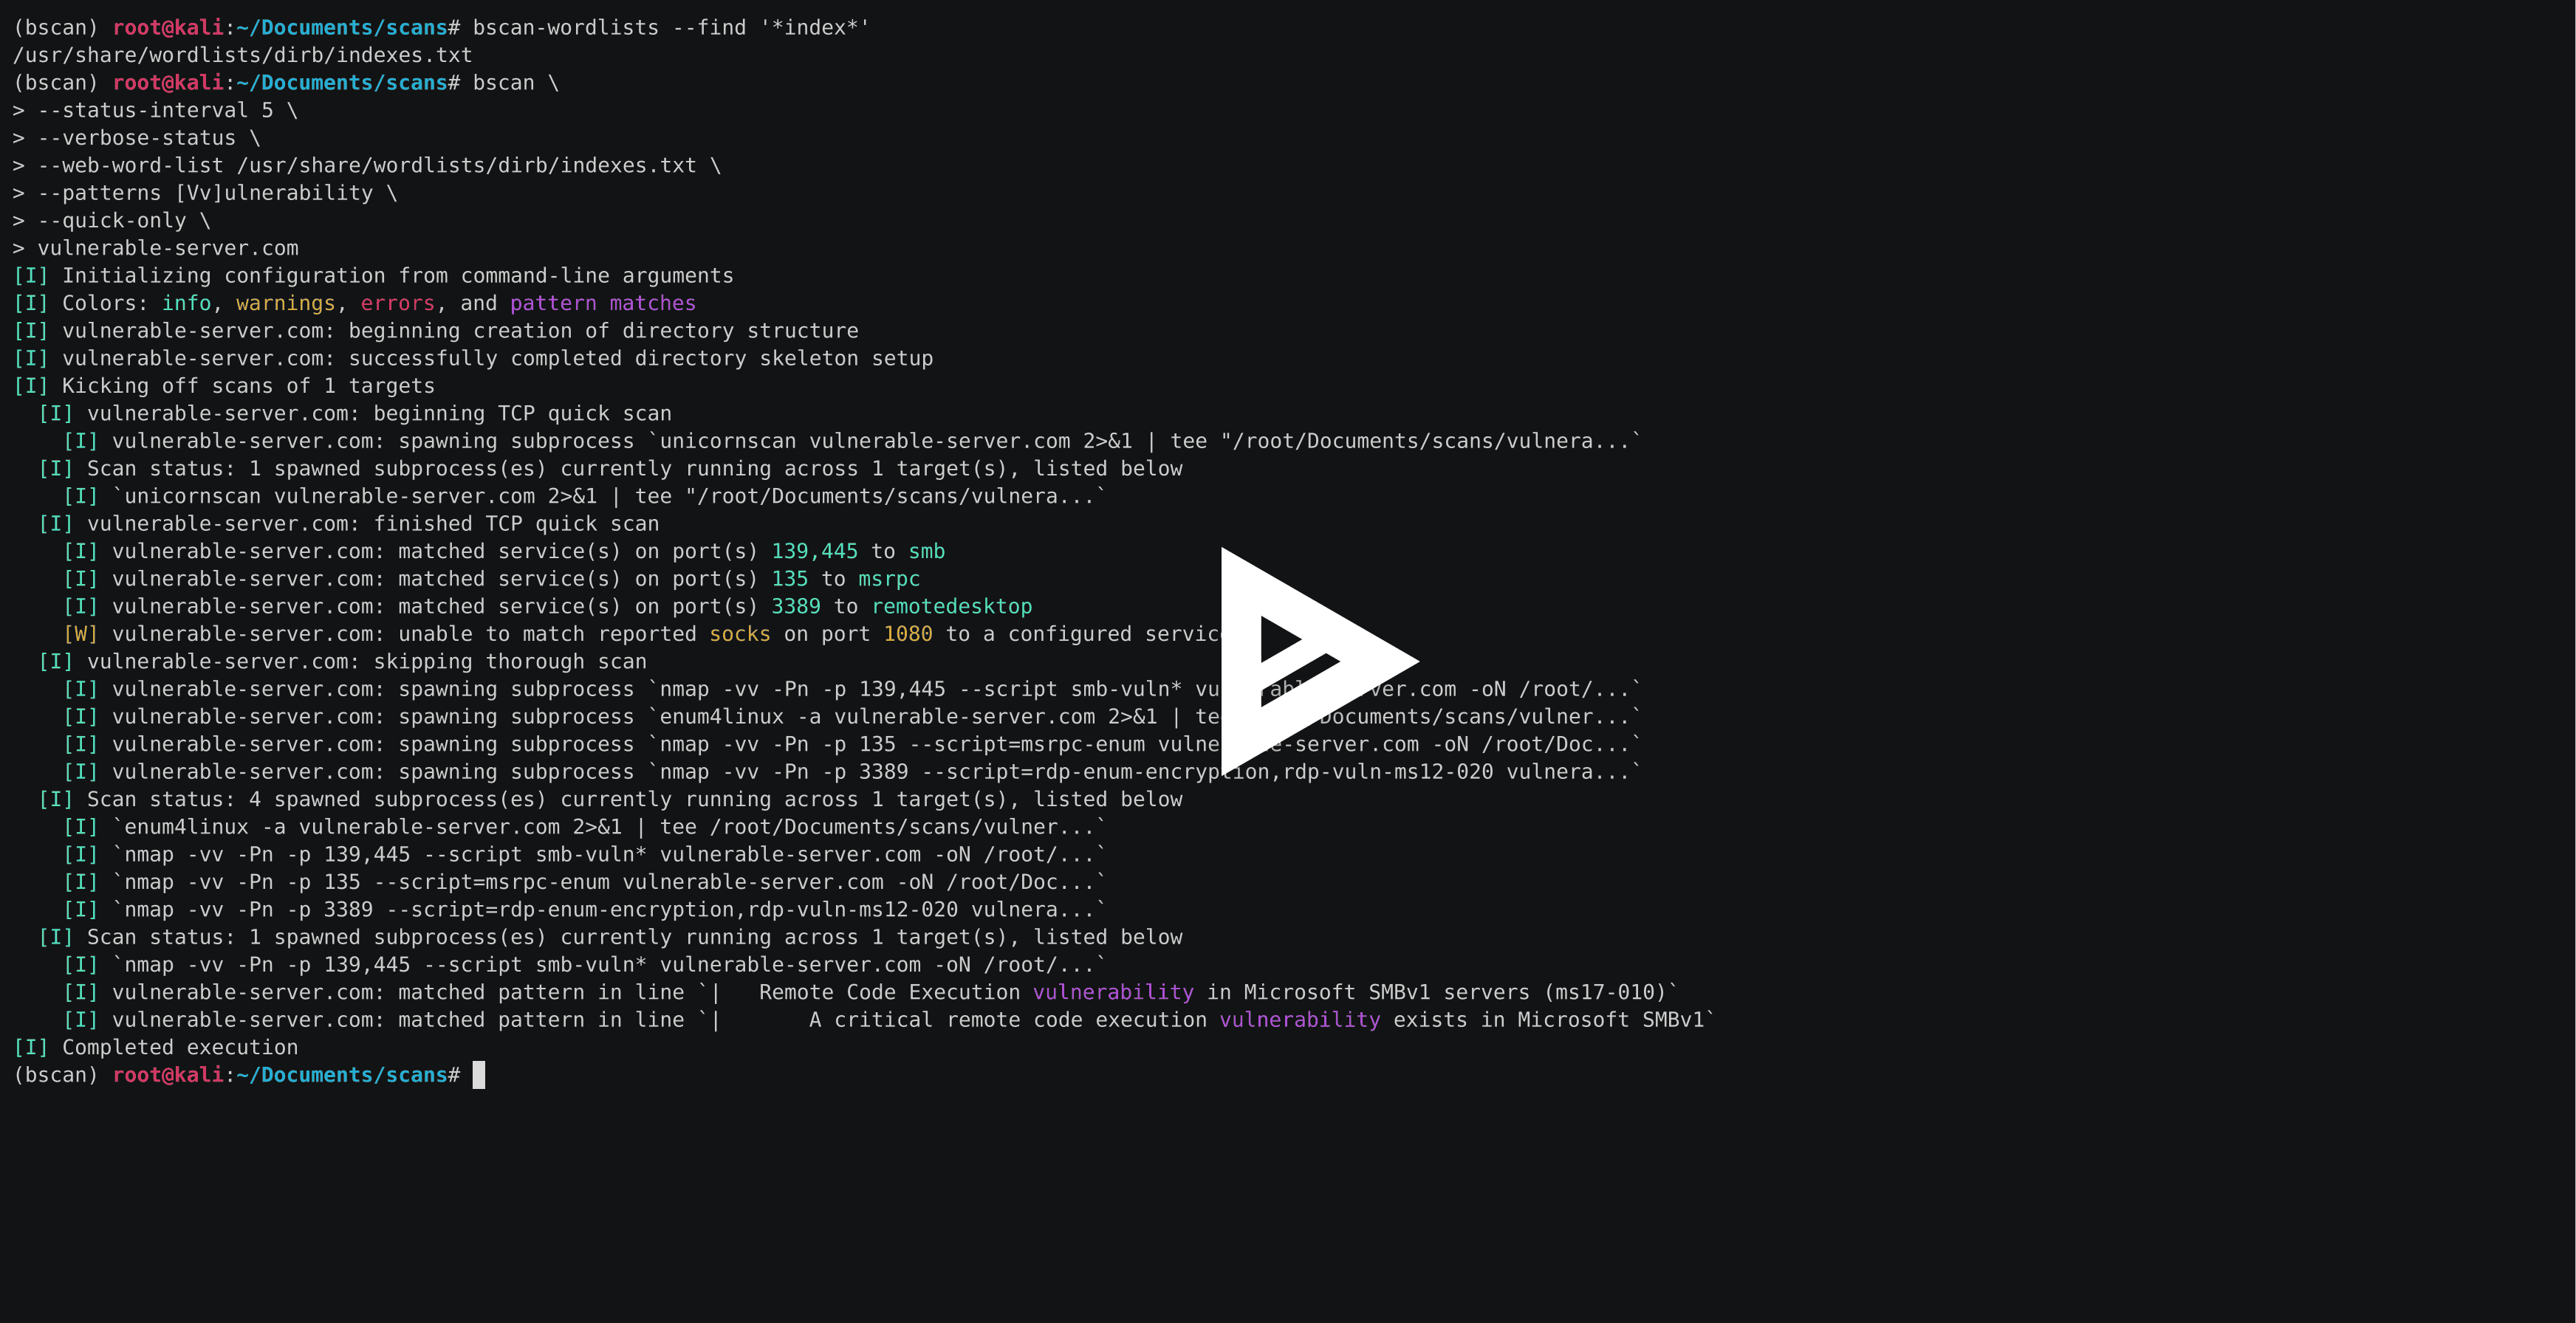 welchbj/bscan
асинхронный инструмент перечисления целей








