
 #1
Инструменты симуляции фишинга, обнаружения, анализа и обучения безопасности.
Рекомендация Kitploit
 htr-tech/nexphisher
Продвинутый инструмент для фишинга
 ffffffff0x/digital-privacy
Ресурсы по защите информации и OSINT | схема, объединяющая сбор, защиту и очистку цифровой конфиденциальности, а также противодействие открытому…
 makdosx/mip22
Продвинутый фреймворк для фишинга с 83 предварительно созданными клонированными веб-сайтами, ручным клонированием сайтов, маскировкой URL и захватом…
 darkarp/chromepass
Chromepass - Взлом сохраненных паролей Chrome
 mrd0x/webview2-cookie-stealer
Внедряет JavaScript-кейлоггер на страницы WebView2 для захвата нажатий клавиш и извлечения файлов cookie из сеансов аутентификации Microsoft с…
 makdosx/wifi-agent
Инструмент создания точки доступа-нарушителя для организации captive-порталов, фишинга учётных данных через клонированные страницы входа и инъекции…
 kleiton0x00/xsscope
XSScope — один из самых мощных и продвинутых GUI-фреймворков для эксплуатации современных браузеров через XSS.
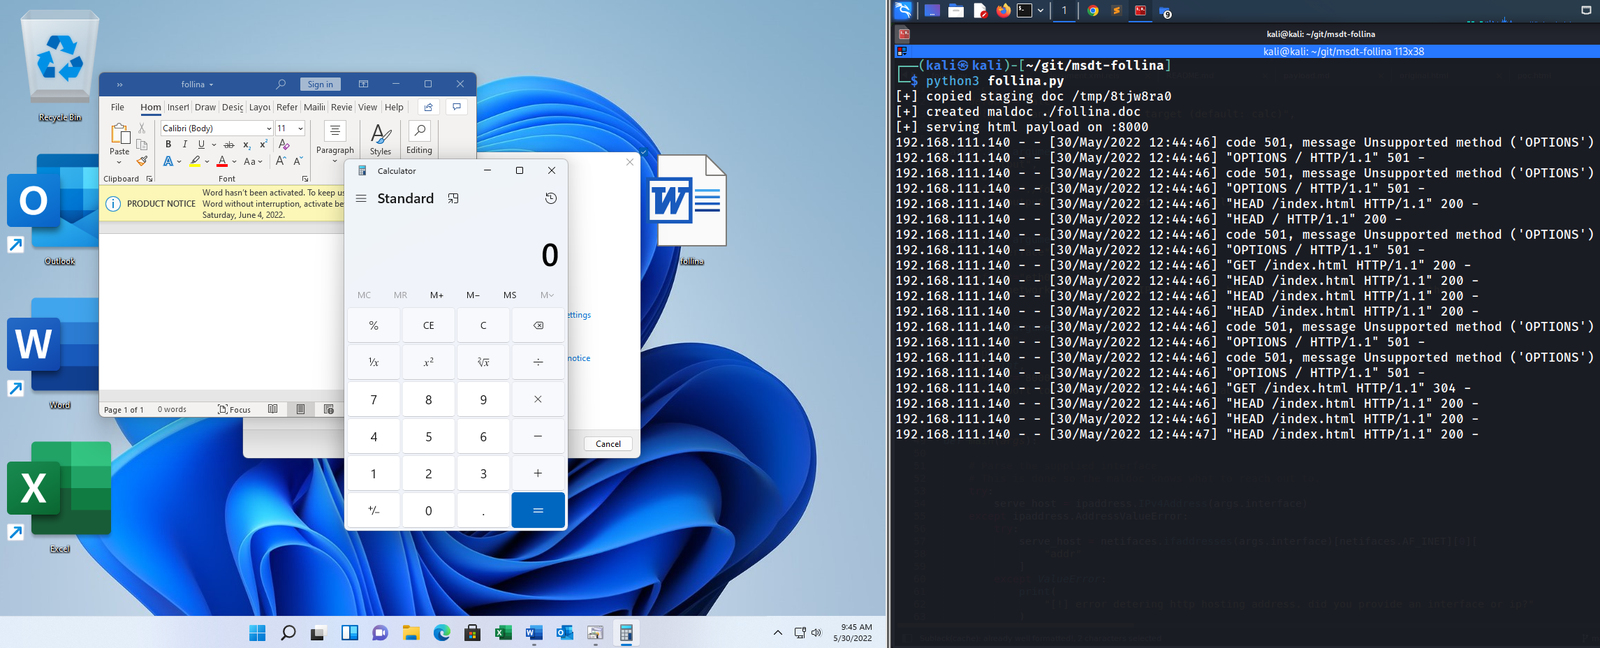 johnhammond/msdt-follina
Генерирует вредоносный документ Microsoft Word, эксплуатирующий уязвимость MS-MSDT «Follina», для выполнения произвольных команд или развёртывания…
 octoberfest7/xll_phishing
XLL Фишинг-методы
 jenyraval/phishing-simulation
Симуляция фишинга в основном направлена на повышение осведомленности о фишинге с помощью интуитивно понятного руководства и настраиваемой оценки.
 chrismaddalena/goreport
Скрипт на Python для сбора данных о кампаниях из Gophish и формирования отчёта
 rnalter/thundercloud
Облачный эксплойт-фреймворк
 svdwi/bluebox
Открытая платформа threat intelligence для анализа вредоносного ПО и наблюдаемых объектов. Обогащает IP-адреса, домены, URL и хэши данными из внешних…
 mrd0x/bitb
Шаблоны HTML/CSS/JS для фишинговых атак Browser-In-The-Browser, встраивающие поддельные окна входа с настраиваемыми заголовками, доменами и…
 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 RTLO Injection URI Spoofing
 paranoidninja/o365-doppelganger
Быстрый удобный скрипт для сбора учетных данных у пользователя во время Red Team и запуска файла от пользователя.
 polling-repo-continua/cve-2022-25257
Доказательство концепции эксплуатации для CVE-2022-25257: инъекция параметра CSRF в SAS Logon 9.4, позволяющая подделку предупреждающих сообщений для…
 jm-lemmi/cve-2019-17497
POC-файлы для CVE-2019-17497








