
 #1
Инструменты симуляции фишинга, обнаружения, анализа и обучения безопасности.
Рекомендация Kitploit

 emalderson/thephish
ThePhish: автоматизированный инструмент анализа фишинговых писем
 fin3ss3g0d/evilgophish
evilginx3 + gophish
 waelmas/frameless-bitb
Новый подход к Browser In The Browser (BITB) без использования iframe, позволяющий обходить традиционные framebusters, реализованные на страницах…
 securityfirst/umbrella_android
Открытое приложение для Android, iOS и Web для изучения и управления цифровой и физической безопасностью. От того, как отправить зашифрованное…
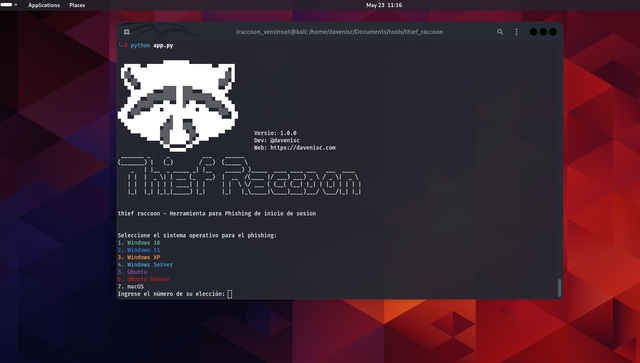 davenisc/thief_raccoon
Образовательный инструмент для симуляции фишинга, имитирующий экраны входа в ОС для перехвата учетных данных в рамках обучения кибербезопасности.…
 c4cnm/cve-2024-3867
Этот репозиторий показывает вам некоторую информацию об этой уязвимости, которая была найдена мной.
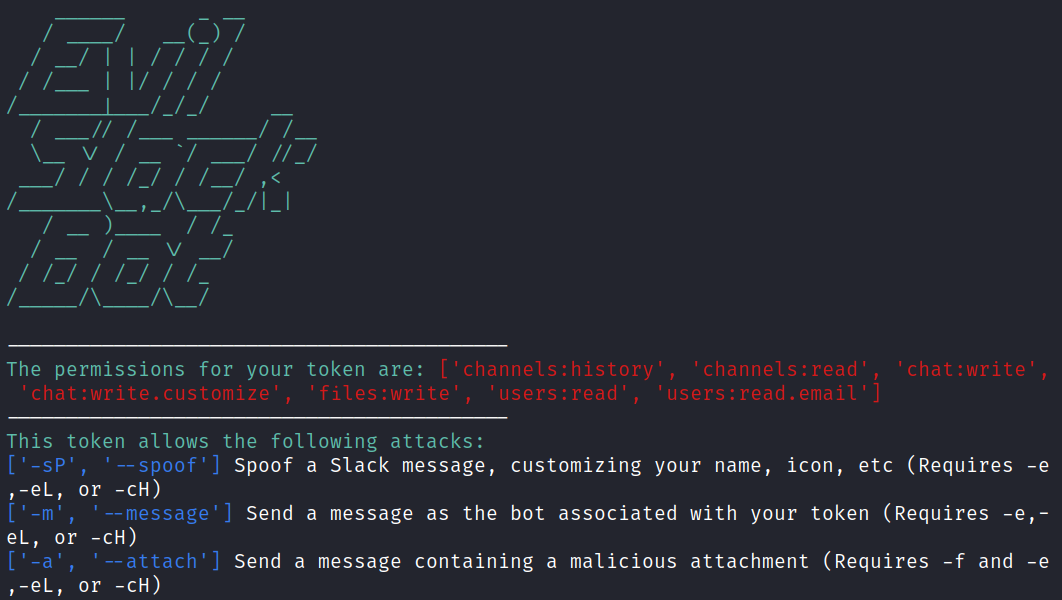 drew-sec/evilslackbot
Фреймворк для фишинга с использованием Slack-бота для упражнений Red Teaming
 qeeqbox/analyzer
Анализируйте, извлекайте и визуализируйте функции, артефакты и индикаторы компрометации (IoCs) файлов и дампов памяти (бинарные файлы Windows, Linux,…
 mbadanoiu/cve-2020-12625
CVE-2020-12625: Межсайтовый скриптинг (XSS) через вредоносное HTML-вложение в Roundcube Webmail
 soufianetahiri/teamsntlmleak
Утечка NTLM через вкладку «Веб-сайт» в Teams с помощью MS Office
 d0rb/cve-2024-21378
Этот репозиторий содержит эксплойт для атаки на Microsoft Outlook через Exchange Online, использующий уязвимость для выполнения произвольного кода…
 t4d/stalkphish
StalkPhish - Сталкер фишинг-китов, собирающий фишинговые комплекты для расследований.
 dshabani96/cve-2024-21413
Эксплойт Proof-of-concept для Microsoft Outlook RCE (CVE-2024-21413) с доставкой электронной почты через SMTP, созданием вредоносного вложения RTF и…
 d00movenok/htmlsmuggler
✉️ Генератор и обфускатор HTML-контрабанды для операций вашей Red Team
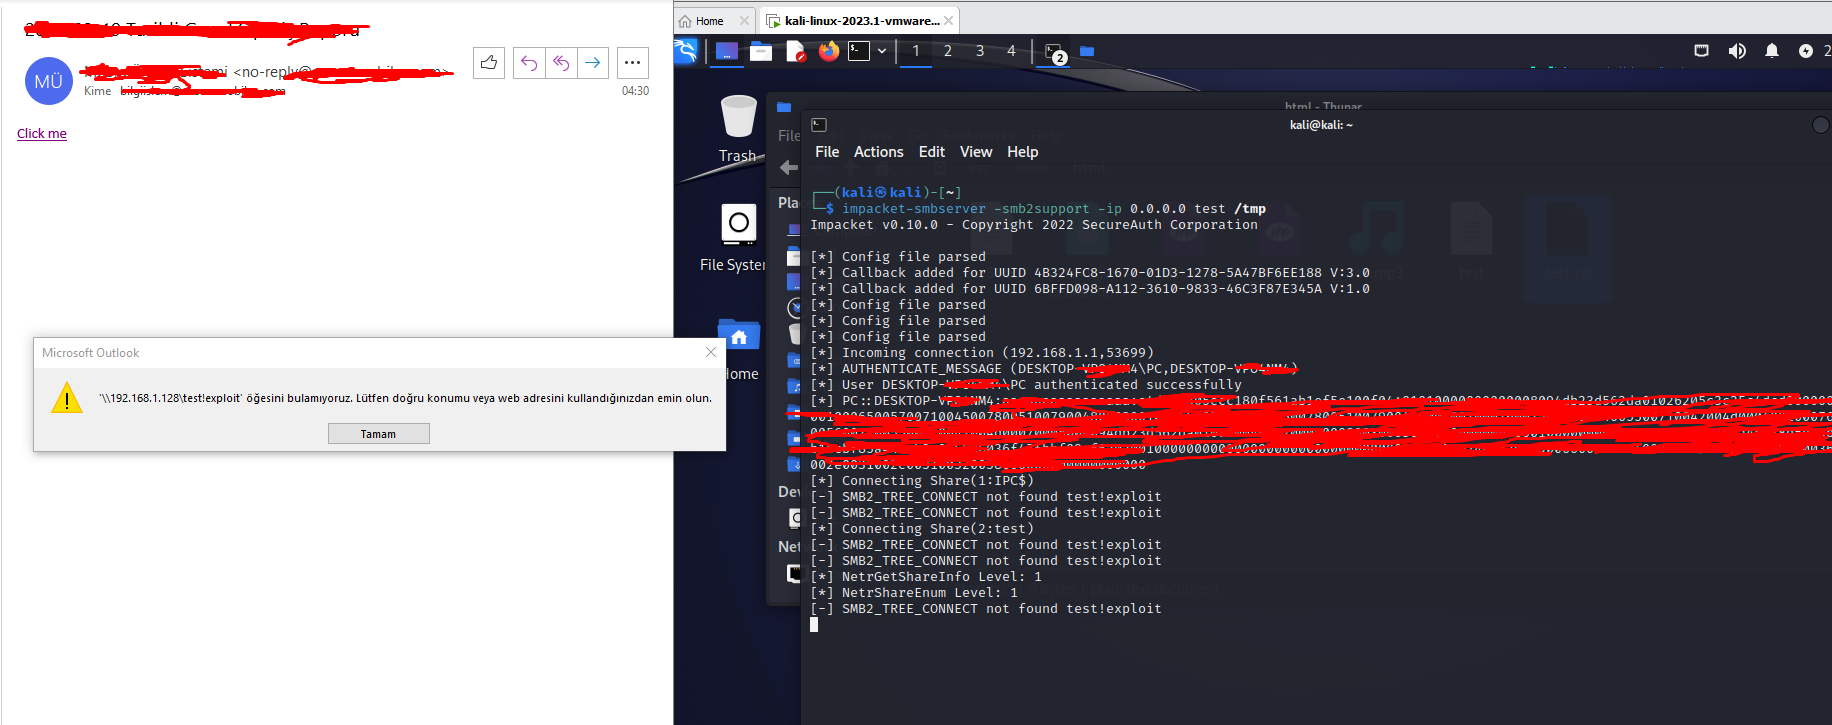 mseymend/cve-2024-21413
Получение учётных данных с использованием уязвимости CVE-2024-21413
 mbadanoiu/cve-2021-46366
CVE-2021-46366: Брутфорс-атака учётных данных через CSRF + открытое перенаправление в Magnolia CMS
 octoberfest7/teamsphisher
Отправляйте фишинговые сообщения и вложения пользователям Microsoft Teams
 tw-d/wifi-pineapple-mk7_evil-portal
Инструментарий для создания мошеннических точек доступа для тестирования на проникновение в WiFi, развертывания вредоносных порталов фишинга для…








