
 #1
Инструменты симуляции фишинга, обнаружения, анализа и обучения безопасности.
Рекомендация Kitploit

 crimsonforge-io/king-phisher
Симулируйте реалистичные фишинговые кампании с перехватом учетных данных, отслеживанием электронной почты и клонированием целевых страниц для…
 sublime-security/sublime-rules
Правила Sublime для обнаружения, предотвращения и охоты за угрозами email-атак.
 4w4k3/umbrella
Фишинг-дроппер, предназначенный для пентеста.
 ianxtianxt/flash-player
Исходный код фишинговой страницы Flash: китайский + английский
 owasp/qrljacking
Вектор социальной инженерии и фреймворк эксплуатации для перехвата пользовательских сессий через вход с QR-кодом, нацеленный на веб-приложения, такие…
 makdosx/mip22
Продвинутый фреймворк для фишинга с 83 предварительно созданными клонированными веб-сайтами, ручным клонированием сайтов, маскировкой URL и захватом…
 spyboy-productions/facad1ng
Инструмент с открытым исходным кодом для маскировки и анализа URL-адресов, предназначенный для исследований безопасности, повышения осведомленности о…
 martinastarone/cve-2026-2441
Детальное доказательство концепции и технический анализ уязвимости CVE-2026-2441, представляющей собой использование после освобождения…
 security-avs/cve-2019-13633
Доказательство концепции для слепой/постоянной XSS-уязвимости в службе поддержки Blinger.io, демонстрирующее удаленное выполнение кода в панелях…
 mrd0x/bitb
Шаблоны HTML/CSS/JS для фишинговых атак Browser-In-The-Browser, встраивающие поддельные окна входа с настраиваемыми заголовками, доменами и…
 dionach/phemail
PhEmail — это инструмент на Python с открытым исходным кодом для фишинговых писем, который автоматизирует процесс отправки фишинговых писем в рамках…
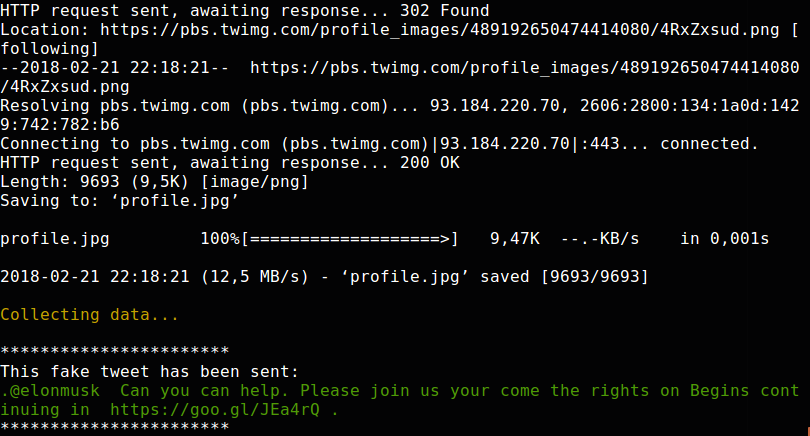
 kingsabri/gocabrito
Суперорганизованный и гибкий скрипт для отправки фишинговых кампаний
 trustedsec/reel
Фреймворк для симуляции фишинга и повышения осведомлённости для кампаний на основе узлов, перехвата учётных данных, доставки через SMTP, CAPTCHA и…
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Обнаружена эксплуатация Windows OLE Zero-Click RCE (CVE-2025-21298) Прохождение
 p0cl4bs/wifi-pumpkin-deprecated
УСТАРЕЛО, wifipumpkin3 -> https://github.com/P0cL4bs/wifipumpkin3
 marten4n6/evilosx
Зловредный RAT (Remote Administration Tool) для macOS / OS X.
 adrmxr/kithack
Набор хакерских инструментов и генератор бэкдоров.








