
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
king-phisher — Симулируйте реалистичные фишинговые кампании с перехватом учетных данных, отслеживанием электронной почты и клонированием целевых страниц для обучения персонала основам безопасности и авторизованного тестирования на проникновение. | Kitploit
Инструменты/GitHubGitHub/crimsonforge-io/king-phisher
Инструменты фишингаИнструменты для выдачи себя за другое лицоФишингТестирование на ПроникновениеСоциальная инженерияRed TeamingБезопасность Электронной ПочтыТоп в Инструменты для выдачи себя за другое лицо №15
Поделиться
Топ в Фишинг №12
Топ в Инструменты фишинга №12
GitHubcrimsonforge-io/king-phisher

king-phisher

Симулируйте реалистичные фишинговые кампании с перехватом учетных данных, отслеживанием электронной почты и клонированием целевых страниц для обучения персонала основам безопасности и авторизованного тестирования на проникновение.

Репозиторий
2.6k583626 месяцев назадПроверено Kitploit

alt text

King Phisher Documentation Status GitHub Issues GitHub Downloads Slack Status

Инструментарий фишинговых кампаний
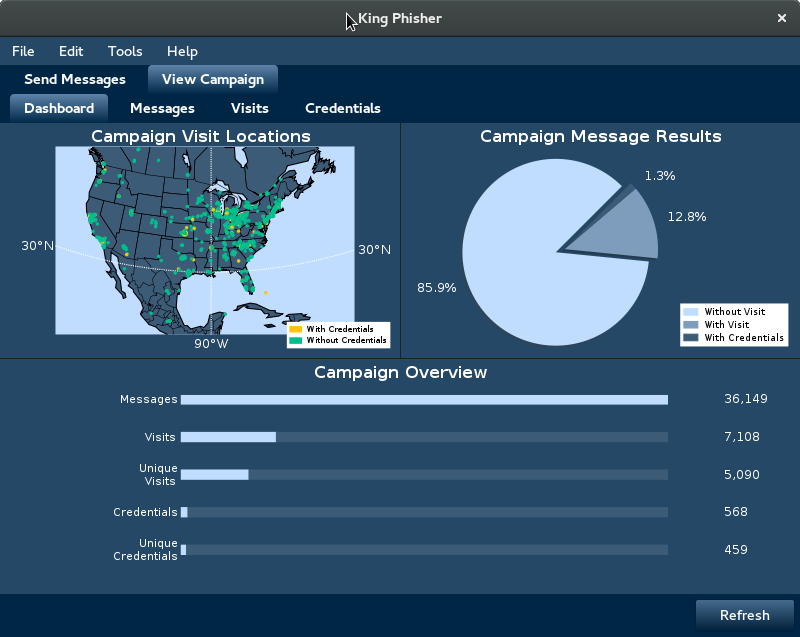
alt text

King Phisher больше не поддерживается.

Установка

Инструкции по установке см. в файле INSTALL.md. После установки инструкции по началу работы см. в wiki.

Обзор

King Phisher — это инструмент для тестирования и повышения осведомленности пользователей путем симуляции реальных фишинговых атак. Он отличается простым в использовании, но очень гибкой архитектурой, позволяющей полностью контролировать как письма, так и содержимое сервера. King Phisher можно использовать для запуска кампаний от простого обучения осведомленности до более сложных сценариев, в которых предоставляется контент, распознаваемый пользователем, для сбора учетных данных.

King Phisher предназначен только для законного использования при наличии явного разрешения целевой организации.

Получить последнюю стабильную версию можно на странице релизов GitHub или используя git для клонирования проекта из исходного кода.

Обзор функций

  • Запуск нескольких фишинговых кампаний одновременно
  • Отправка писем со встроенными изображениями для более легитимного вида
  • Опциональная двухфакторная аутентификация
  • Сбор учетных данных с целевых страниц
  • SMS-уведомления о статусе кампании
  • Возможности клонирования веб-страниц
  • Встроенные проверки Sender Policy Framework (SPF)
  • Геолокация посетителей фишинговых страниц
  • Отправка писем с приглашениями в календарь

Плагины

Как клиент, так и сервер могут быть расширены с помощью плагинов. Небольшое количество плагинов поставляется с King Phisher, а дополнительные доступны в репозитории плагинов.

Файлы шаблонов

Файлы шаблонов для сообщений и страниц сервера можно найти в отдельном репозитории шаблонов King Phisher. Любые вклады в шаблоны также следует отправлять через pull request в репозиторий шаблонов.

Документация

Документация для пользователей приложения предоставлена на странице wiki проекта. Она включает шаги, помогающие новым пользователям начать свои первые кампании. Дополнительная техническая документация для разработчиков хранится отдельно, как описано в разделе ниже.

Документация по коду

King Phisher использует Sphinx для внутренней технической документации. Эту документацию можно сгенерировать из исходного кода с помощью команды sphinx-build -b html docs/source docs/html. Последняя версия документации любезно размещена на ReadTheDocs по адресу king-phisher.readthedocs.io.

Переменные шаблонов сообщений

Шаблоны сообщений клиента отформатированы с использованием движка шаблонов Jinja2 и поддерживают ряд переменных. Они приведены здесь для справки; полную документацию см. на странице wiki по шаблонам.

Имя переменнойЗначение переменной
client.company_nameНазвание компании цели
client.email_addressАдрес электронной почты цели
client.first_nameИмя цели
client.last_nameФамилия цели
client.message_idУникальный идентификатор отслеживания (то же, что и uid)
sender.emailАдрес электронной почты в поле "Source Email (MIME)"
sender.friendly_aliasЗначение поля "Friendly Alias"
sender.reply_toЗначение поля "Reply To"
url.tracking_dotURL изображения, используемого для отслеживания сообщений
url.webserverURL фишингового сервера с параметром uid
url.webserver_rawURL фишингового сервера без параметров
tracking_dot_image_tagИзображение отслеживания в предварительно отформатированном теге ``````
uidУникальный идентификатор отслеживания (то же, что и client.message_id)

uid является самым важным и должен присутствовать в ссылках, содержащихся в сообщениях.

Лицензия

King Phisher выпускается под лицензией BSD 3-clause; подробнее см. в файле LICENSE.

Благодарности

Особая благодарность (QA / бета-тестирование):

  • Jake Garlie - jagar
  • Jeremy Schoeneman - Shad0wman
  • Bryan Sfara
  • Ken Smith - p4tchw0rk
  • Brianna Whittaker

Команда разработчиков King Phisher:

  • Erik Daguerre - wolfthefallen (@wolf_thefallen)
  • Brandan Geise - coldfusion (@coldfusion39)
  • Jeff McCutchan - jamcut (@jamcut)
  • Spencer McIntyre - zeroSteiner (@zeroSteiner)
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    254

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





