
 #1
Инструменты симуляции фишинга, обнаружения, анализа и обучения безопасности.
Рекомендация Kitploit
 649/cve-2017-5415
Подмена адресной строки через blob URL (браузер Firefox). Атака может использовать blob URL и скрипт для подмены произвольного URL в адресной строке,…
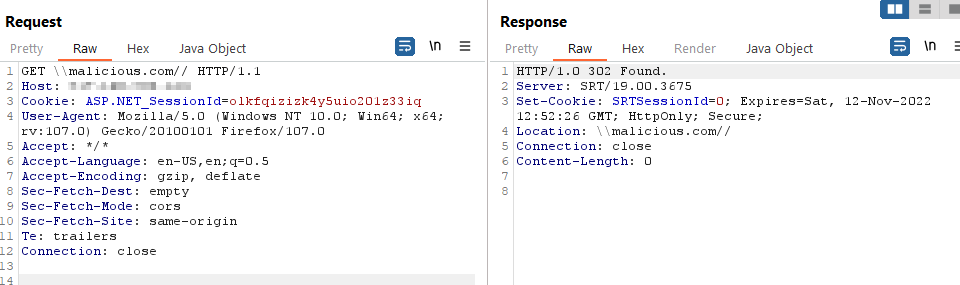 jbalanza/cve-2022-44215
Публичное раскрытие уязвимости открытого перенаправления (Open Redirection) в TitanFTP 19.X
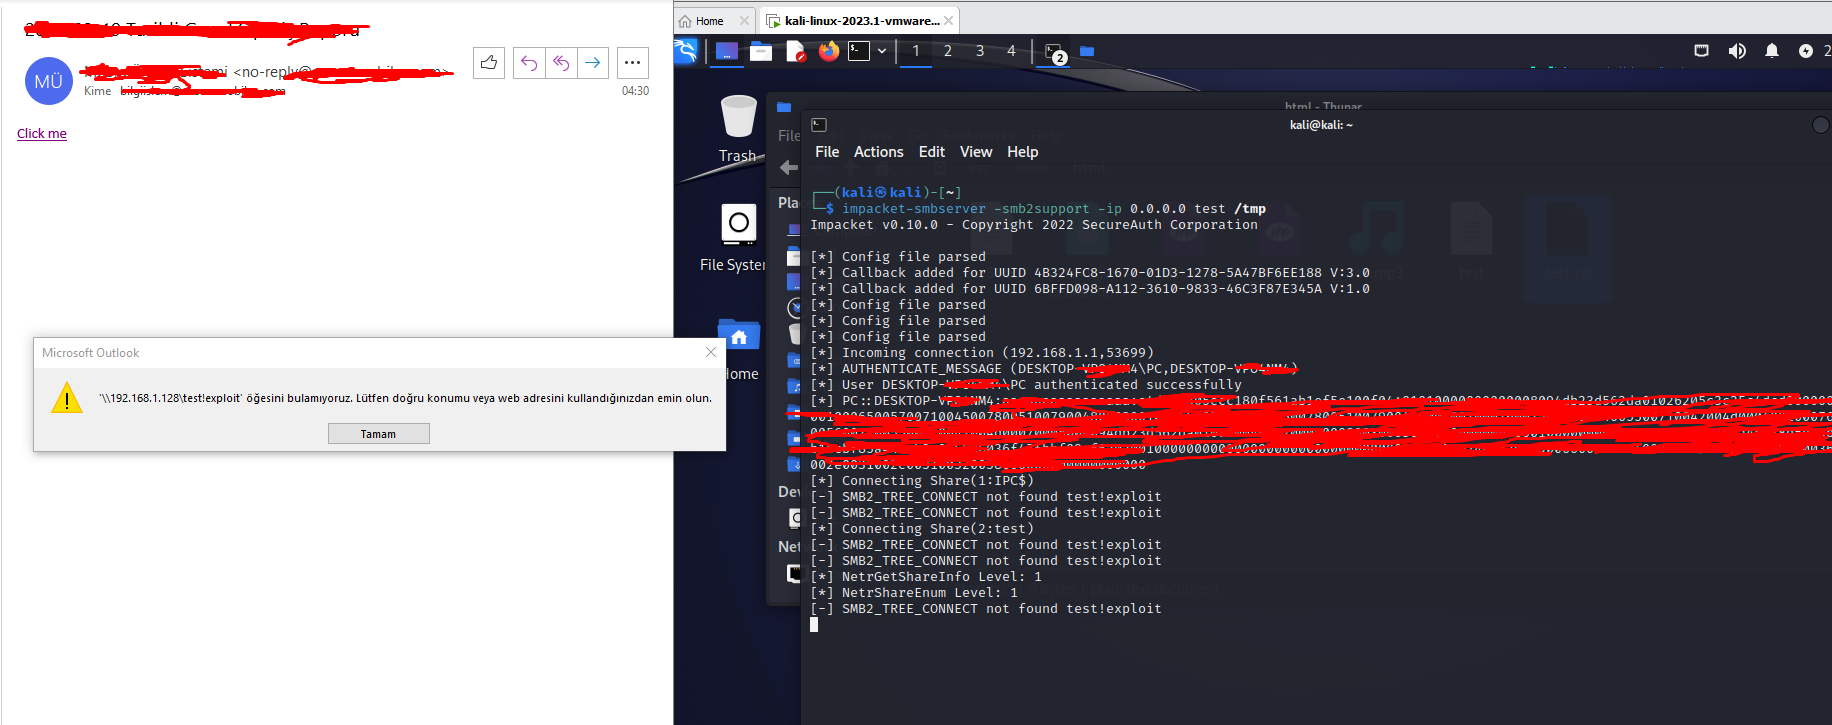 mseymend/cve-2024-21413
Получение учётных данных с использованием уязвимости CVE-2024-21413
 g37sys73m/cve-2022-46087
CloudSchool v3.0.1 подвержен межсайтовому скриптингу (XSS). Обычный пользователь может похитить сессионные cookies администраторов через уведомление,…
 hau2212/moniker-link-cve-2024-21413-
Учебный эксплойт для CVE-2024-21413 (Moniker Link), демонстрирующий удалённое выполнение кода в Outlook и утечку учётных данных NTLM через специально…
 viniciusfariasdev/cve-2024-21413-outlook-monikerlink-lab
Учебная лаборатория и PoC, демонстрирующие атаку CVE-2024-21413 Outlook Moniker Link для утечки хэшей netNTLMv2 через специально созданное…
 e1tex/cve-2023-48104
Доказательство концепции эксплойта, демонстрирующее HTML-инъекцию в SOGo Web Client до версии 5.9.1, позволяющую проводить фишинговые атаки через…
 section9labs/cartero
Cartero — фреймворк социальной инженерии
 duy-31/cve-2023-51764
SMTP-смаглинг Postfix - Expect-скрипт PoC
 ronf98/cve-2024-43451-poc
CVE-2024-43451 — это уязвимость Windows NTLM, которая позволяет злоумышленнику принудительно выполнить аутентификацию и захватить NTLM-хеши с помощью…
 humansecurity/cve-2019-18426
Репозиторий раскрытия CVE-2019-18426, подробно описывающий Open Redirect, обход CSP, Persistent XSS и права на чтение файловой системы в WhatsApp, с…
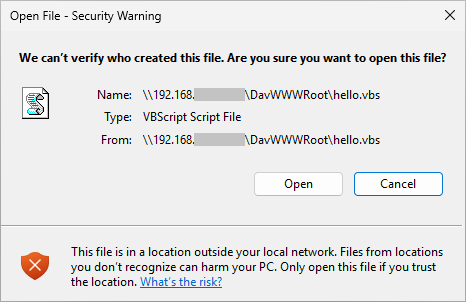 tangent65536/cve-2026-20841
PoC для "Windows Notepad RCE"
 mcorybillington/suitecrm-rce
Разбор уязвимости CVE-2020-28328: удаленное выполнение кода через файл журнала SuiteCRM и дополнительный межсайтовый скриптинг
 nxploited/cve-2025-25101
Плагин Munk Sites для WordPress <= 1.0.7 – CSRF уязвимость, приводящая к произвольной установке плагинов
 thawkhant/viber-desktop-html-injection
Публичный разбор CVE-2025-55996 (HTML-инъекция в Viber Desktop)
 h4cknain/cve-2024-21413-microsoft-outlook-moniker-link-vulnerability
Разбор лабораторной работы по эксплуатации CVE-2024-21413 Outlook Moniker Link, утечке учётных данных NetNTLMv2 через SMB, обнаружению с помощью…
 jm-lemmi/cve-2019-17497
POC-файлы для CVE-2019-17497
 mrk336/cve-2021-3456
Практическая цепочка, начинающаяся с безобидного PDF-файла и заканчивающаяся получением обратного шелла на экземпляре AWS EC2








