
 #1
Инструменты для создания, управления и анализа поддельных страниц входа и электронных кампаний.
Рекомендация Kitploit

 sherlock-project/sherlock
Разыскивайте аккаунты в социальных сетях по имени пользователя
 bardlaudian/cve-2025-24071
Генератор PoC на Python без зависимостей для CVE-2025-24071, который создаёт вредоносный файл .library-ms в ZIP для запуска раскрытия NTLM-хеша в…
 trustedsec/unicorn
Unicorn — это простой инструмент для выполнения атаки понижения версии PowerShell и внедрения shellcode напрямую в память. Основан на атаках…
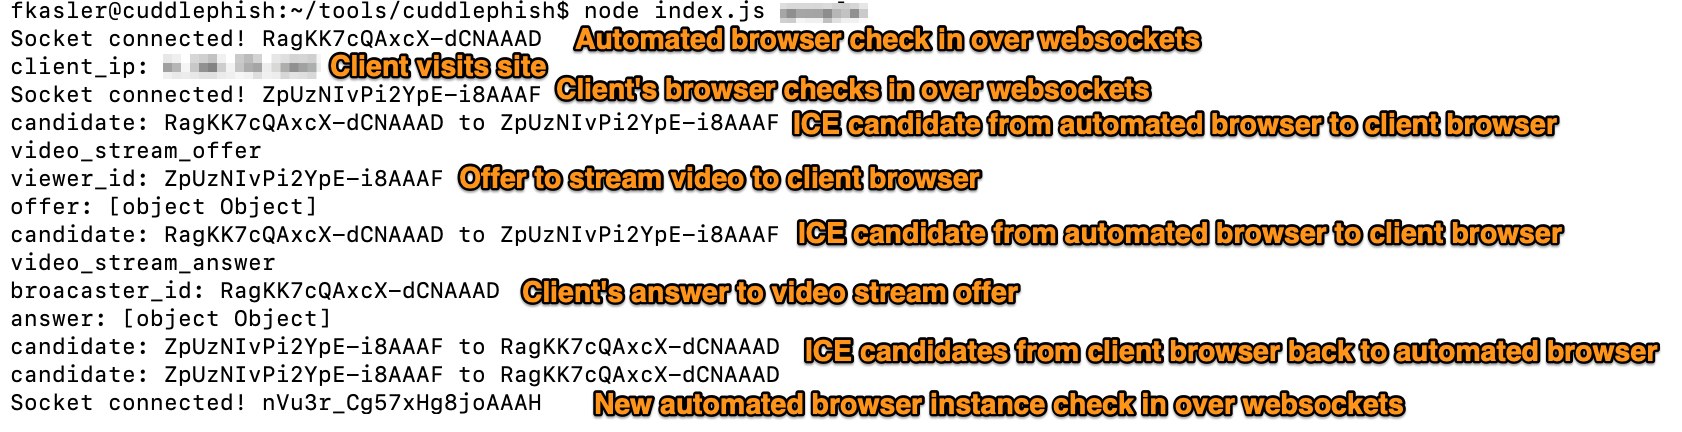 fkasler/cuddlephish
Вооруженный Browser-in-the-Middle (BitM) для пентестеров
 mishakorzik/allhackingtools
Универсальные хакерские инструменты для хакеров! И ещё больше хакерских инструментов! Для Termux.
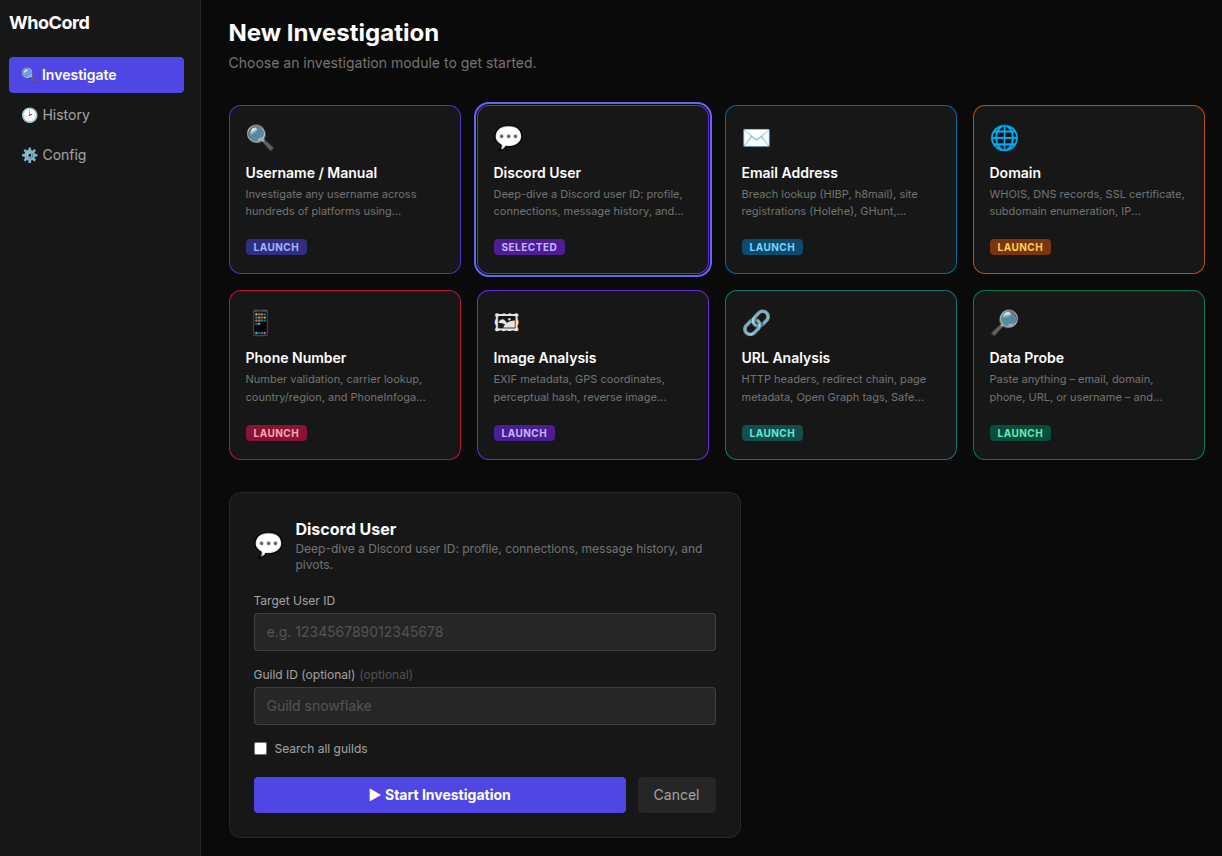 siv-nick/whocord
Сканирует ссылки Discord в общих гильдиях для извлечения профилей, перекрёстно сверяет данные с 700+ сайтов, ищет имена пользователей с помощью 30+…
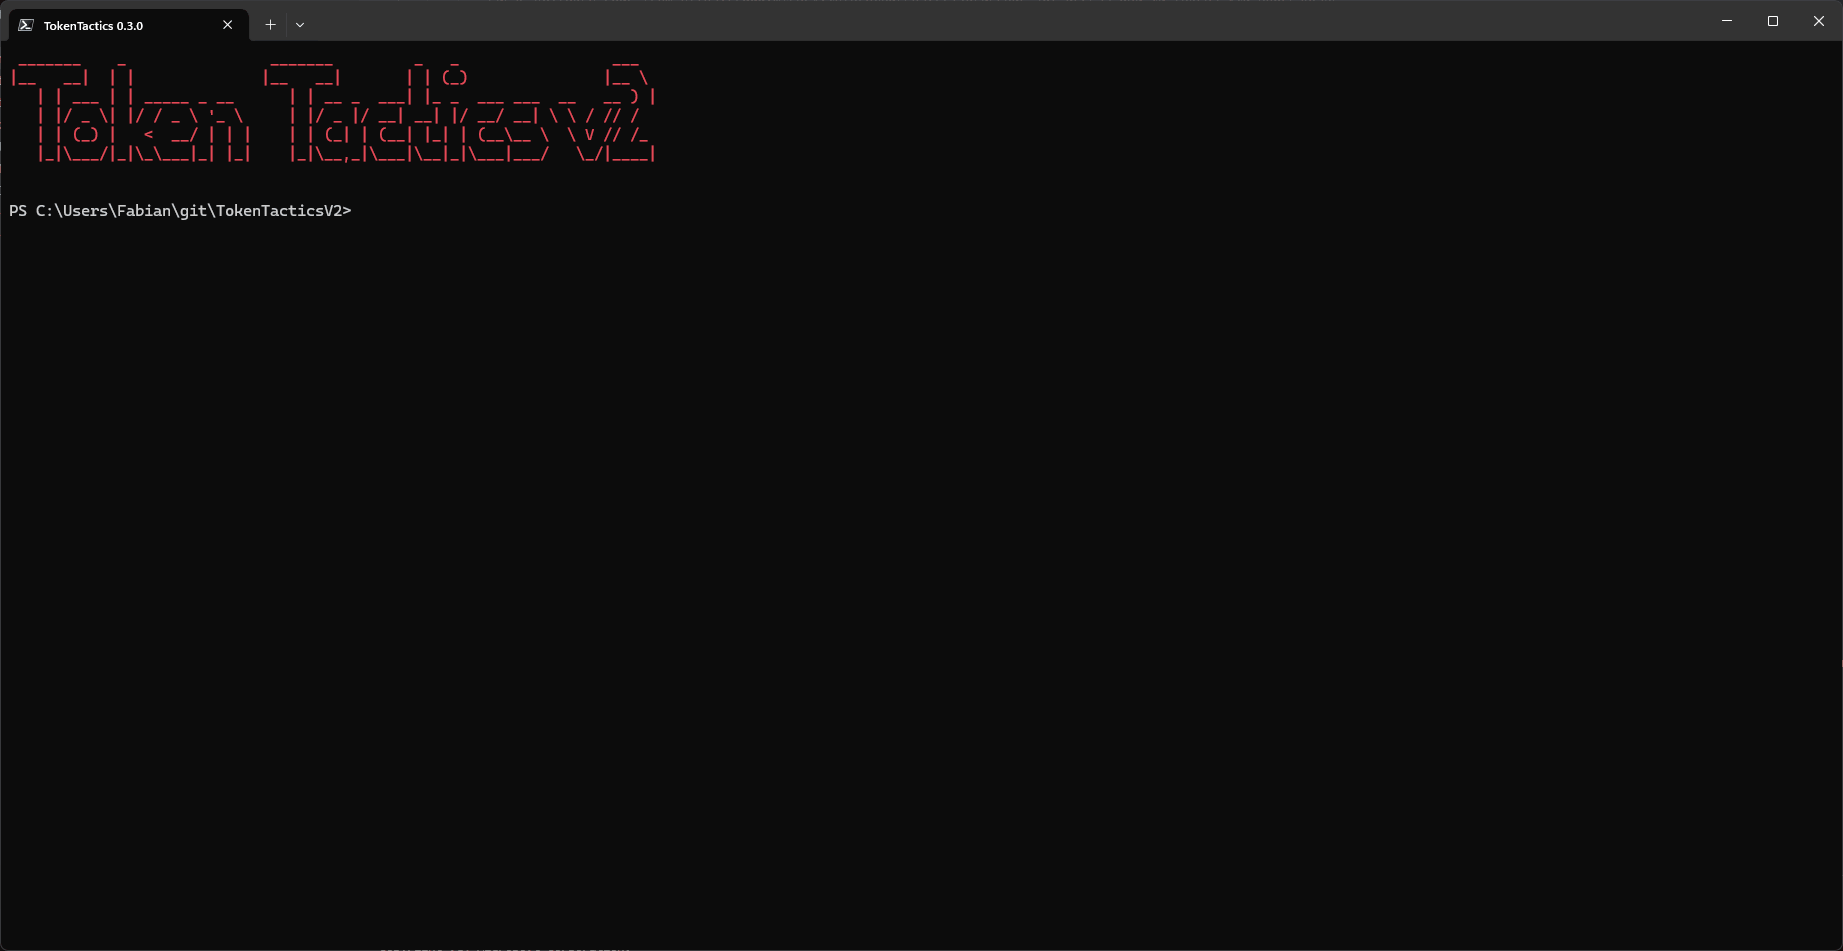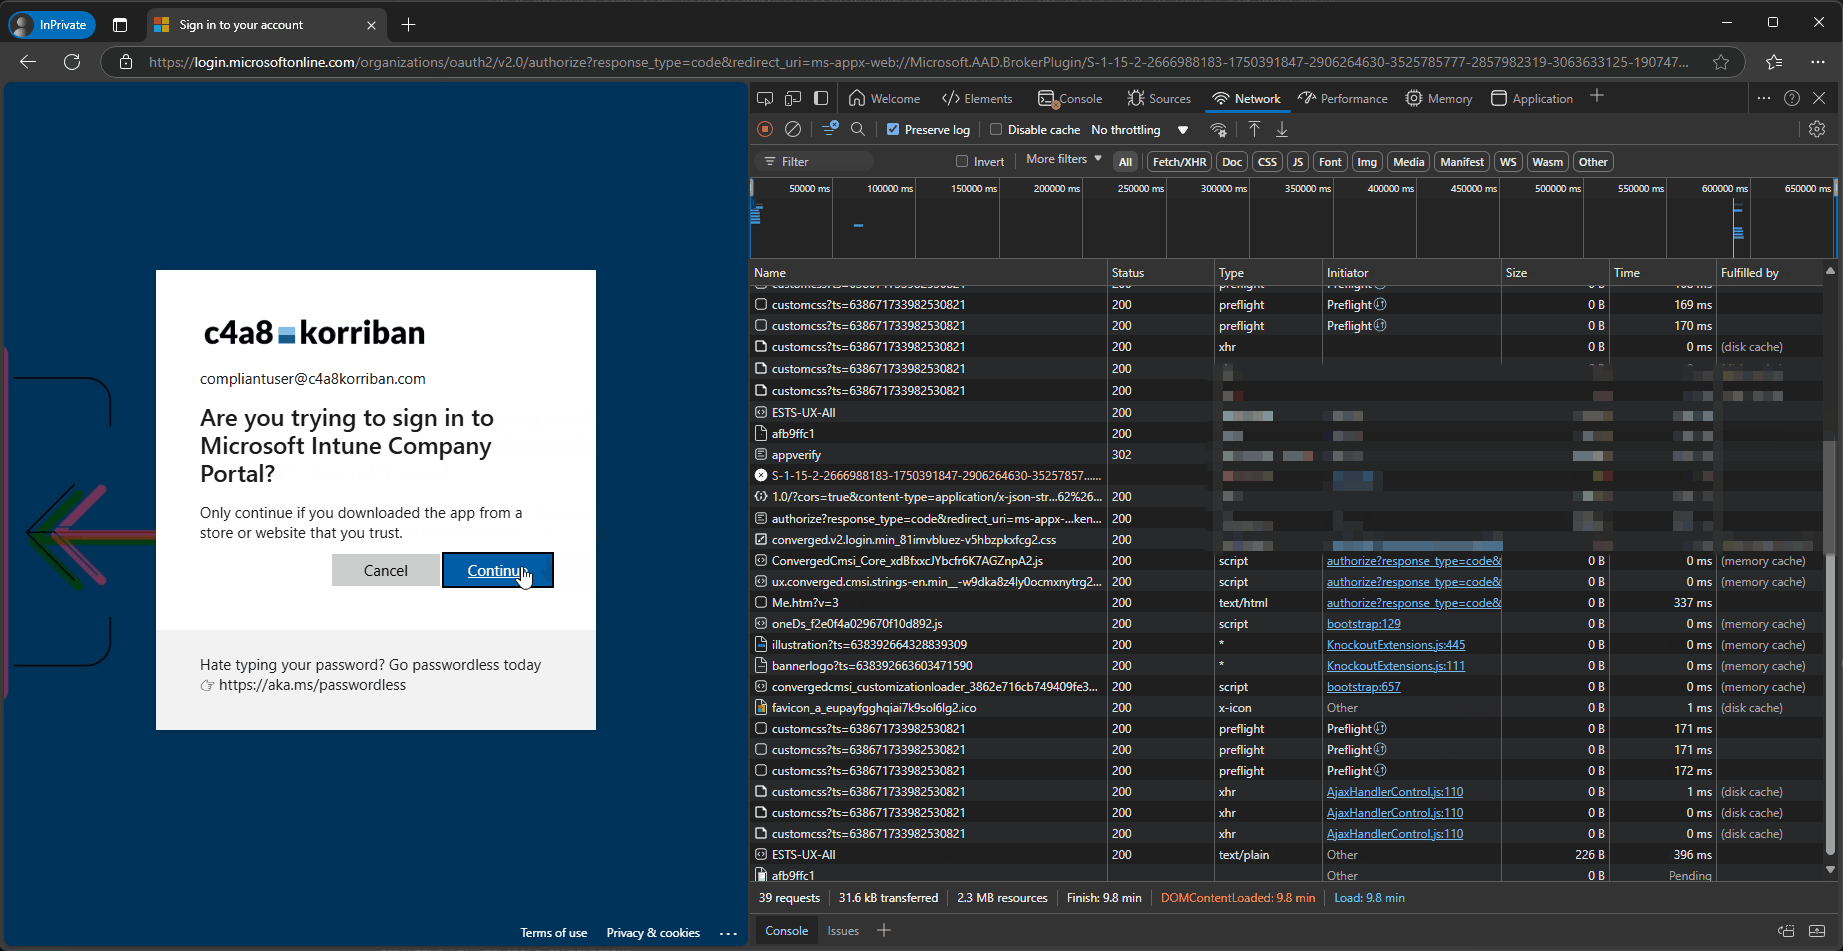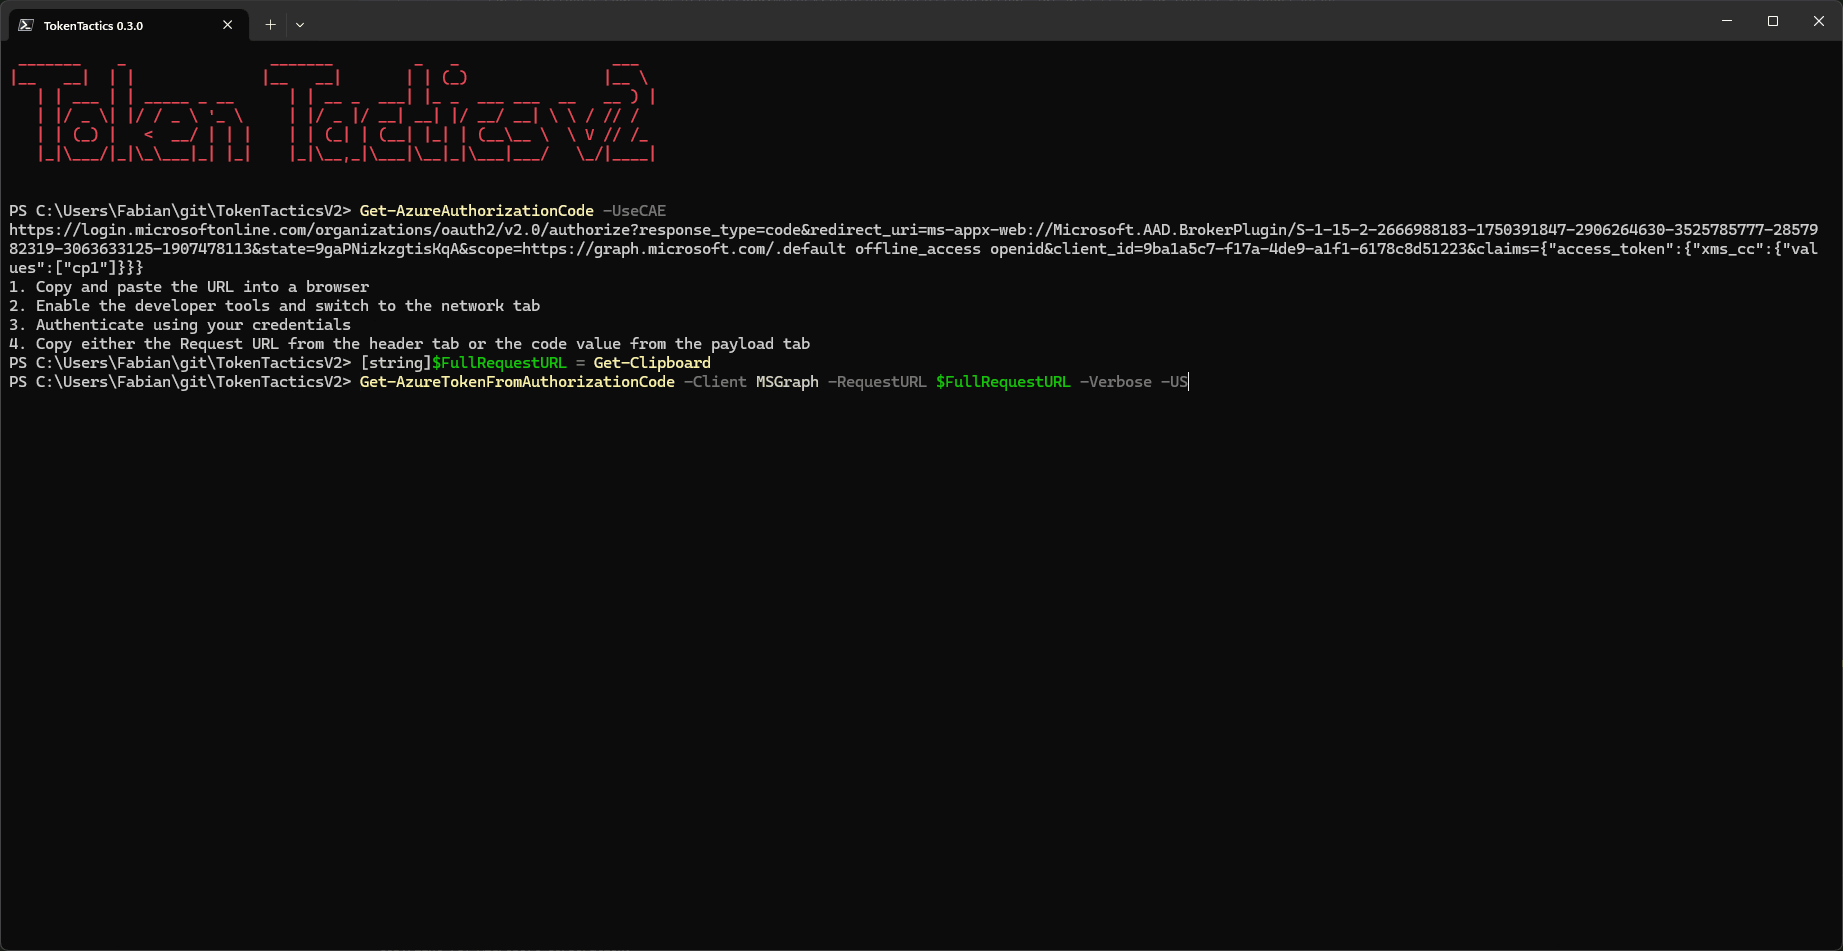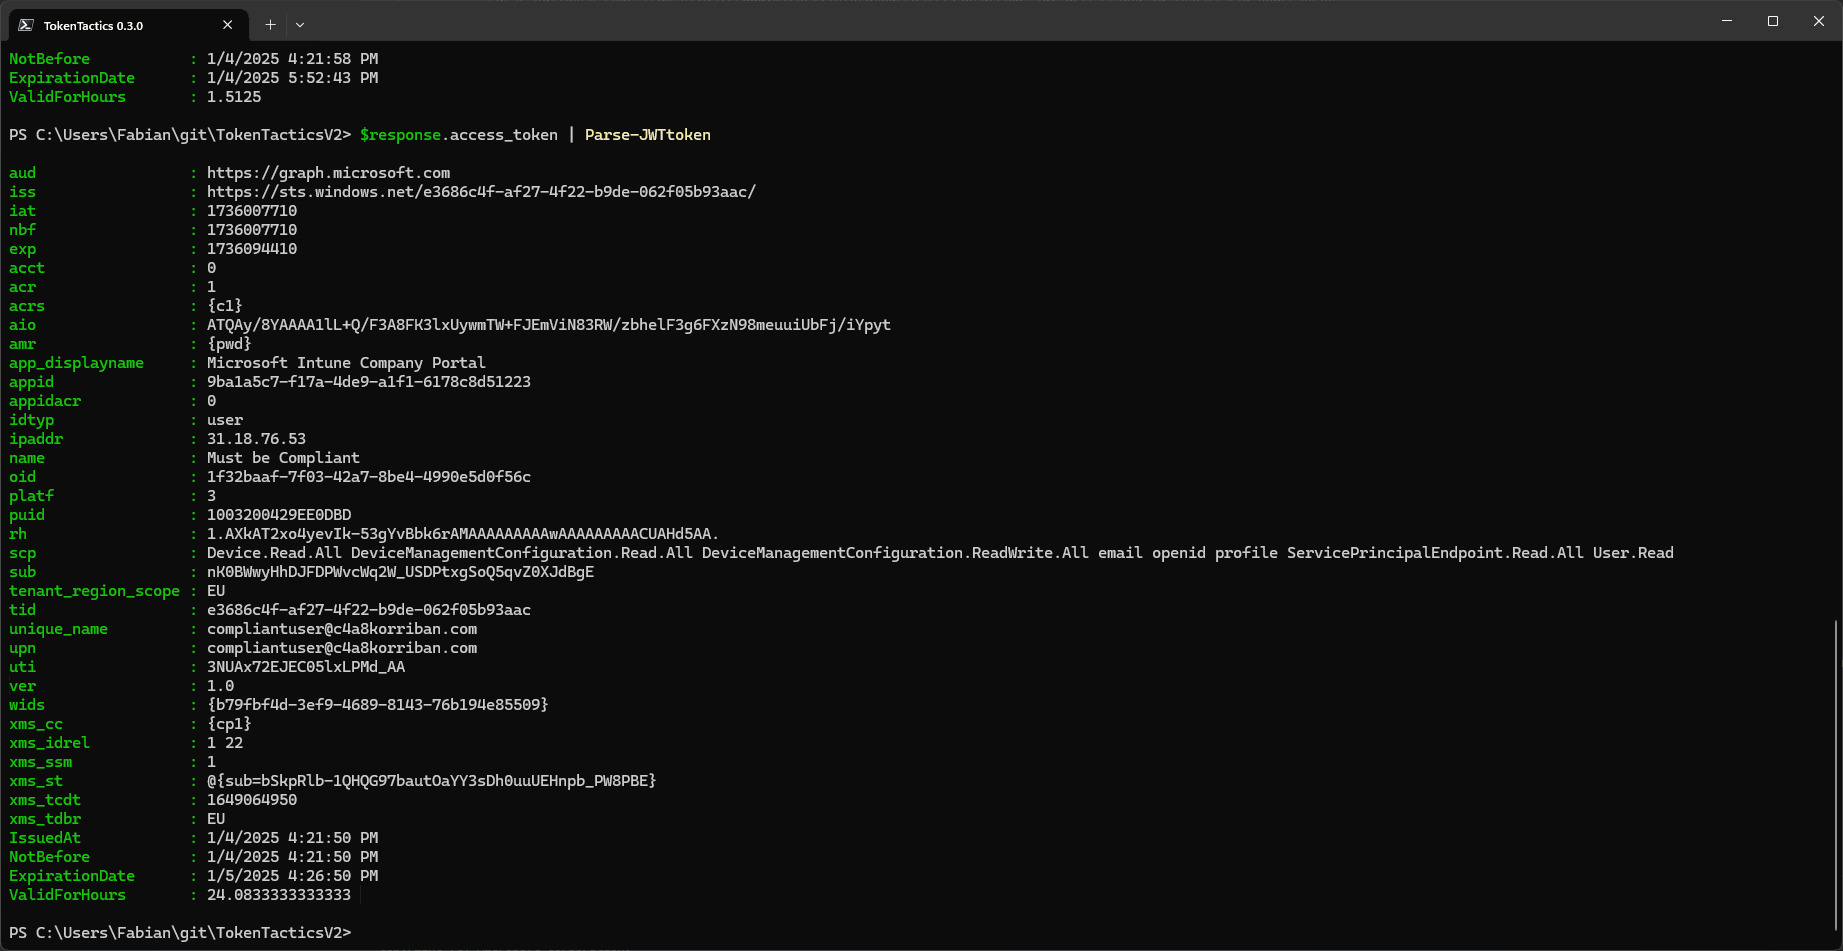 f-bader/tokentacticsv2
Форк отличного TokenTactics с поддержкой CAE и token endpoint v2
 greenwolf/ntlm_theft
Инструмент для генерации файлов кражи хешей NTLMv2 различных типов от Джейкоба Уилкина (Greenwolf)
 diegomjx/cve-2023-41425-wondercms-authenticated-rce
Xss-инъекция, WonderCMS 3.2.0 -3.4.2
 maty156/telegram-phish-simulator
Образовательная симуляция фишинга в Telegram для обучения и повышения осведомленности в области кибербезопасности. Демонстрирует сбор учетных данных…
 redbyte1337/graphspy
Инструмент для первоначального доступа и пост-эксплуатации Entra ID и M365 с графическим интерфейсом на основе браузера
 0x4meliorate/mimic
Безрамочный Browser‑in‑the‑Browser (BitB) — без iframe и проблем с frame‑busting. Библиотека из одного скрипта на Shadow DOM / MutationObserver для…
 trustedsec/reel
Фреймворк для симуляции фишинга и повышения осведомлённости для кампаний на основе узлов, перехвата учётных данных, доставки через SMTP, CAPTCHA и…
 vincentkaufmann/noapi-google-search-mcp
MCP сервер для поиска Google и получения страниц с использованием headless Chromium
 drk1wi/modlishka
Modlishka. Обратный прокси.
 bettercap/bettercap
Швейцарский армейский нож для разведки сетей 802.11, BLE, HID, CAN-bus, IPv4 и IPv6 и атак MITM.
 yfelipecruvinel/tryhackme-moniker-link
Документация моей практической лабораторной работы Moniker Link (CVE-2024-21413), выполненной на TryHackMe.
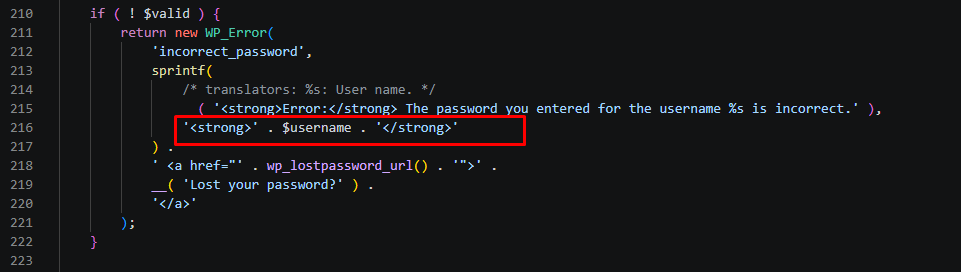 dungsocool/cve-2026-64638
Эксплойт Proof-of-concept для CVE-2026-64638: отражённый XSS на странице входа WordPress в связке с DOM clobbering для захвата учётной записи…







