
 #1
Инструменты для создания, управления и анализа поддельных страниц входа и электронных кампаний.
Рекомендация Kitploit
 operatorequals/smbrat
Инструмент удалённого администрирования Windows на Visual Basic с UNC-путями
 ultrafunkamsterdam/nodriver
Преемник Undetected-Chromedriver. Предоставляет молниеносно быстрый фреймворк для веб-автоматизации, веб-скрапинга, ботов и любых других творческих…
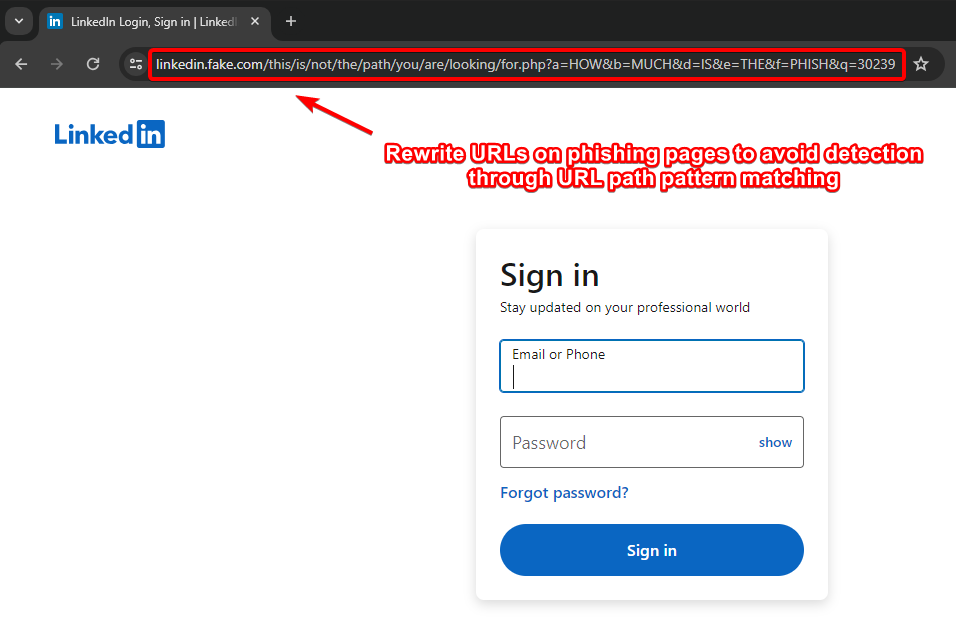 an0nud4y/evilginx-phishing-infra-setup
Evilginx: Руководство по настройке фишинговой инфраструктуры – Обеспечение безопасности инфраструктуры Evilginx и Gophish, удаление IOCs, фишинговые…
 praetorian-inc/oauthseeker
Вредоносное OAuth-приложение, которое можно использовать для внутренних и внешних фишинговых атак, направленных на пользователей Microsoft Azure и…
 00xglitch/bella
Bella — это инструмент пост-эксплуатационного сбора данных и удалённого администрирования для macOS, написанный на чистом Python. 🍎💻
 mbrg/power-pwn
Набор инструментов для наступательной/оборонительной безопасности для обнаружения, разведки и этической оценки AI-агентов.
 hackerxphantom/spoof_anymail
Мощнейшая отправка поддельных писем с использованием любого почтового идентификатора без обнаружения
 mnqazi/cve-2023-33977
Читайте больше на Medium
 moneertv/cve-2023-23397
CVE-2023-23397 C# PoC
 omarothmann/embedded-backdoor-connection
Это демонстрационное видео показывает, как мы можем управлять устройством жертвы, отправив ей безобидный на вид PDF-файл, который на самом деле…
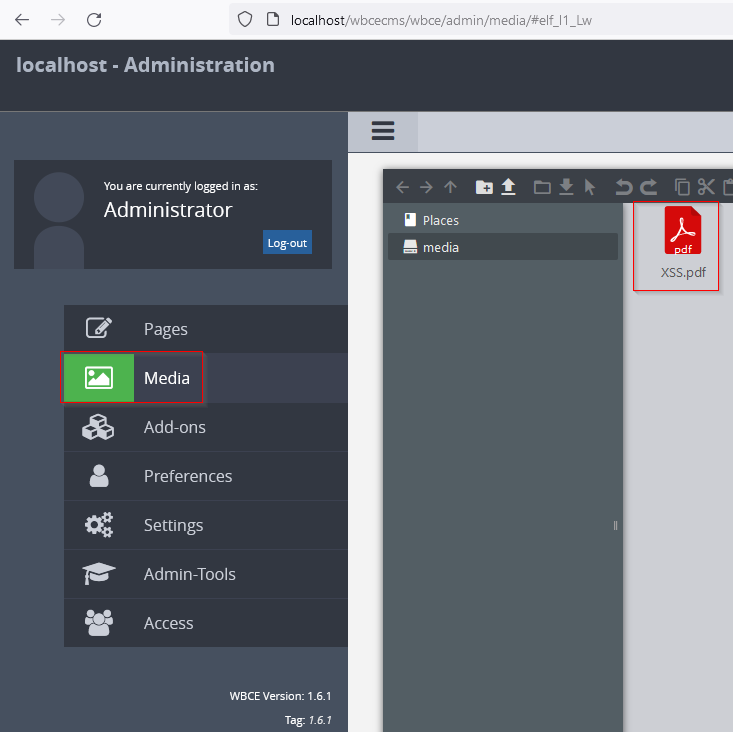 sromanhu/cve-2023-43871-wbce-arbitrary-file-upload--xss---media
WBCE 1.6.1 подвержен уязвимости File Upload - XSS, которая позволяет злоумышленникам загружать PDF-файл со скрытым XSS, который при выполнении…
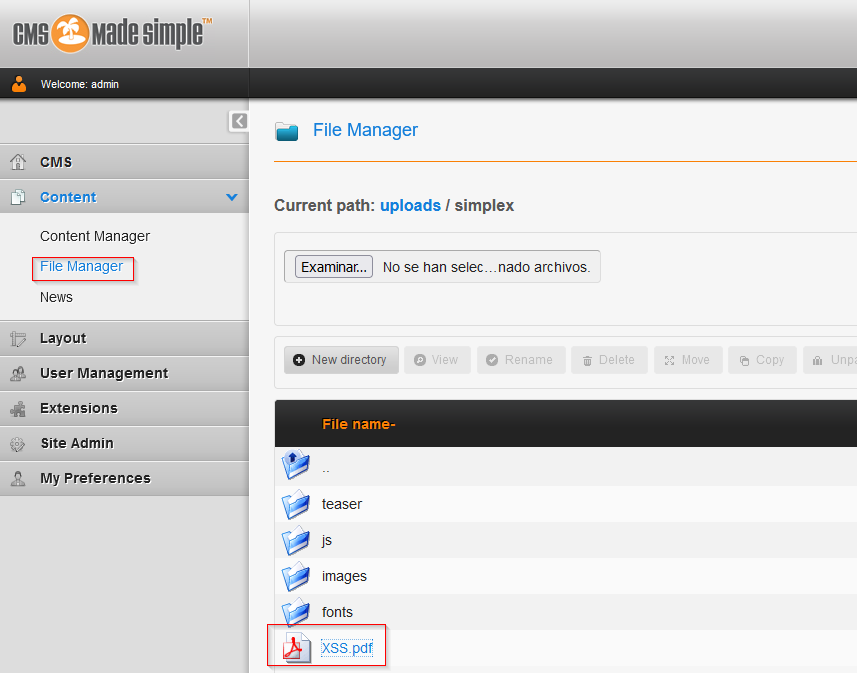 sromanhu/cve-2023-43872-cmsmadesimple-arbitrary-file-upload--xss---file-manager
CMSmadesimple 2.2.18 подвержен уязвимости File Upload - XSS, которая позволяет злоумышленникам загрузить PDF-файл со скрытым XSS, при выполнении…
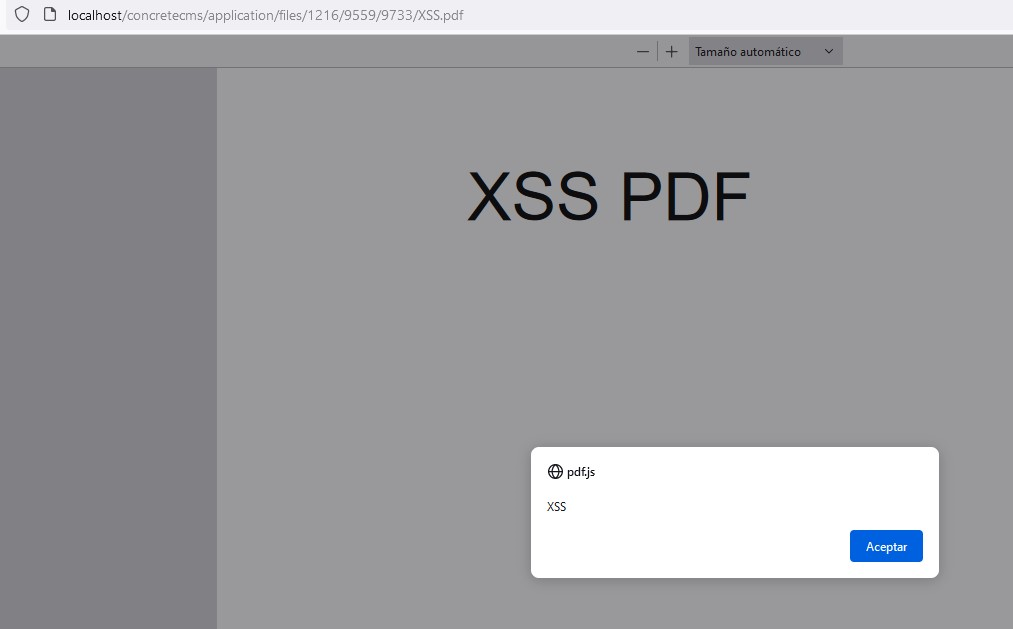 sromanhu/cve-2023-44763_concretecms-arbitrary-file-upload-thumbnail
ConcreteCMS v.9.2.1 подвержен уязвимости произвольной загрузки файлов, приводящей к хранимому межсайтовому скриптингу (XSS).
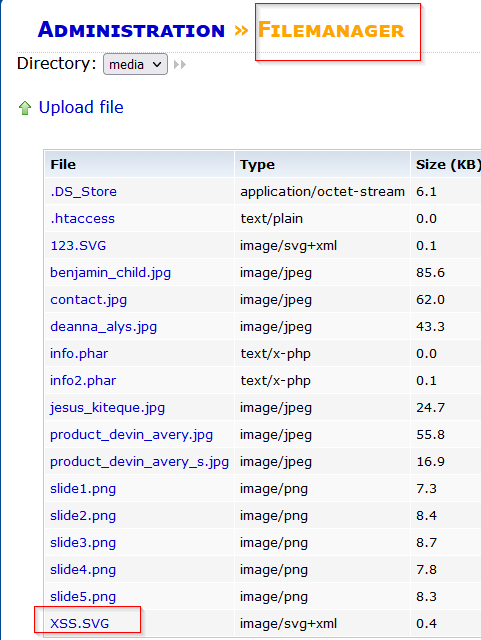 sromanhu/cve-2023-44767_ritecms-file-upload--xss---filemanager
RiteCMS 3.0 подвержен уязвимости File Upload - XSS, позволяющей злоумышленникам загружать PDF-файл со скрытым XSS, который при выполнении запускает…
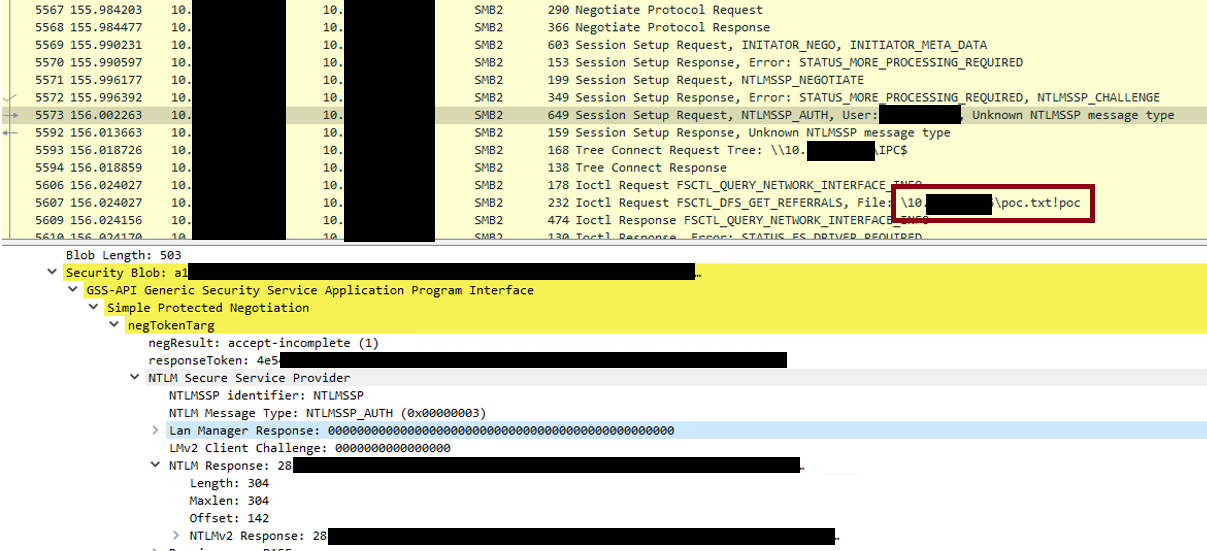 xaitax/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Microsoft-Outlook-Remote-Code-Execution-Vulnerability
 yasinyilmaz/vuln-chm-hijack
Потенциальное выполнение вредоносного кода через CHM hijacking (CVE-2019-9896)
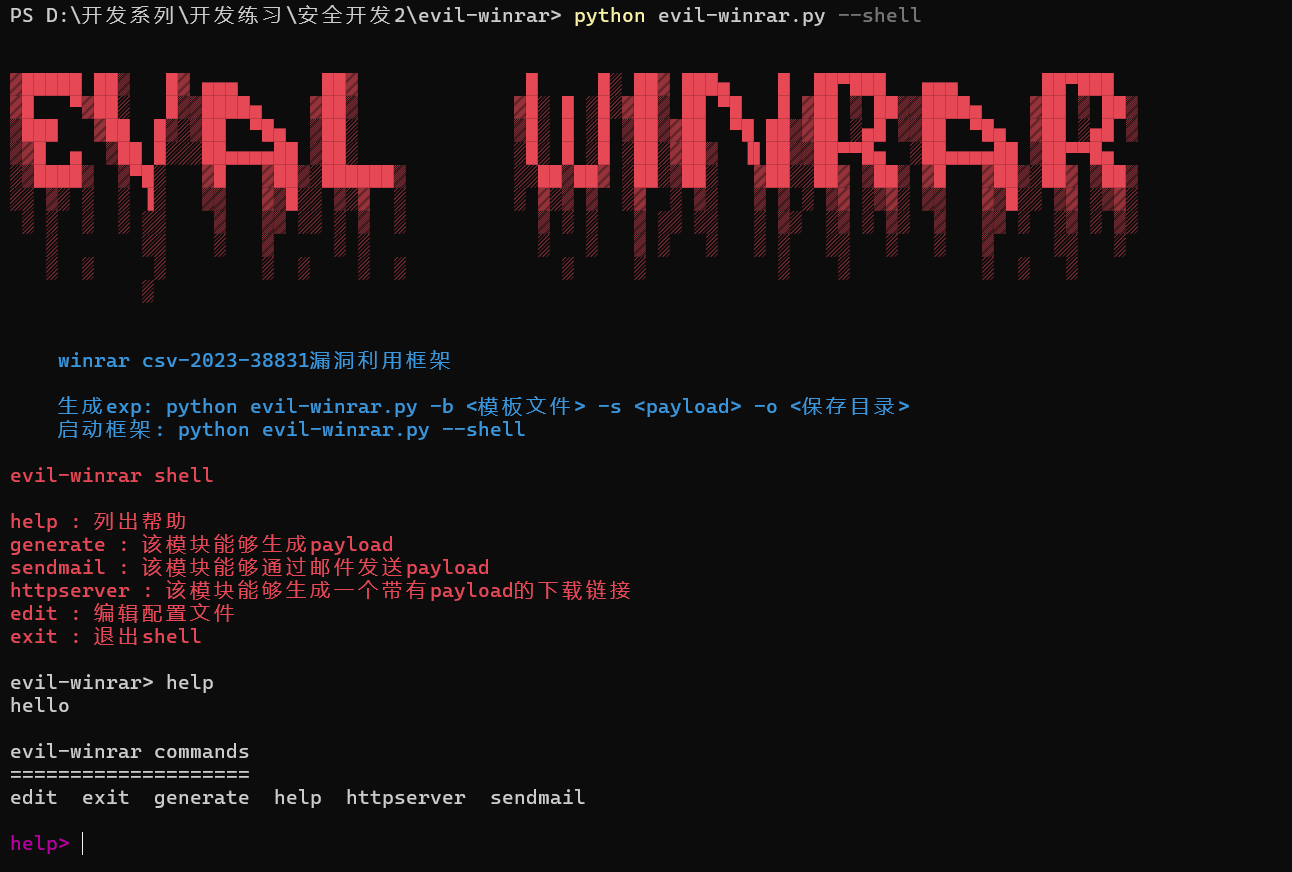 youmulijiang/evil-winrar
evil-winrar,CVE-2023-38831漏洞利用和社会工程学攻击框架 (evil-winrar, CVE-2023-38831 Vulnerability Exploitation and Social Engineering Attack Framework)
 cyber-wo0dy/cve-2023-49052
Microweber версии 2.0.4 уязвим к "Загрузке вредоносных файлов"








