#1
Инструменты для создания, управления и анализа поддельных страниц входа и электронных кампаний.
Рекомендация Kitploit
 bishopfox/ca-clone
Скрипты для клонирования сертификатов ЦС для использования в атаках на HTTPS-клиентов.
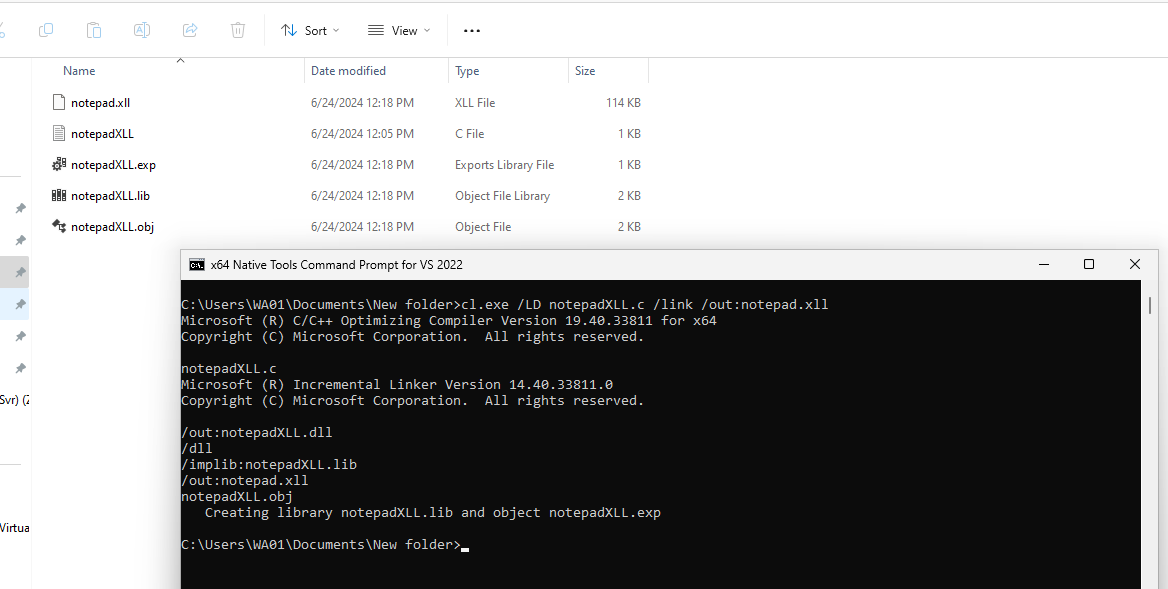 h3x0v3rl0rd/xll_windows_reverse_shell
xll Windows реверс-шелл
 cappricio-securities/camjacking
CamJacking — это инструмент, предназначенный для использования в качестве инструмента тестирования на проникновение с участием человека. Он…
 cappricio-securities/socialengineering-templates
a SET framework templates
 cappricio-securities/socialengineering
SEt framework
 sanupl/letterpress-1.2.1-open-redirection-via-html-injection-vulnerability
Плагин LetterPress версии <= 1.2.1 подвержен уязвимости HTML-инъекции, которая в дальнейшем может привести к уязвимости открытого перенаправления.
 itres-labs/usbcoercer
USBCoercer превращает отладочную плату ESP32 с нативной поддержкой USB-OTG в Ethernet-over-USB-гаджет, способный принудительно навязывать…
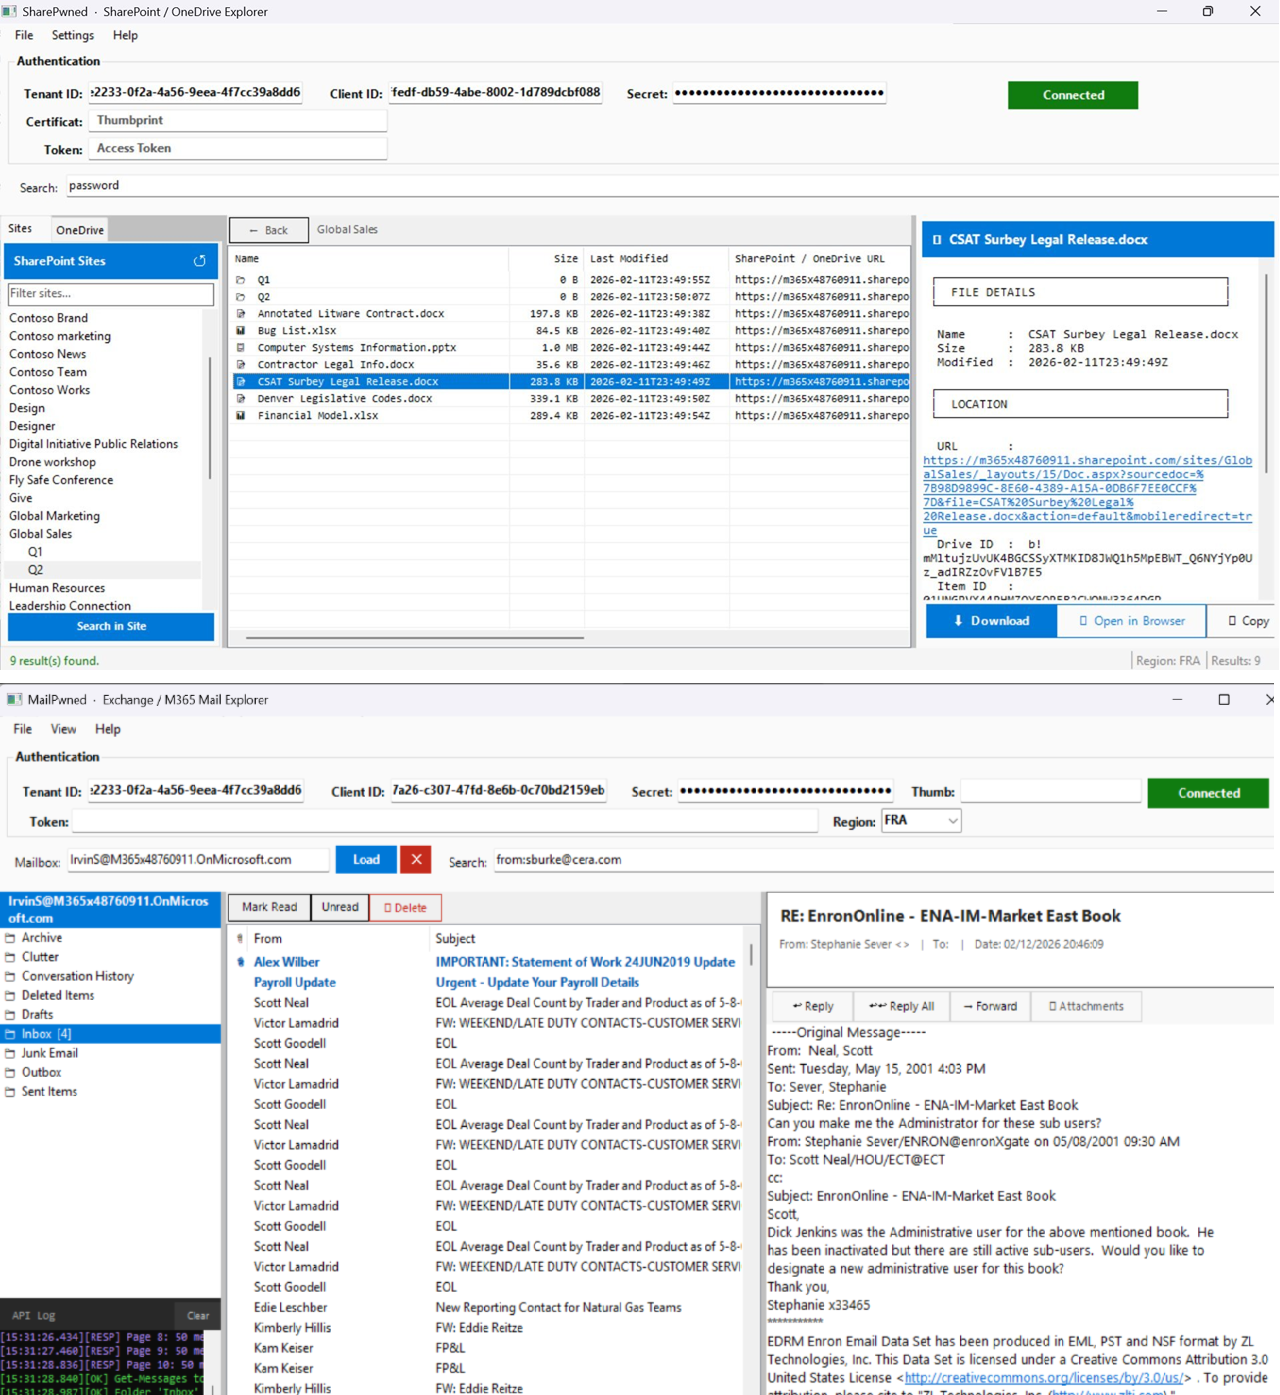 otterhacker/m365pwned
Два инструмента с графическим интерфейсом WinForms для перечисления, поиска и эксфильтрации данных из сред M365 с использованием токенов OAuth уровня…
 wireghoul/htshells
Автономные оболочки и атаки htaccess
 minhhk68/cve-2026-13156
Уведомление об уязвимости CVE-2026-13156 и PoC — Обнаружено Хуинь Кьен Минем (MinhHK).
 razureink/cve-2024-43451-ntlm_hash_disclosure_reproduction
Воспроизведение CVE: cve-2024-43451-ntlm_hash_disclosure_reproduction
 wh4l3x/cve-2026-xxxx-atlassian-email-enumeration
CVE-2026-XXXX: Atlassian GraphQL Оракул перечисления email (CWE-204, CVSS 5.3 MEDIUM)
 nu11secur1ty/vulnerable-pdf
Обучающие PDF-файлы, демонстрирующие техники эксплуатации на стороне клиента, включая запуск калькулятора и просмотр каталогов, для тестирования…
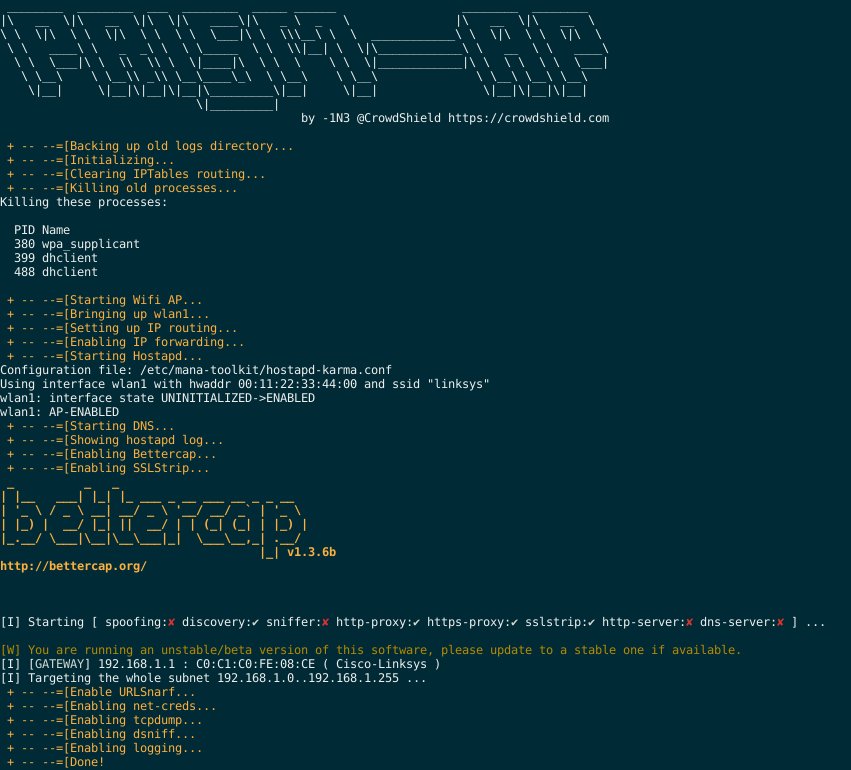 1n3/prism-ap
Автоматизированный фреймворк для атаки MITM с использованием поддельной беспроводной точки доступа (RogueAP).
 dviros/rat-via-telegram
Инструмент удаленного пост-взлома Windows через Telegram