
 #1
Методологии, фреймворки, отчетность и инструменты автоматизации тестирования на проникновение.
Рекомендация Kitploit
 bugch3ck/sharpefspotato
Локальное повышение привилегий из SeImpersonatePrivilege с использованием EfsRpc.
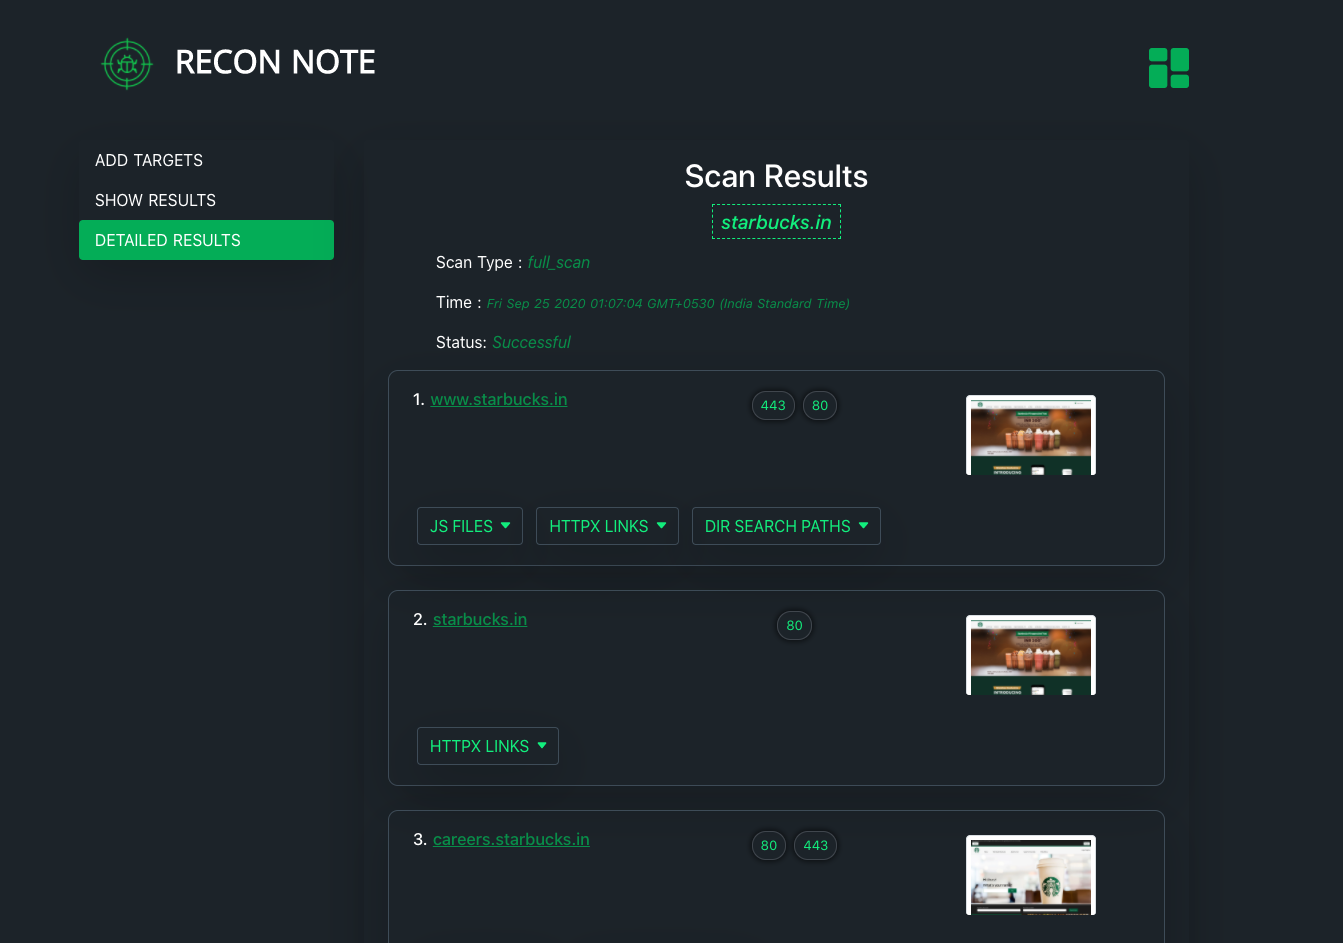 0xdekster/reconnote
Фреймворк автоматизации безопасности веб-приложений, который разведывает цель на предмет различных активов, чтобы максимизировать поверхность атаки…
 nullarray/intrec-pack
Установщик пакета/набора для разведки и сбора информации.
 bb00/zer0dump
Используйте CVE-2020-1472 (Zerologon) для захвата домена, а затем восстановите локально сохраненный пароль учетной записи компьютера.
 hev0x/cve-2021-26084_confluence
Эксплойт на Python для CVE-2021-26084 — уязвимости внедрения OGNL в Confluence Server/Data Center, позволяющей аутентифицированному или…
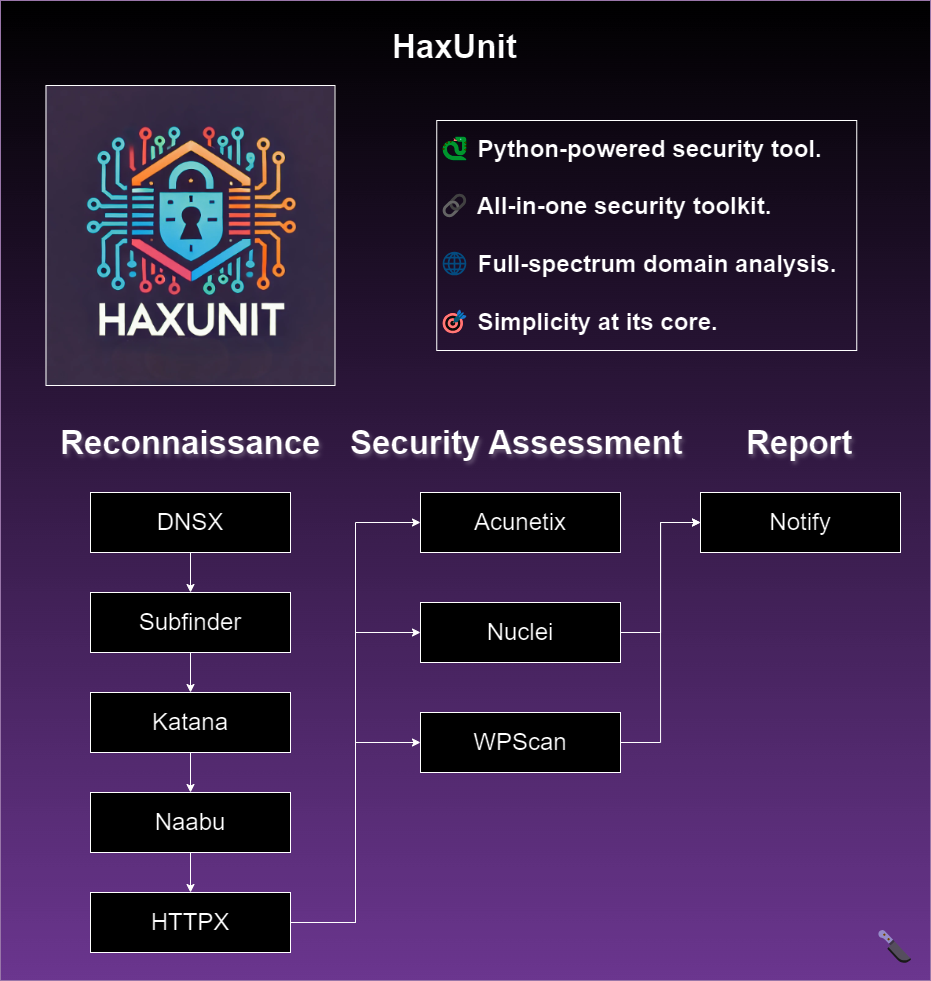 bandit-haxunit/haxunit
Инструмент автоматизированной разведки веб-доменов и оценки безопасности, объединяющий перечисление поддоменов, сканирование портов, сканирование…
 dagowda/notrdp
Плагин Havoc C2, который создаёт скрытый рабочий стол Windows, транслирует его в браузерное окно просмотра и внедряет ввод мыши/клавиатуры для…
 straightblast/my-poc-exploits
Эксплойты PoC, которые я написал. Они предоставляются как есть, и я не буду оказывать поддержку.
 infobyte/cve-2022-27255
Автоматизированный набор инструментов для анализа прошивок и эксплуатации CVE-2022-27255 — переполнения буфера в Realtek eCos SDK SIP ALG,…
 llamasoft/polyshell
Bash/Batch/PowerShell полиглот!
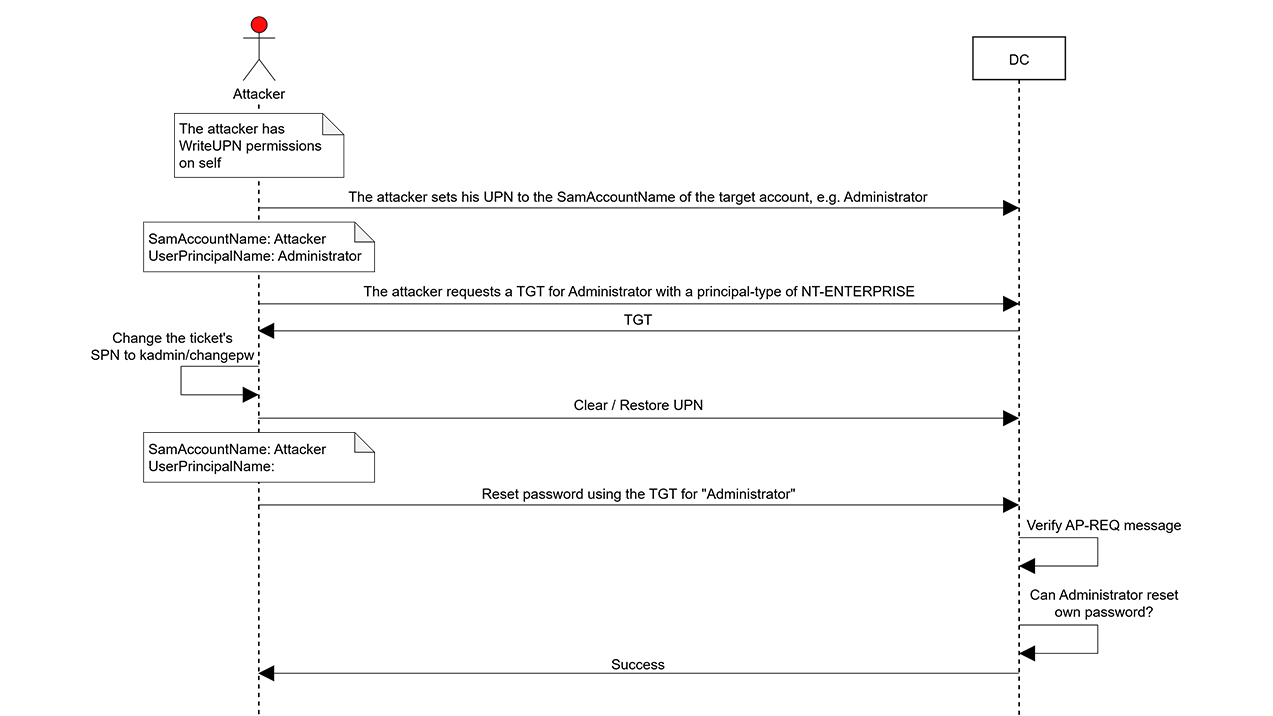 semperis-community/resetnightmare
POC-инструмент для ResetNightmare (CVE-2026-27912)
 voulnet/cve-2017-8759-exploit-sample
Запуск образца эксплойта CVE-2017-8759.
 nccgroup/wssip
Приложение для захвата, изменения и отправки пользовательских данных WebSocket от клиента к серверу и обратно.
 frkngksl/nimexec
Безфайловое выполнение команд для бокового перемещения на Nim
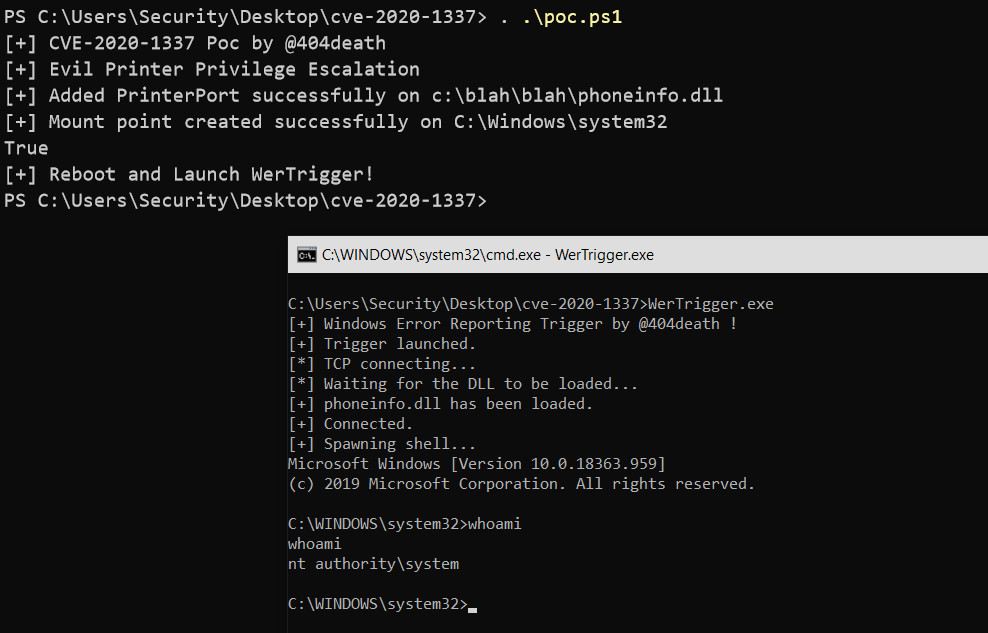 sailay1996/cve-2020-1337-poc
PoC для CVE-2020-1337 (Windows Print Spooler - повышение привилегий)
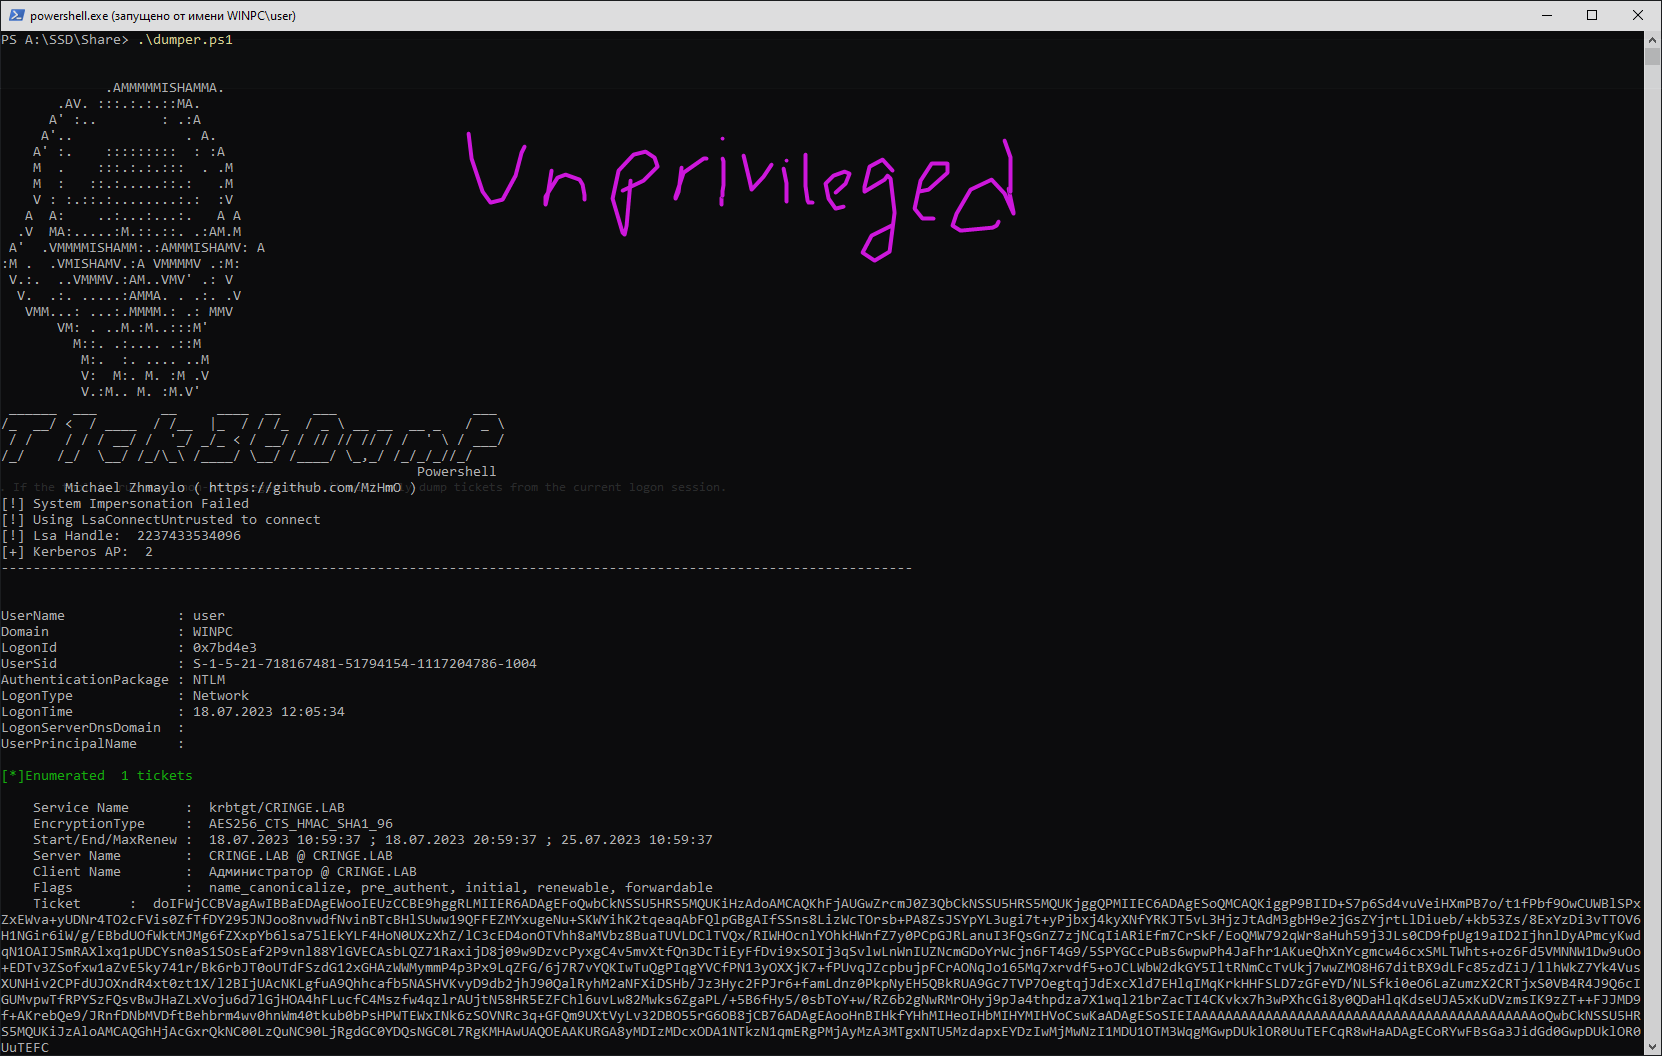 mzhmo/powershellkerberos
Некоторые скрипты для эксплуатации Kerberos с помощью PowerShell
 api0cradle/cve-2023-23397-poc-powershell
Скрипт PowerShell для эксплуатации CVE-2023-23397 путем отправки или сохранения вредоносных приглашений календаря Outlook, которые вызывают утечку…
 osandamalith/lfifreak
Уникальный автоматизированный LFi-эксплоататор с Bind/Reverse Shells








