Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
ReconNote — Фреймворк автоматизации безопасности веб-приложений, который разведывает цель на предмет различных активов, чтобы максимизировать поверхность атаки для профессионалов безопасности и баг-хантеров. | Kitploit
Инструменты/GitHubGitHub/0xdekster/reconnote
РазведкаСканеры уязвимостейСбор информацииВеб-безопасностьТестирование на ПроникновениеПеречисление Поддоменов
GitHub0xdekster/reconnote

ReconNote

Фреймворк автоматизации безопасности веб-приложений, который разведывает цель на предмет различных активов, чтобы максимизировать поверхность атаки для профессионалов безопасности и баг-хантеров.

Репозиторий
41193845 лет назадПроверено Kitploit
Поделиться

ReconNote

Фреймворк для автоматизации разведки безопасности веб-приложений

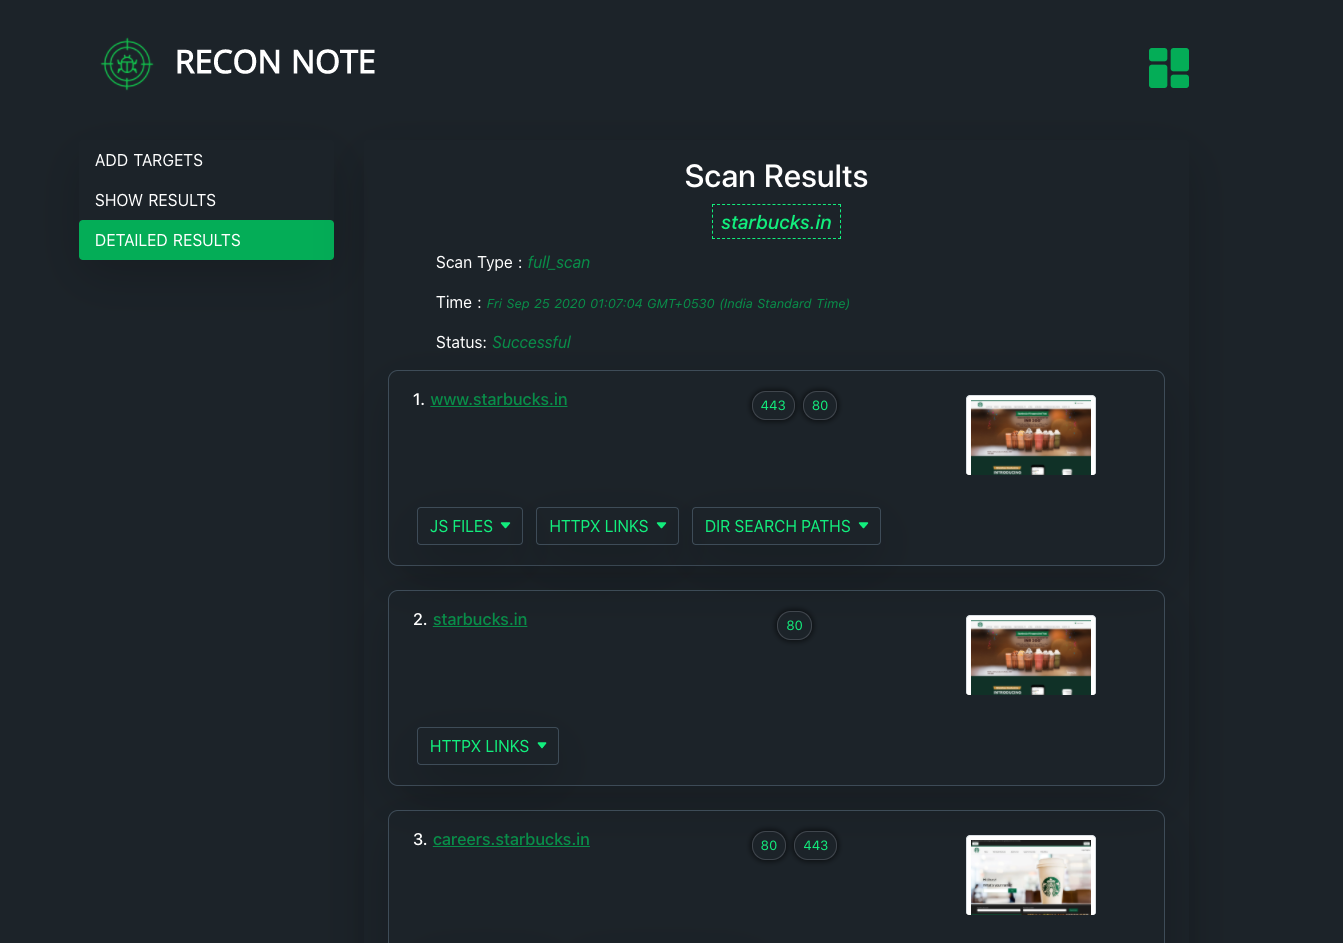
Принимает от пользователя имя домена и максимизирует поверхность атаки, перечисляя активы домена, такие как:

  • Поддомены из Amass, findomain, subfinder и разрешимые поддомены с помощью shuffledns
  • Скриншоты
  • Сканирование портов
  • JS файлы
  • Httpx коды состояния поддоменов
  • Пути файлов/директорий Dirsearch через фаззинг

Установка

1 - Установите Docker и docker-compose в соответствии с вашей ОС отсюда - https://docs.docker.com/get-docker/
2 - git clone https://github.com/0xdekster/ReconNote.git
3 - Откройте docker-compose.yml и измените путь к директории volumes на папку вывода

пример -

volumes: - /root/reconnote/output/:/var/www/html

4 - Измените значение параметра API_HOST на IP-адрес или доменное имя вашего сервера/хоста.
5 - Запустите docker-compose build ИЛИ docker-compose build --no-cache
6 - Запустите docker-compose up -d
7 - Фреймворк Reconnote будет доступен по адресу - {your-server}:3000

Настройка файла конфигурации Amass для установки ключей API

1- cd /ReconNote
2- docker exec -it reconnote_dekster_1 bash
3- cd /deksterrecon
4- nano amass-config.ini
5- Установите свои ключи API, сохраните и выйдите.

Использование

1 - Просто введите имя домена/цели в поле Add Target и выберите тип сканирования
2 - Всё будет сделано Reconnote, и через несколько минут вы получите результаты сканирования
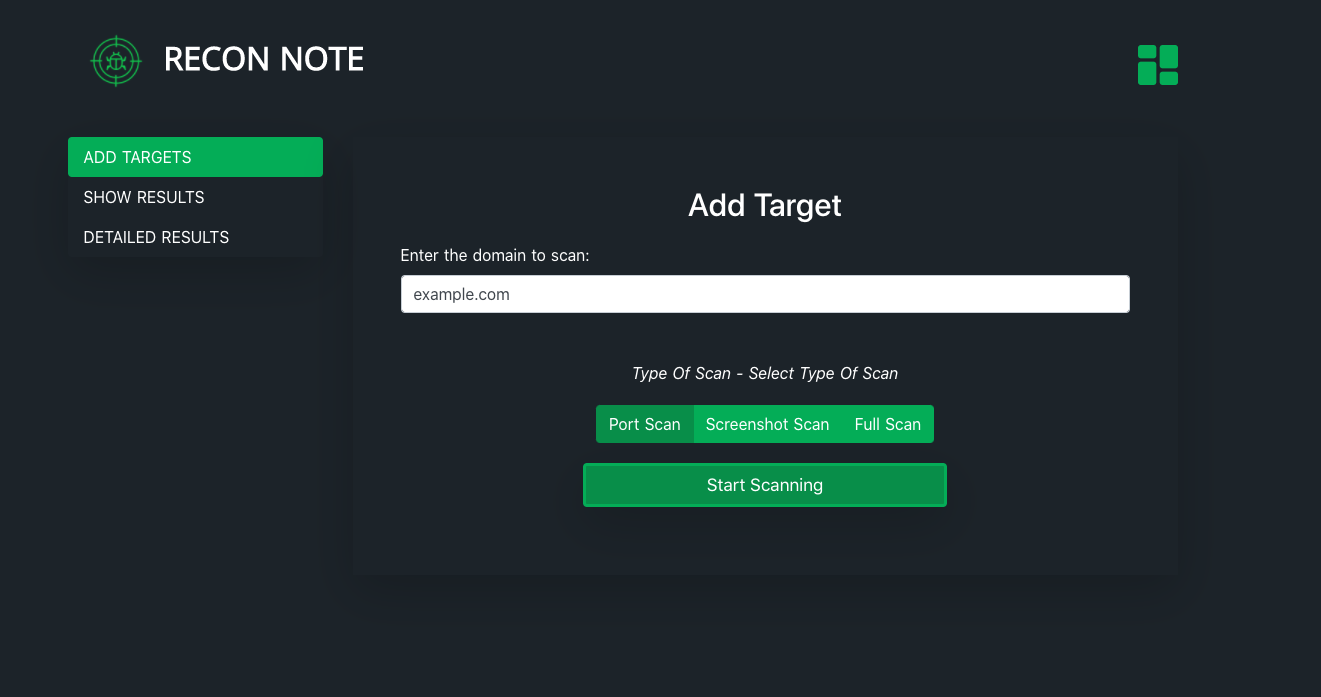
Изображение Reconnote

Результат сканирования

Изображение Reconnote2

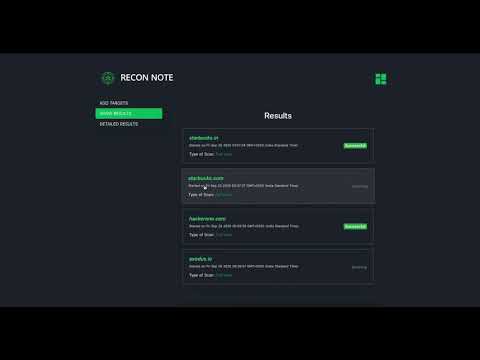
Демонстрационное видео

Скриншот видео

Вклад

Это проект с открытым исходным кодом, поэтому приветствуются любые вклады. Вы можете запросить PR для любых изменений, которые могут улучшить фреймворк ReconNote, будь то улучшение интерфейса, настройка инструментов, функции и т.д.

Благодарности

Фреймворк безопасности ReconNote был создан с использованием инструментов безопасности с открытым исходным кодом, созданных замечательным сообществом безопасности -

1- Eduard Tolosa
2- Tomnomnom
3- Michen riksen
4- Project Discovery
5- Corben Leo

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    249

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →