 trustedsec/hardcidr
Bash-скрипт для пассивной разведки, который запрашивает RIR и BGP-маршрутные серверы для обнаружения сетевых блоков целевой организации, ASN и диапазонов CIDR во время сбора разведывательных данных при тестировании на проникновение.

Скрипт на Linux Bash для обнаружения сетевых блоков (диапазонов в нотации CIDR), принадлежащих целевой организации на этапе сбора информации в ходе теста на проникновение. Эта информация поддерживается пятью региональными интернет-реестрами (RIR):
ARIN (Северная Америка)
RIPE (Европа/Азия/Ближний Восток)
APNIC (Азия/Тихоокеанский регион)
LACNIC (Латинская Америка)
AfriNIC (Африка)
Помимо сетевых блоков и IP-адресов, интерес также представляют номера автономных систем (ASN). ASN используются в рамках протокола пограничного шлюза (BGP) для уникальной идентификации каждой сети в Интернете. Целевые организации могут иметь собственные ASN из-за размера их сети или в результате избыточных путей обслуживания от пиринговых поставщиков услуг. Эти ASN позволят выявить дополнительные сетевые блоки, принадлежащие организации.
ipcalc (для запросов RIPE, APNIC, LACNIC, AfriNIC)
Замечание о LACNIC перед переходом к использованию. LACNIC позволяет запрашивать только либо диапазон сети, ASN, идентификатор организации (Org Handle), либо идентификатор контактного лица (PoC Handle). Это не помогает нам найти эти значения по названию организации. Однако они публикуют список всех назначенных диапазонов на общедоступном FTP-сервере, вместе с порогами ограничения скорости. Таким образом, имеется сопутствующий файл данных, который проверяется скриптом и используется для выполнения запросов LACNIC локально. Скрипт включает опцию обновления -r, которую можно использовать для обновления этих данных с выбранным вами интервалом. Примерное время выполнения составляет чуть менее 28 часов.
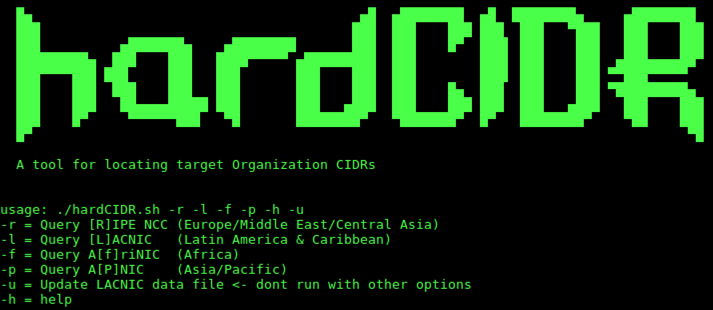
Скрипт без указанных опций будет запрашивать ARIN и пул BGP-маршрутных серверов. Маршрутный сервер выбирается случайным образом во время выполнения. Опция -h выводит справку:

Опции могут использоваться в любой комбинации, все или ни одной. К сожалению, ни один из «других» RIR не указывает фактическую нотацию CIDR диапазона, поэтому для выполнения этой функции используется ipcalc. Если он не установлен в вашей системе, скрипт установит его для вас.
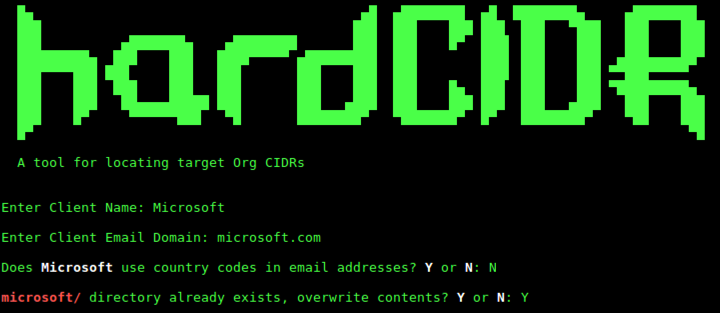
При появлении запросов введите название организации, домен электронной почты и укажите, используются ли коды стран как часть адреса электронной почты. Если на вопрос о кодах стран ответить Y, вам будет предложено указать, предшествуют ли они доменному имени или добавляются к TLD. В /tmp/ будет создан каталог для выходных файлов. Если каталог уже существует, вам будет предложено перезаписать его. Если ответить N, к имени каталога будет добавлена временная метка.
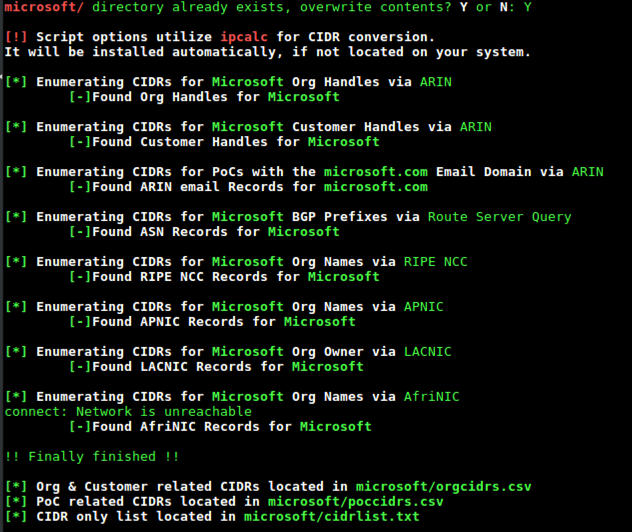
Скрипт запрашивает каждый RIR, а также BGP-маршрутный сервер, с соответствующими запросами о том, были ли найдены записи. По завершении будут созданы три файла: CSV на основе идентификатора организации (Org Handle), CSV на основе идентификатора контактного лица (PoC Handle) и файл с разделением строк, содержащий все найденные диапазоны в нотации CIDR.
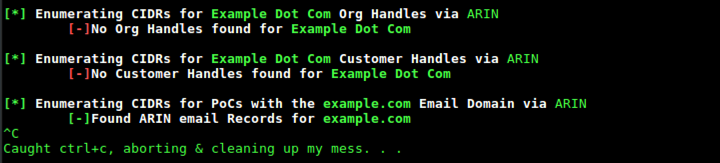
Отмена скрипта в любой момент приведет к удалению временных рабочих файлов и каталога, созданного для результирующих выходных файлов.
Следует отметить, что из-за сходства названий некоторых организаций вы можете получить результаты, не относящиеся к цели. CSV-файлы предоставят связанные идентификаторы и URL-адреса для дальнейшей проверки при необходимости. Также возможно, что сотрудники целевой организации использовали свой корпоративный адрес электронной почты для регистрации собственных доменов. Они также будут найдены в результатах.
docker build -t hardcidr .
Сборка образа hardcidr
docker run -v $(pwd):/tmp -it hardcidr
Запуск контейнера. Вывод будет сохранен в текущий каталог
Для получения дополнительной информации ознакомьтесь с публикацией в блоге на сайте TrustedSec: Classy Inter-Domain Routing Enumeration






