
 #1
Методологии, фреймворки, отчетность и инструменты автоматизации тестирования на проникновение.
Рекомендация Kitploit
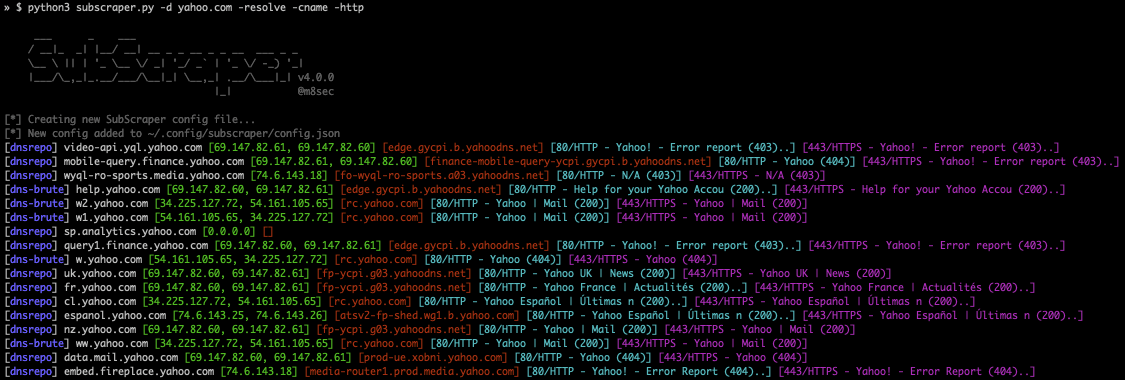
 m8sec/subscraper
Инструмент для перечисления поддоменов и целей, созданный для тестирования на проникновение
 francisck/danderspritz_lab
Полностью функциональная лаборатория DanderSpritz в 2 команды
 beetlechunks/spoolsploit
Коллекция эксплойтов для очереди печати Windows, упакованных с другими утилитами для практической эксплуатации.
 ns-sp4ce/cve-2021-21972
CVE-2021-21972 Эксплойт
 gokulapap/reconator
Автоматизированный фреймворк для разведки с более чем 17 модулями для перечисления поддоменов, брутфорса директорий, анализа JS/ссылок,…
 anantshri/svn-extractor
простой скрипт для извлечения всех веб-ресурсов с помощью папки .SVN, доступной по сети.
 mazen160/struts-pwn
Эксплойт для Apache Struts CVE-2017-5638
 mertdas/privkit
PrivKit — это простой beacon object file, который обнаруживает уязвимости повышения привилегий, вызванные неверными конфигурациями в ОС Windows.
 spencerdodd/kernelpop
фреймворк для перечисления и эксплуатации повышения привилегий ядра
 coalfire-research/slackor
Имплант на Golang, использующий Slack в качестве сервера управления и контроля
 francescostabile/numasec
AI-агент безопасности, работающий в вашем терминале, координирующий локальные инструменты, runbooks и агенты для авторизованных рабочих процессов…
 sysdream/hershell
Hershell — это простой TCP реверс-шелл, написанный на Go.
 zerkereod/krakenhashes
Распределенная платформа для подбора паролей, координирующая агенты GPU/CPU через Hashcat для высокоскоростного восстановления хэшей, с управлением…
 edr4/xss-bypass-filters
Курируемая коллекция XSS-пейлоадов и шпаргалка по обходу фильтров: обход защит WAF, векторы JS/HTML-инъекций, трюки с кодированием, обход DOMPurify и…
 antoniococo/roguewinrm
Повышение привилегий на локальном уровне в Windows от учетной записи службы до System
 aegrah/panix
Настраиваемый инструмент обеспечения персистентности в Linux для исследований в области безопасности и разработки средств обнаружения.
 khr0x40sh/macroshop
Набор скриптов для доставки полезной нагрузки через макросы Office. Большинство написано на Python. Подробнее см. на http://khr0x40sh.wordpress.com.
 nickvourd/com-hunter
Инструмент для сохранения постоянства с помощью перехвата COM в Windows с режимами: search, classic, Task Scheduler и TreatAs. Доступен в виде .NET…








