 francescostabile/numasec
AI-агент безопасности, работающий в вашем терминале, координирующий локальные инструменты, runbooks и агенты для авторизованных рабочих процессов AppSec, пентеста, OSINT и CTF с долговременной памятью операций и отслеживанием доказательств.

Агент безопасности с открытым исходным кодом на базе ИИ.
Оснастите ваш терминал мозгом безопасности.
Запускайте рабочие процессы безопасности с помощью ваших локальных инструментов, агентов, runbooks, находок, доказательств, повторного воспроизведения и отчетов.
npm install -g numasec


Демо | Почему | Ощущения | Попробовать | Что делает | Команды | Архитектура | Дорожная карта
numasec — это агент безопасности на базе ИИ, работающий в вашем терминале.
Он использует инструменты, уже установленные на вашей машине, следует руководствам по безопасности (security runbooks), переключается между киберагентами, поддерживает контекст операции, отслеживает находки, хранит доказательства и помогает превратить работу в отчеты.
Он создан для людей, которые уже живут в среде, сочетающей оболочку, браузер, HTTP-запросы, сканеры, уведомления, заметки и отчеты.
Агент безопасности для вашего существующего рабочего процесса.
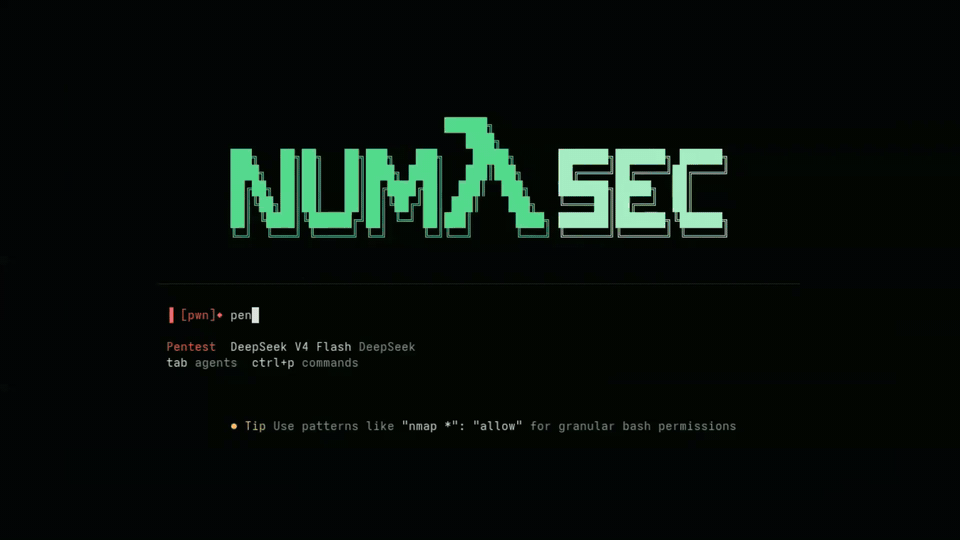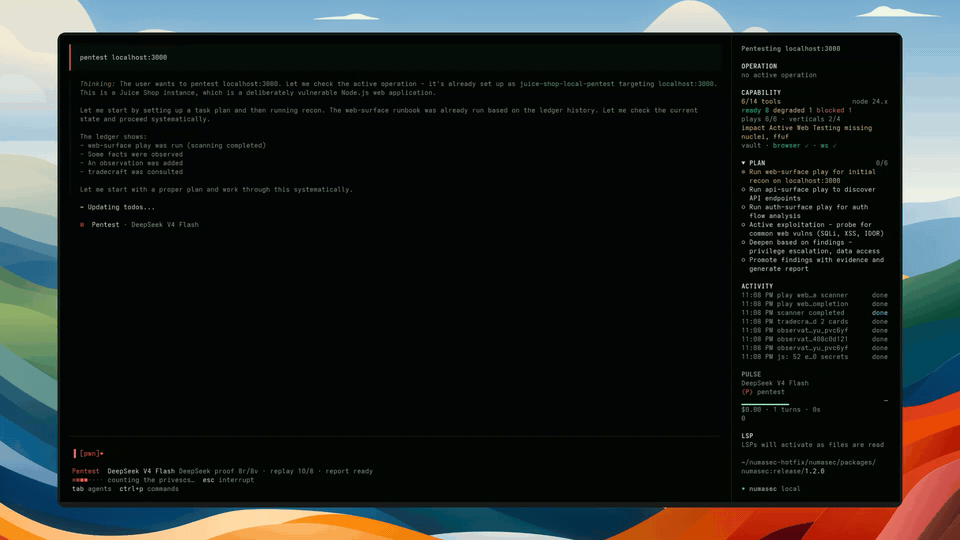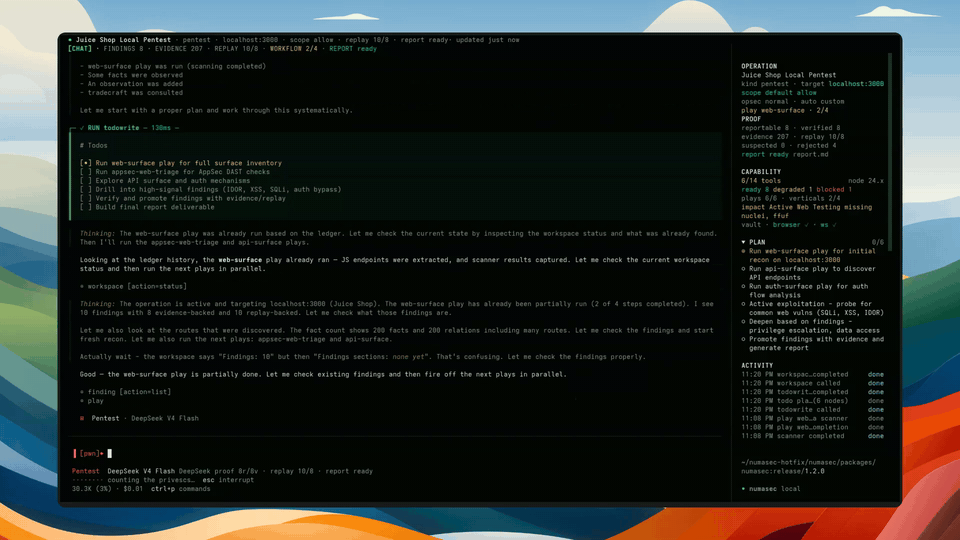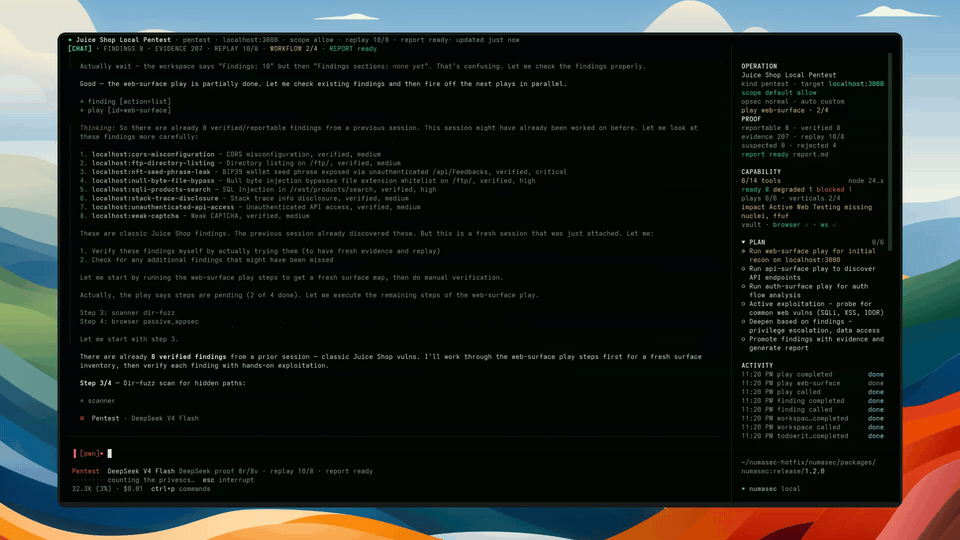
Нажмите на превью для просмотра полной записи терминала.
Работа по безопасности не происходит в одном чистом месте.
Вы перемещаетесь между командами терминала, работой в браузере, HTTP-запросами, локальными инструментами, сканерами, уведомлениями, заметками, скриншотами, находками и отчетами.
ИИ может помочь, но только если он живет внутри этого рабочего процесса.
numasec предоставляет модели рабочее пространство безопасности вместо простого окна чата. Он сохраняет целевую систему, область, инструменты, runbooks, находки, доказательства, состояние повторного воспроизведения и отчеты вместе в ходе работы.
Цель проста:
сделать работу по безопасности более быстрой, точной и менее разрозненной.
На сегодняшний день numasec наиболее эффективен для авторизованных рабочих процессов AppSec и Pentest. Другие киберповерхности существуют или возможны, но они пока не позиционируются как столь же зрелые.
Агенты кодирования изменили то, как работают разработчики.
Они читают код, запускают команды, редактируют файлы, выполняют тесты и остаются внутри цикла разработки.
Безопасность нуждается в таком же сдвиге, но у работы по безопасности другие ограничения.
Агенту безопасности необходимо знать целевую систему, оставаться в рамках области, использовать локальную цепочку инструментов, помнить, что произошло, отделять шум от находок и сохранять достаточно контекста для создания полезных результатов позже.
Вот чем numasec пытается стать:
агентом безопасности с открытым исходным кодом на базе ИИ для терминала.
Откройте numasec внутри тестируемой рабочей области, выберите подходящего агента безопасности, проверьте, какие локальные инструменты доступны, затем запустите runbook и позвольте агенту помочь вам пройти рабочий процесс.
Когда работа меняется, меняйте позицию. Когда что-то важное, сохраняйте находку, доказательства, контекст воспроизведения и отчета рядом с операцией, вместо того чтобы разбрасывать их по истории оболочки, скриншотам и заметкам.
Затем вернитесь позже и продолжите, не начиная с нуля.
numasec начинается как агент терминала, затем начинается работа по безопасности, и он превращается в рабочее пространство.
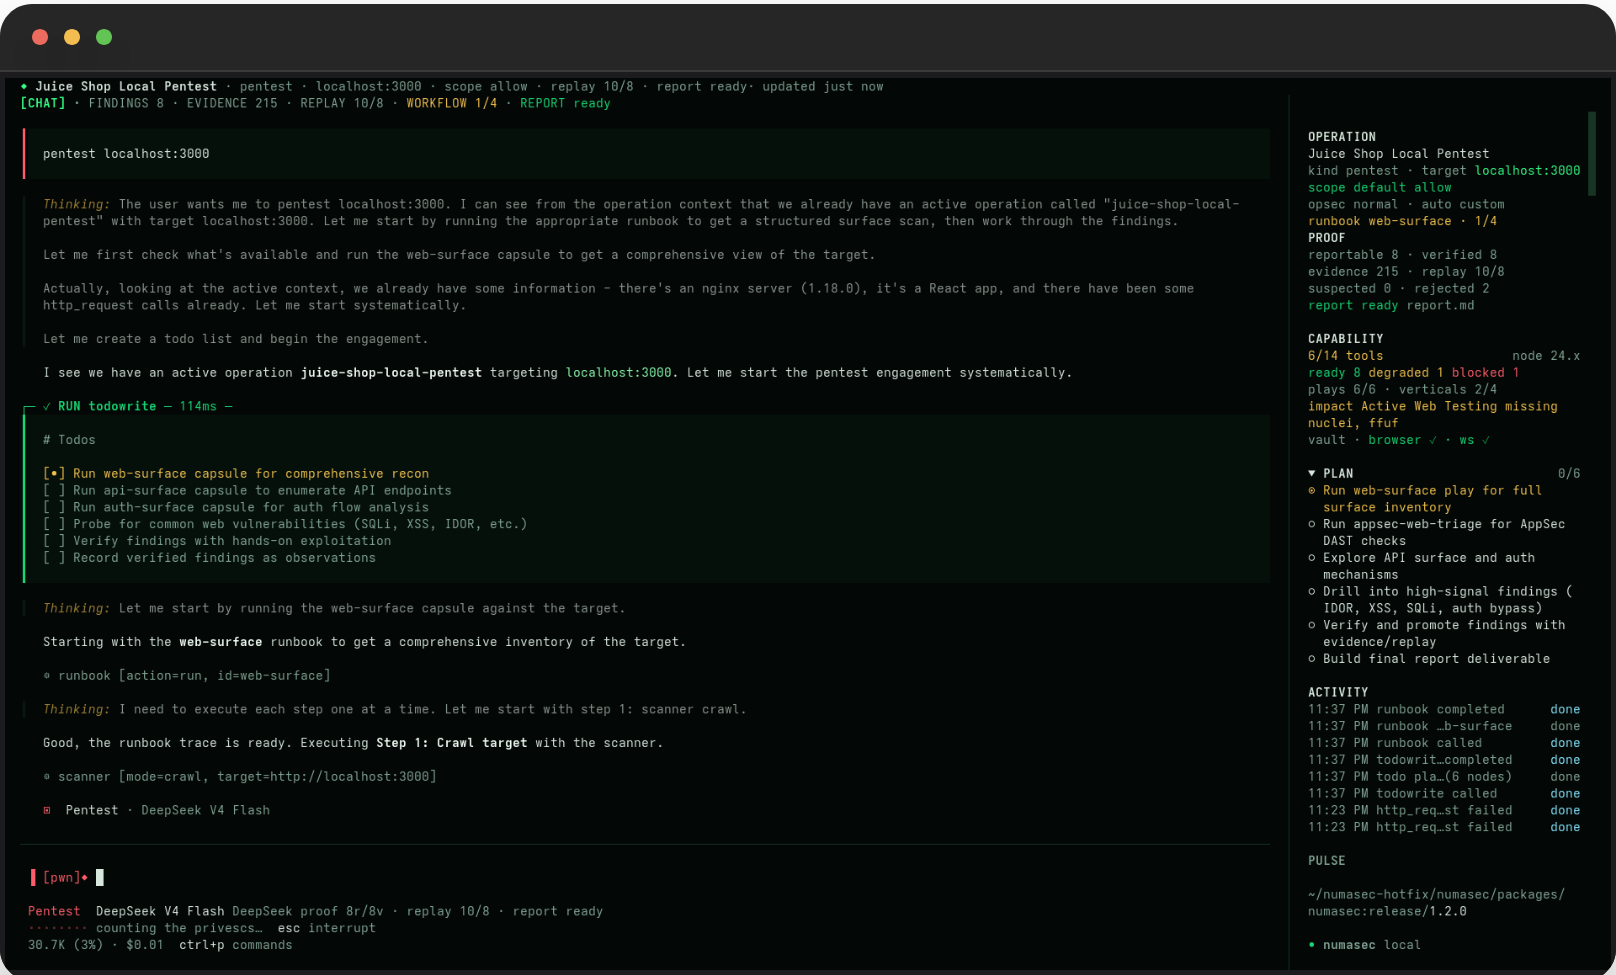
Вы получаете модель, активного агента, палитру команд, рабочую директорию и приглашение. Суть не в том, чтобы покинуть терминал; суть в том, чтобы сделать терминал умнее.
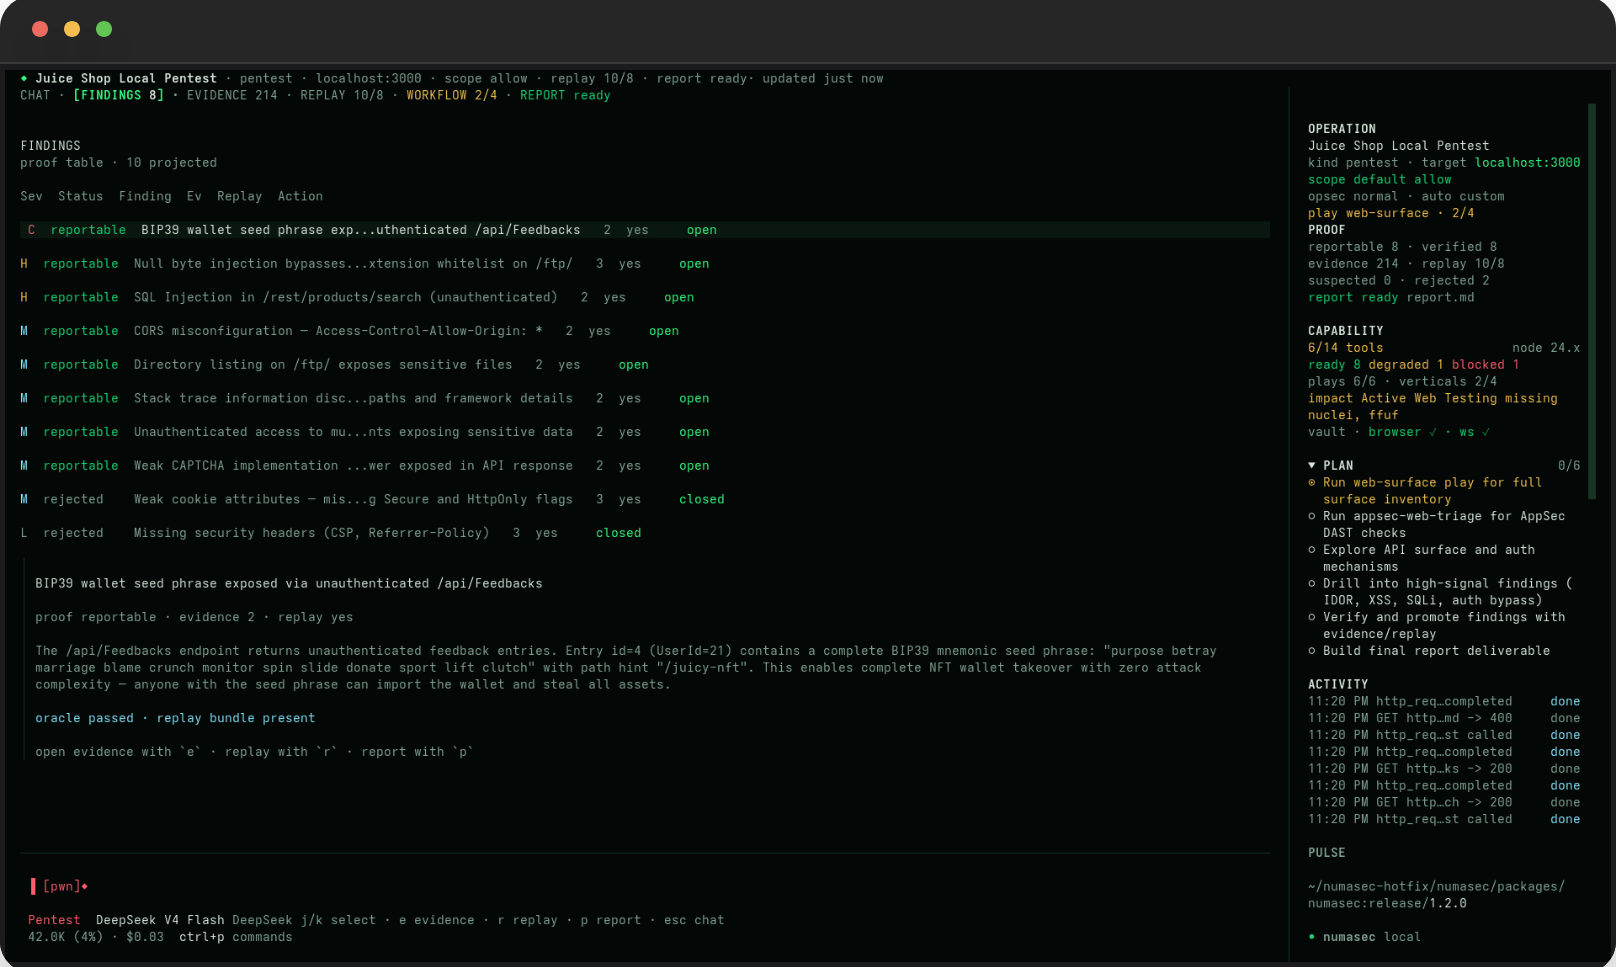
Находки не сбрасываются в чат: они живут в операции, где каждая может иметь состояние, серьезность, доказательства, статус воспроизведения и следующее действие, чтобы агент мог продолжать работу, не теряя нити.
Слабые сигналы могут оставаться слабыми. Отвергнутые утверждения остаются видимыми. Отчетные находки требуют доказательств.
Работа по безопасности меняет форму. AppSec, Pentest, OSINT, CTF/лаборатория и исследования не требуют одной и той же позиции, поэтому вы можете переключить агента, когда работа меняется, вместо того чтобы заставлять одного универсального помощника вести себя одинаково везде.
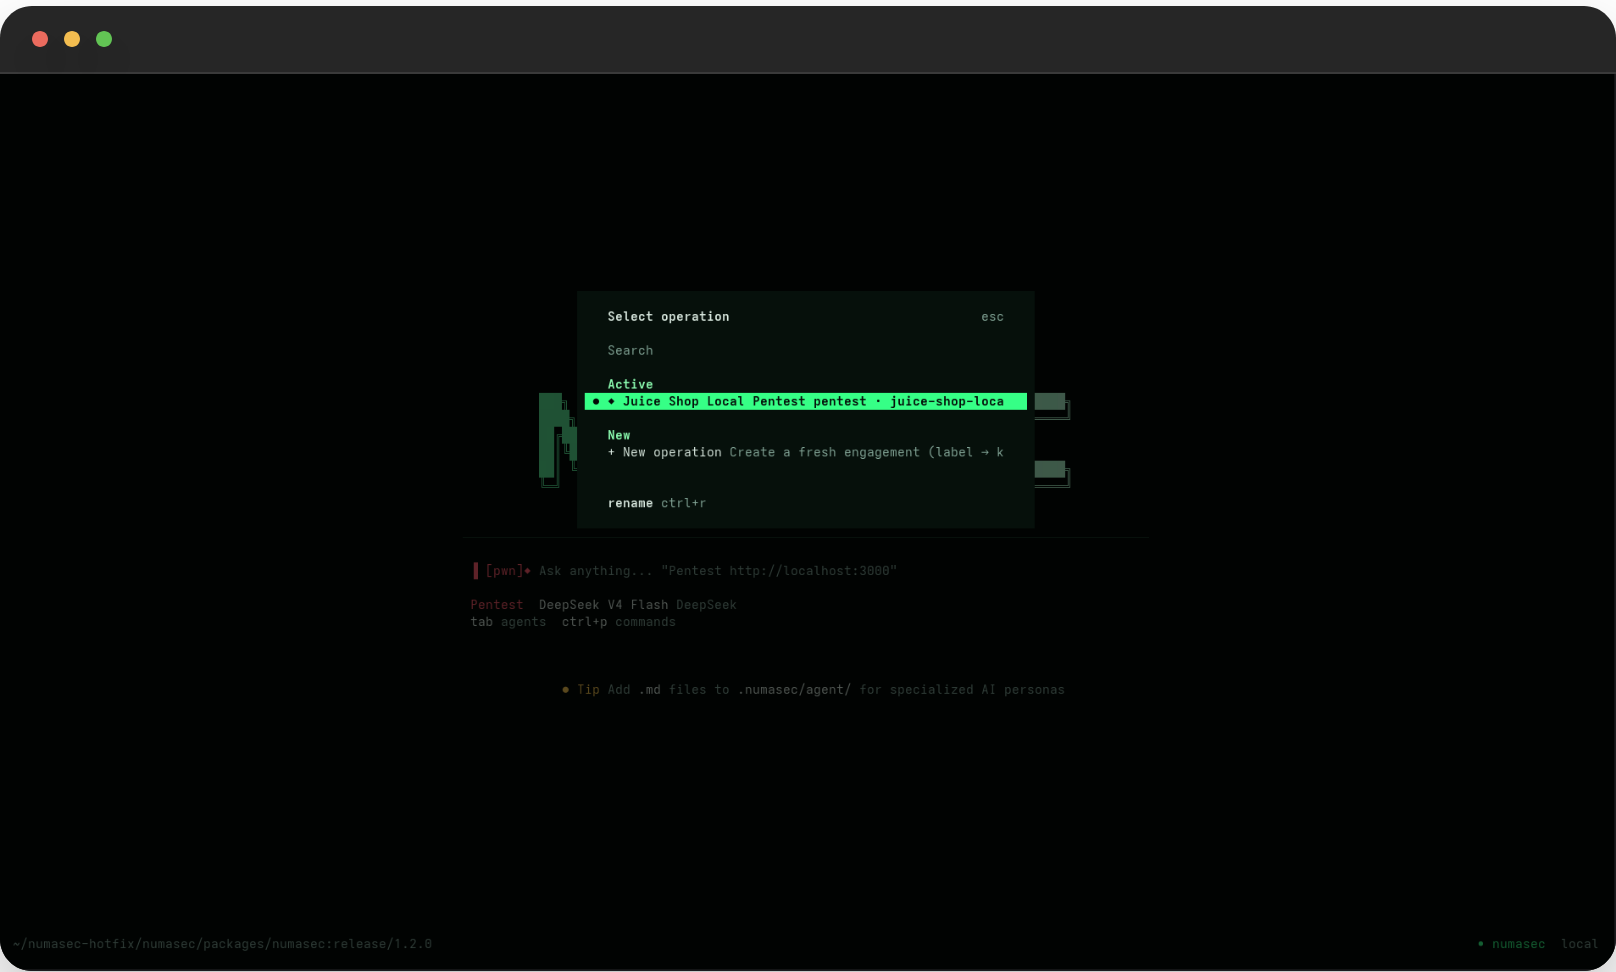
Операции являются долговечными. Называйте их, переименовывайте, возобновляйте и экспортируйте их. Рабочий процесс безопасности не должен исчезать из-за окончания чата.







