
 #1
Методологии, фреймворки, отчетность и инструменты автоматизации тестирования на проникновение.
Рекомендация Kitploit

 requie/ai-red-teaming-guide
Комплексное руководство по состязательному тестированию и оценке безопасности систем ИИ, помогающее организациям выявлять уязвимости до того, как их…
 bhassani/eternalbluec
Набор EternalBlue, переписанный на C/C++, который включает: эксплойт MS17-010, детектор уязвимости EternalBlue, детектор DoublePulsar и загрузчик…
 saadahla/filelesspeloader
Загружает удалённый AES-зашифрованный PE-файл в память, расшифровывает его и запускает.
 archstrike/archstrike
Репозиторий Arch Linux для специалистов и энтузиастов в области безопасности. Сделано в стиле Arch и оптимизировано для i686, x86_64, ARMv6, ARMv7 и…
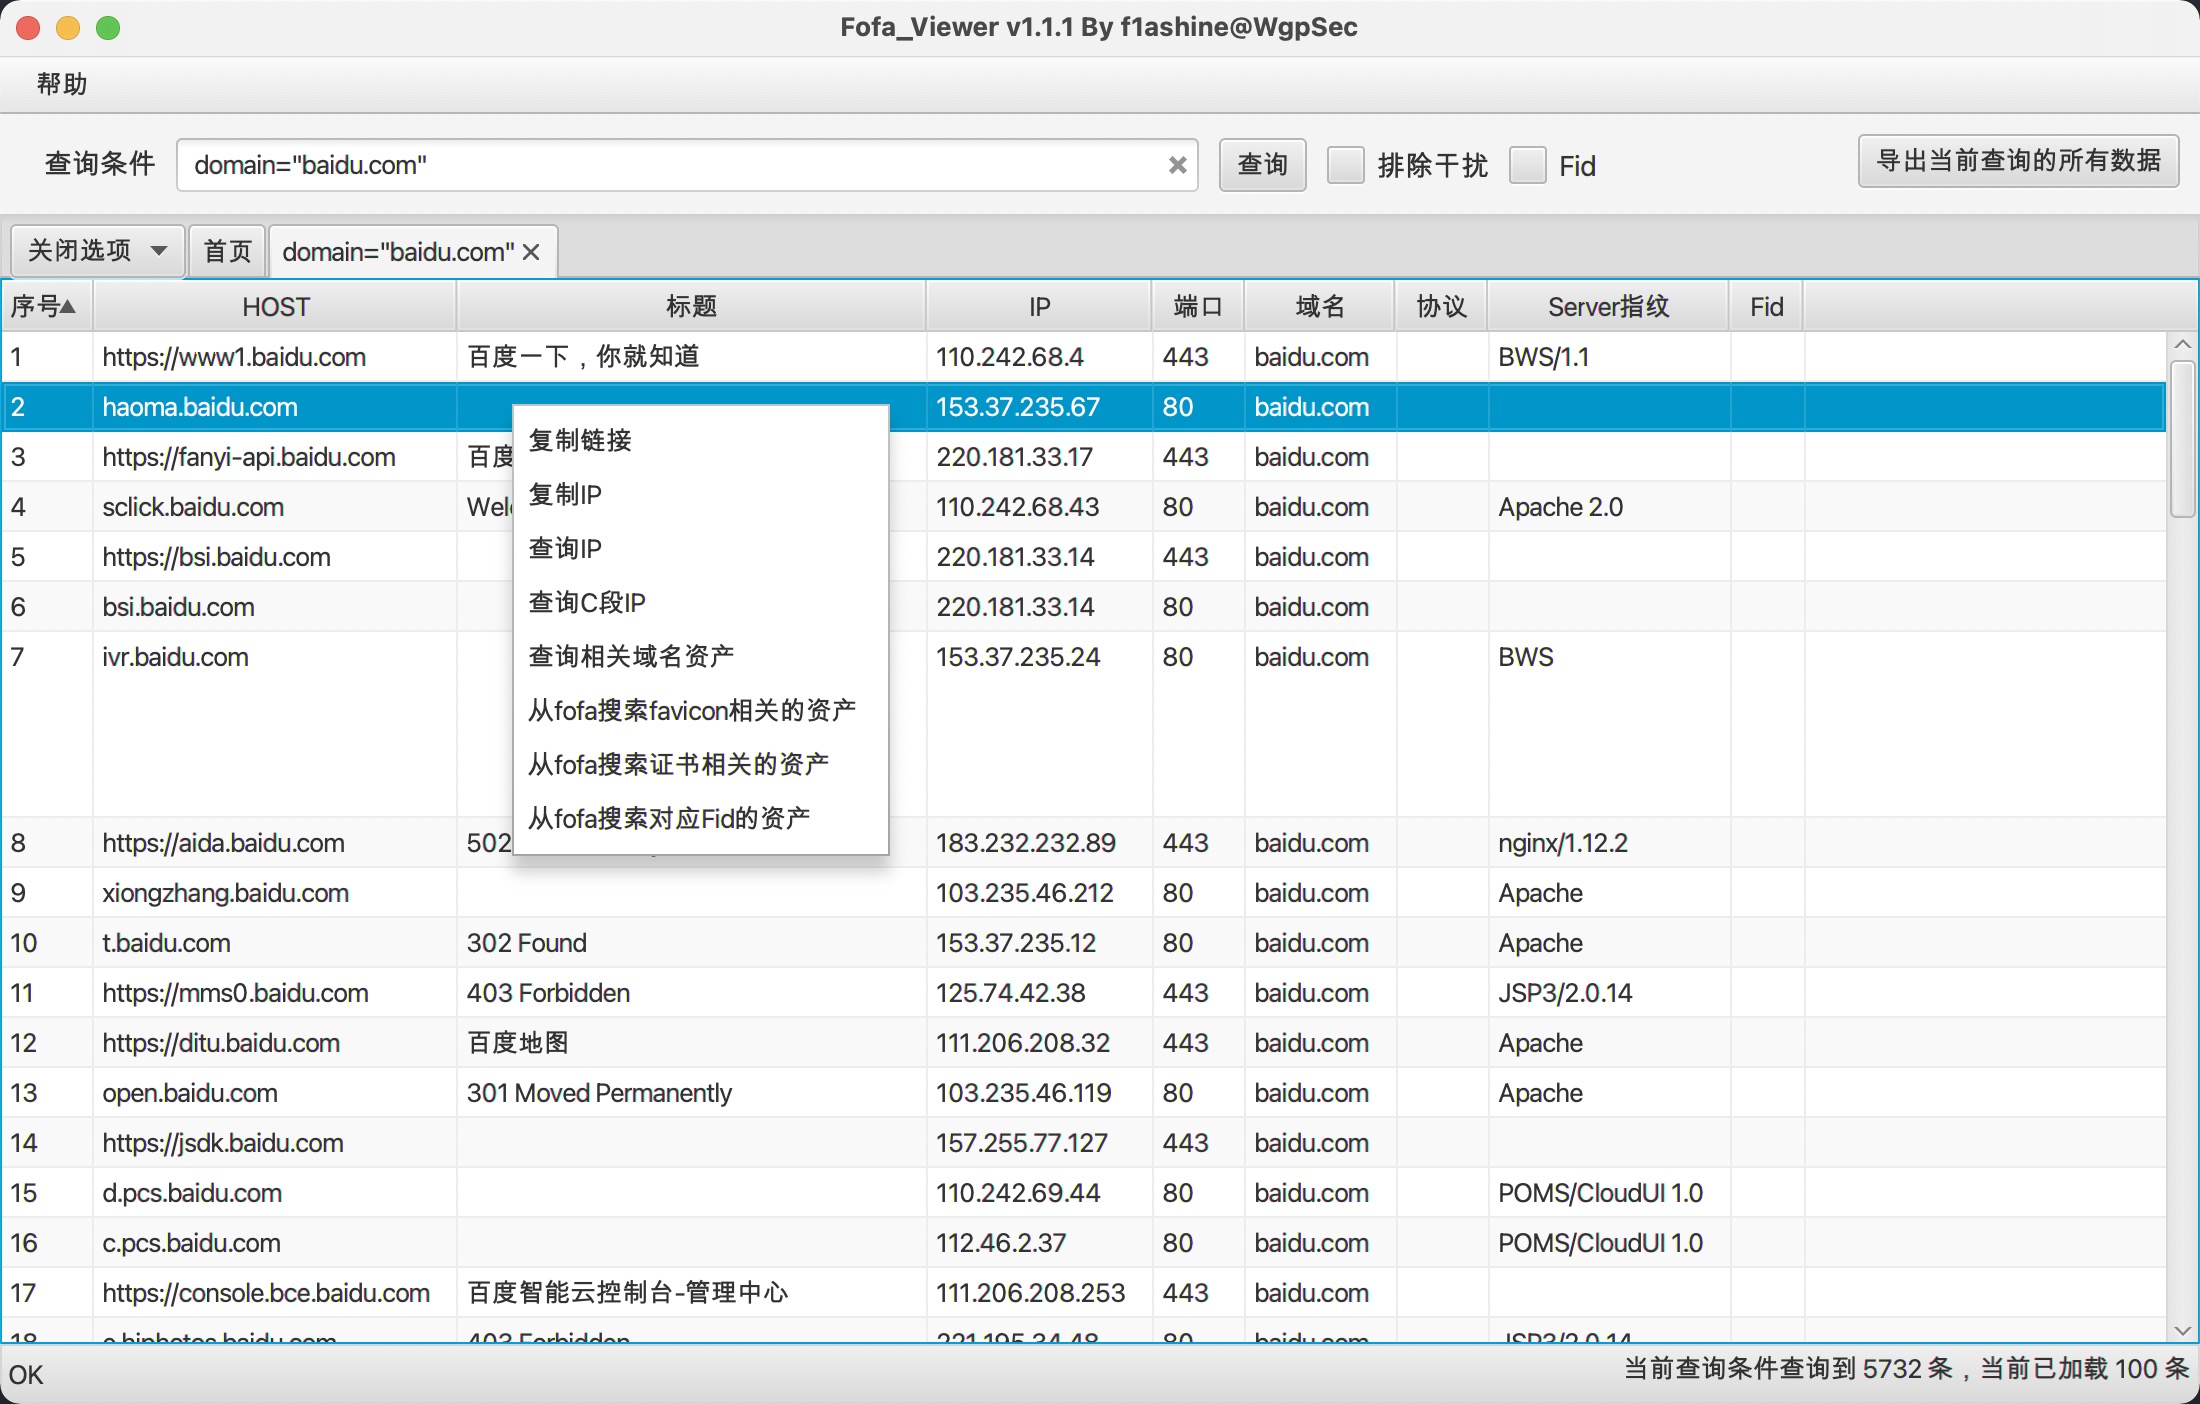 wgpsec/fofa_viewer
Простой клиент FOFA, написанный на JavaFX. Создан WgpSec, поддерживается f1ashine.
 ajinabraham/cmsscan
CMS Scanner: Сканировать сайты Wordpress, Drupal, Joomla, vBulletin на наличие проблем безопасности
 projectdiscovery/urlfinder
Высокоскоростной инструмент для пассивного сбора URL-адресов, оптимизированный для эффективного и всестороннего обнаружения веб-активов без активного…
 xsscx/fuzz
Сигнатуры внедрения товаров, вредоносные входные данные, XSS, внедрение HTTP-заголовков, XXE, RCE, Javascript, XSLT
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 k8gege/ladongo
Ladon для Kali — это кроссплатформенный сканер внутренней сети с открытым исходным кодом. Работает на Windows/Linux/Mac/маршрутизаторах. С его…
 sensepost/det
(расширяемый) набор инструментов для экфильтрации данных (DET)
 ztgrace/changeme
Сканер учётных данных по умолчанию.
 evilsocket/legba
Самый быстрый и наиболее полный многопротокольный брутфорсер / распылитель паролей и перечислитель учётных данных. 🥷
 p3nt4/powershdll
Запуск PowerShell с помощью rundll32. Обход ограничений программного обеспечения.
 viralmaniar/bigbountyrecon
BigBountyRecon использует 58 различных техник с применением разнообразных Google dorks и инструментов с открытым исходным кодом для ускорения…
 almondoffsec/passthecert
Proof-of-Concept инструмент для аутентификации на сервере LDAP/S с сертификатом через Schannel
 t3l3machus/powershell-obfuscation-bible
Набор техник, примеров и немного теории для ручного обфусцирования PowerShell-скриптов с целью обхода антивирусов (AV evasion), собранный в…
 rosesecurity/anti-virus-evading-payloads
Во время фазы эксплуатации в рамках пентеста или этичного хакинга вам в конечном итоге потребуется попытаться вызвать выполнение кода на компьютерах…








