
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 shelld3v/cve-2019-11580
A CVE-2019-11580 shell
 c5z54/cve-2026-62911-poc
CVE-2026-62911 — PoC для Pre-Auth RCE в Exchange MRSProxy | Сканер + эксплойт | NTLM Relay → Webshell → SYSTEM
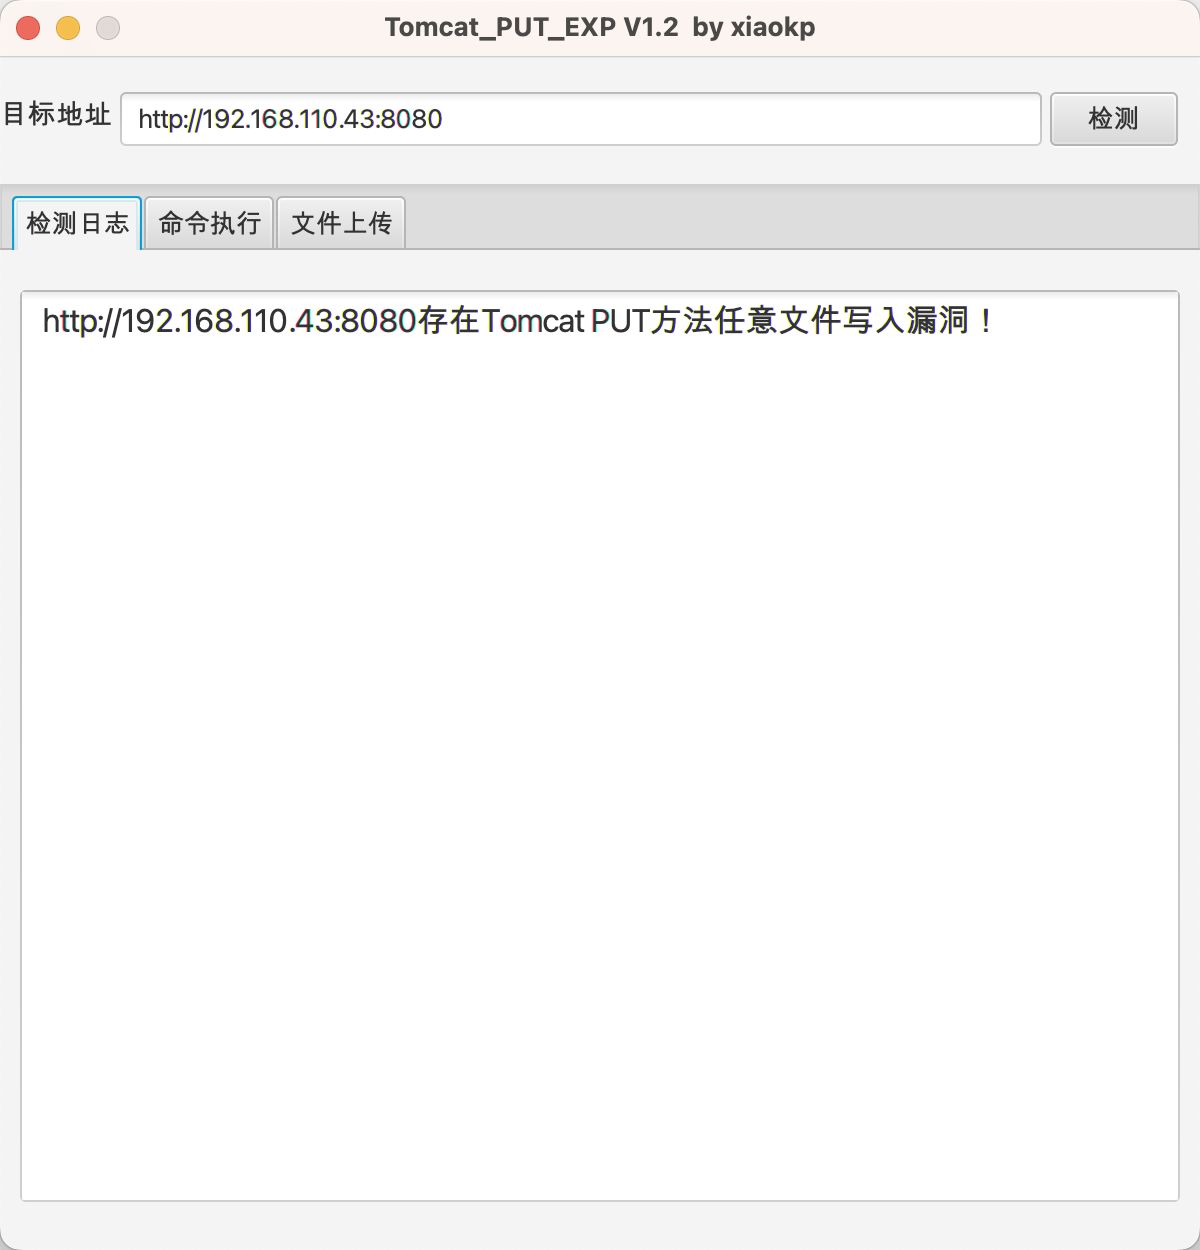 xiaokp7/tomcat_put_gui_exp
Эксплойт произвольной записи файлов методом PUT в Tomcat (CVE-2017-12615)
 donofly/cve-2025-22457-vulnserver-lab
Практическая лаборатория по воспроизведению CVE-2025-22457: разворачивает Docker-контейнеры атакующего и жертвы, находит адреса стека с помощью GDB и…
 rburrito/payloadgenerator
Обёртка для MSFvenom, позволяющая легко генерировать полезные нагрузки.
 elitexspam/def4cer
Безопасная версия эксплойта CVE-2026-53787 для загрузки файлов через атрибут заказа Amasty, с изменением загрузки файлов с txt на html.
 nxploited/cve-2026-3891
Pix for WooCommerce <= 1.5.0 - Неаутентифицированная произвольная загрузка файлов
 tonixtoolkitofficial-afk/esp32-blue-ducky
Прошивка ESP32, которая эмулирует Bluetooth HID-клавиатуру для автоматического сопряжения с Android-смартфонами и внедрения сценариев нажатий клавиш…
 ktn1990/cve-2019-9978
Wordpress Social Warfare — удаленное выполнение кода (автозагрузка шелла)
 thau0x01/poc_proxylogon
Microsoft Exchange ProxyLogon PoC (CVE-2021-26855)
 gh0st0ne/weaponized-0604
Автоматизированный инструмент для эксплуатации уязвимости SharePoint CVE-2019-0604
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
Автоматизирует создание и размещение JavaScript XSS-пейлоада для установки вредоносного модуля темы, вызывающего reverse shell через удалённое…
 zi0black/poc-cve-2017-12615-or-cve-2017-12717
CVE-2017-12617 и CVE-2017-12615 для сервера tomcat
 0x00-0x00/cve-2018-10517
CMS Made Simple 2.2.7 RCE эксплойт
 droidvoider/dirtycow-replacer
CVE-2016-5195 dirtycow by timwr автоматизированный инструмент для многофайлового патча
 jimidk/better-cve-2022-29464
Концепт-доказательство эксплойта для CVE-2022-29464, обеспечивающее неограниченную загрузку файлов и удаленное выполнение кода на уязвимых продуктах…
 z92g/cve-2021-31805
S2-061/S2-062 Struts2 POC&EXP уязвимости удалённого выполнения команд
 grimlockx/cve-2019-9978
Удаленное выполнение кода в плагине Social Warfare до версии 3.5.3 для WordPress.








