
 #1

 zer0sumgam3/cve-2026-66066-poc
PoC для CVE-2026-66066 в Ruby on Rails
 boxhg/cve-2019-0604
Подробное объяснение кода эксплойта SharePoint RCE от k8gege cve-2019-0604-exp.py, создание собственного пейлоада
 incredibleindishell/certi-bhai
AD CS эксплуатация — всё, что с этим связано, находится здесь
 al1ex/cve-2021-2109
CVE-2021-2109 && Weblogic Server RCE через JNDI
 synacktiv/exim-cve-2019-15846
PoC материалы для эксплуатации CVE-2019-15846
 jpeanut/imagetragick-cve-2016-3714-rshell
Эксплойт-скрипты proof-of-concept для CVE-2016-3714 (ImageTragick) на основе файлов MVG/SVG, позволяющие доставлять реверс-шеллы через bash, nc и PHP…
 jas502n/fastjson-1.2.61-rce
fastjson-1.2.61-RCE
 thewhiteh4t/warsend
Apache Tomcat Manager API: загрузка WAR-шелла
 viniciuspereiras/cve-2022-35405
ManageEngine PAM360, Password Manager Pro и Access Manager Plus — уязвимость неаутентифицированного удаленного выполнения кода, PoC-эксплойт
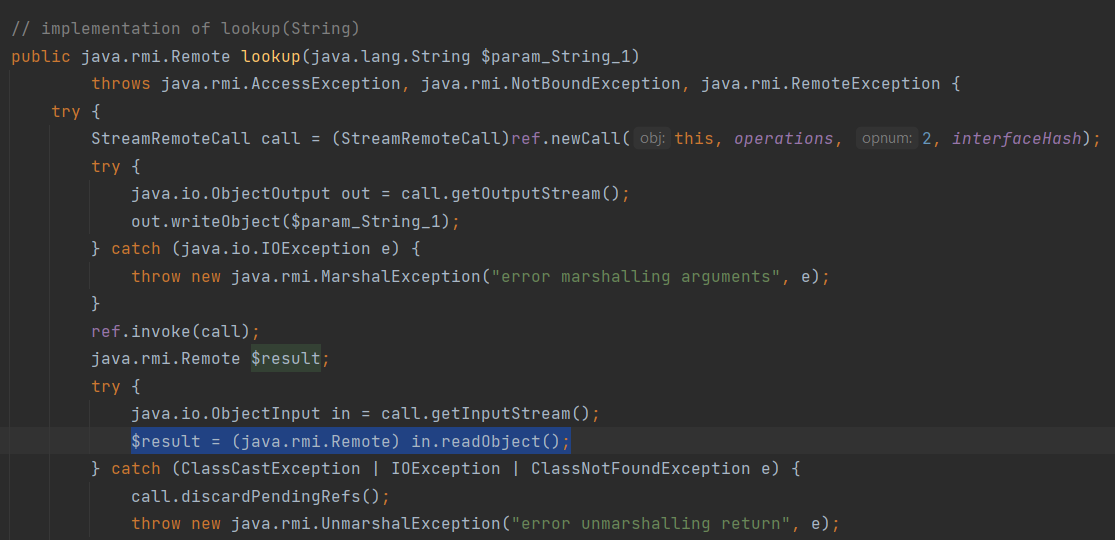 hakivvi/ermir
Rogue RMI Registry — эксплуатация небезопасной десериализации Java через методы list/lookup/bind. Генерирует и доставляет гаджеты Ysoserial для…
 01rabbit/pakuri-thon
PAKURI-THON — это инструмент, который помогает пентестерам с различными инструментами для тестирования на проникновение и C4-сервером (сервер…
 0x7eteam/cve-2023-26256
CVE-2023-26255_POC,CVE-2023-26256_POC
 bounteous17/libenom
CLI-обёртка для MSFvenom, которая упрощает создание полезных нагрузок с управлением профилями, автоматической генерацией слушателей и организованным…
 chrisjd20/cve-2017-9805.py
Улучшенный код эксплойта для CVE 2017 9805 apache struts
 mrk336/cve-2025-26686-the-tcp-ip-flaw-that-opens-the-gates
Критическая уязвимость удаленного выполнения кода (RCE) в стеке TCP/IP Windows (CVE-2025-26686) оставляет конфиденциальную память разблокированной,…
 jas502n/st2-046-poc
st2-046-poc CVE-2017-5638
 audrise/javaflood
Многопоточный DoS-инструмент на Python, который заваливает серверы Minecraft Java поддельными пакетами рукопожатия, повторным использованием…









