
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 pizza-power/cve-2023-3722
Python POC для CVE-2023-3722 Avaya Aura Device Services — неограниченная загрузка файлов, RCE
 wudidwo/cve-2017-12615-poc
Эксплойт для проверки концепции (Proof-of-concept) для CVE-2017-12615, уязвимости произвольной загрузки файлов через метод PUT в Apache Tomcat.…
 bluetoothstrawberry/cve-2021-21425
рабочий эксплойт для старой уязвимости cve-2021-21425 в grav cms 1.7.10
 cancela24/cve-2019-16278-nostromo-1.9.6-rce
Эксплойт для CVE-2019-16278, нацеленный на Nostromo Web Server 1.9.6, достигающий удаленного выполнения кода через обход каталога. Использует…
 oxapavan/cve-2023-4220-htb-permx
Эксплойт на основе Shell для CVE-2023-4220, нацеленный на неограниченную загрузку файлов в Chamilo LMS. Загружает произвольные файлы для выполнения…
 randomrobbiebf/cve-2024-10586
Debug Tool <= 2.2 — Неаутентифицированное создание произвольных файлов
 randomrobbiebf/cve-2024-50473
Ajar in5 Embed <= 3.1.3 - Неаутентифицированная произвольная загрузка файлов
 randomrobbiebf/cve-2024-50427
SurveyJS: Конструктор форм WordPress с перетаскиванием <= 1.9.136 - Аутентифицированный (Подписчик+) Произвольная загрузка файлов
 guigui237/expoitation-de-la-vuln-rabilit-cve-2022-22965
Python-эксплойт для CVE-2022-22965 (Spring4Shell) — уязвимости удалённого выполнения кода (RCE) в Java Spring Core. Внедряет JSP-вебшелл через…
 sec13b/cve-2021-44228-poc
эксплойт CVE-2021-44228
 randomrobbiebf/cve-2024-9932
Wux Blog Editor <= 3.0.0 - Неаутентифицированная произвольная загрузка файлов
 bl4ckarch/cve-2023-42326
这是一个简单的POC,用于展示pfsense 2.7命令注入漏洞(CVE-2023-42326)
 randomrobbiebf/cve-2024-50498
WP Query Console <= 1.0 — Неаутентифицированное удалённое выполнение кода
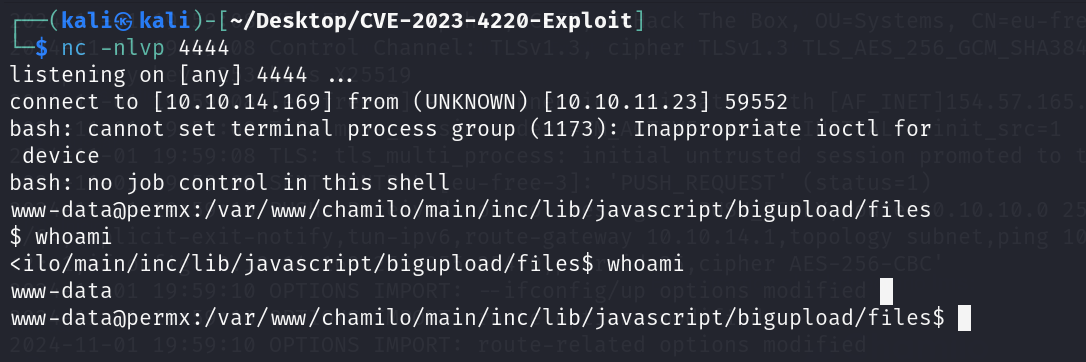 h4cking4all/cve-2023-4220
Эксплойт CVE-2023-4220 Chamilo
 refr4g/cve-2024-51378
Эксплойт для CyberPanel Pre-Auth RCE через Command Injection

 jeppojeps/cve-2024-40457-poc
Эксплойт-доказательство концепции для CVE-2024-40457 с поддержкой генерации полезной нагрузки через флаги командной строки. Предназначен для…








