
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 nxploited/cve-2025-23922
WordPress iSpring Embedder plugin <= 1.0 - уязвимость CSRF, приводящая к произвольной загрузке файлов
 nxploited/cve-2024-52375
Плагин WordPress Datasets Manager от Arttia Creative <= 1.5 - Уязвимость произвольной загрузки файлов
 nxploited/cve-2024-49668
WordPress плагин Verbalize WP <= 1.0 - уязвимость произвольной загрузки файлов
 nxploited/cve-2024-31114
Shortcode Addons <= 3.2.5 — Произвольная загрузка файлов (требуется аутентификация: Admin+)
 nxploited/cve-2025-1639
Animation Addons for Elementor Pro <= 1.6 — Отсутствие авторизации: аутентифицированные пользователи (Подписчик+) могут произвольно…
 nxploited/cve-2024-12252
SEO LAT Auto Post <= 2.2.1 - Отсутствие авторизации для перезаписи/загрузки файлов (Remote Code Execution)
 nxploited/cve-2024-50492
ScottCart <= 1.1 - Неавторизованное удаленное выполнение кода
 nxploited/cve-2025-2249
Плагин SoJ SoundSlides для WordPress версии <= 1.2.2 уязвим для произвольной загрузки файлов
 cesarbtakeda/7-zip-cve-2025-0411-poc
Эксплойт для подтверждения концепции для CVE-2025-0411, демонстрирующий обход Mark-of-the-Web в 7-Zip для обеспечения выполнения произвольного кода…
 dustblessnotdust/cve-2024-25180
Python-эксплойт-скрипт для CVE-2024-25180, уязвимости удалённого выполнения кода в pdfmake, доставляющей обратную оболочку через специально…
 night-have-dreams/php-cgi-injector
Инструмент для тестирования безопасности CVE-2024-4577 и CVE-2024-8926
 watchtowrlabs/watchtowr-vs-sysaid-preauth-rce-chain
PoC для цепочки PreAuth RCE в SysAid (CVE-2025-2775, CVE-2025-2776, CVE-2025-2777, CVE-2025-2778)
 sh3lldon/fullbypass
Инструмент, который обходит AMSI (AntiMalware Scan Interface) и PowerShell CLM (Constrained Language Mode) и предоставляет вам FullLanguage…
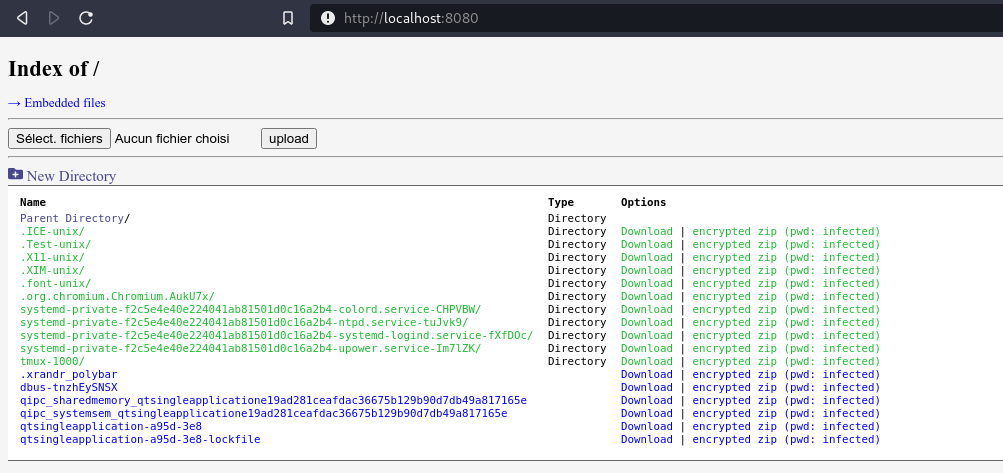 nodauf/swego
Веб-сервер-швейцарский нож на Golang. Простой, как Python SimpleHTTPServer, но с множеством функций.
 elamani-drawing/cve-2024-4367-poc-pdfjs
PoC (Proof of Concept) для CVE-2024-4367 - RCE-уязвимость в libwebp. Полная демонстрация, включающая: создание полезных нагрузок (payloads), сценарии…
 oyst3r1ng/cve-2025-30567
Несанкционированная произвольная загрузка файлов в WordPress WP01
 n00o00b/cve-2023-30258-rce-poc
POC для CVE-2023-30258-RCE от n0o0b
 swammers8/wbce-v1.6.3-authenticated-rce
Эксплойт RCE с аутентификацией для WBCE CMS <= 1.6.3, который создаёт вредоносный ZIP-архив модуля с PHP-обратной оболочкой и прослушивателем netcat.








