
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 h3x0v3rl0rd/distccd_rce_cve-2004-2687
Python-based proof-of-concept эксплойт для уязвимости удалённого выполнения кода CVE-2004-2687 в distccd, позволяющий получить неавторизованный…
 h3x0v3rl0rd/cve-2022-41544
Скрипт эксплойта на Python для CVE-2022-41544 в GetSimple CMS. Автоматизирует утечку ключей API, извлечение CSRF-токенов, загрузку PHP-шелла и запуск…
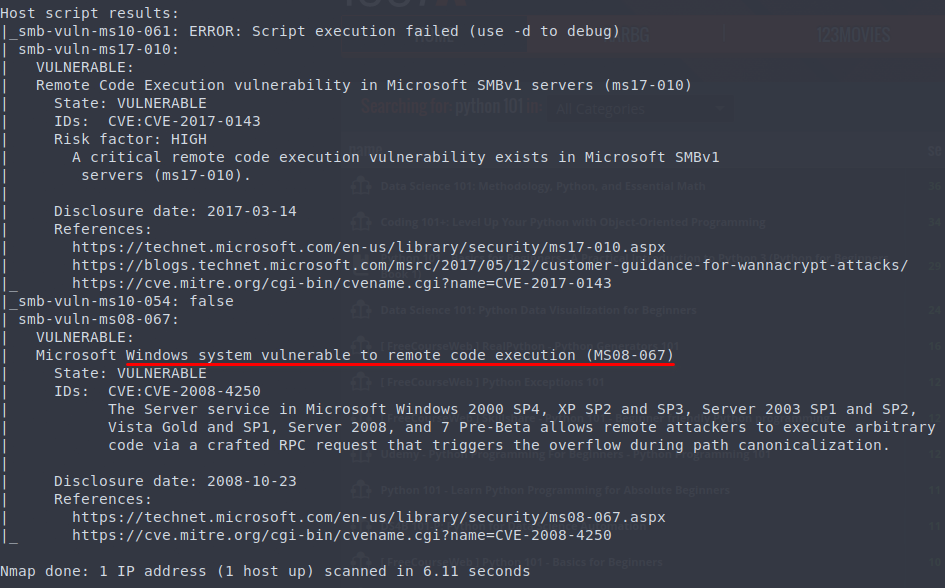 h3x0v3rl0rd/ms08-067
Python-эксплойт для MS08-067 (CVE-2008-4250), обеспечивающий удалённое выполнение кода через SMB с генерацией полезной нагрузки reverse shell и…
 h3x0v3rl0rd/nim-reverse-shell
nim-reverse-shell
 h3x0v3rl0rd/log4j
Автоматическая эксплуатация уязвимости Log4j CVE-2021-44228 с использованием LDAP-сервера и компиляции полезной нагрузки, включая пошаговое…
 h3x0v3rl0rd/nodejsshell
Node.js reverse shell генератор полезной нагрузки для тестирования на проникновение. Создаёт bind и reverse shell на JavaScript.
 h3x0v3rl0rd/webmin1.910_exploit
Эксплойт удаленного выполнения кода Webmin 1.910
 h3x0v3rl0rd/ms17-010_cve-2017-0143
MS17-010_CVE-2017-0143
 themehackers/cve-2024-21413
CVE-2024-21413 | PoC уязвимости удалённого выполнения кода в Microsoft Outlook
 abrewer251/cve-2025-2945_pgadmin_poc
Доказательство концепции для pgAdmin
 sabri-zaki/easy_hack
Взломай мир с помощью Termux
 elusivehacker/cve-2019-7214
Только для CTF (CVE-2019-7214 также разрешает хост из /etc/hosts)
 notrustedx/exploit_ms08-067
MS08-067 | CVE-2008-4250
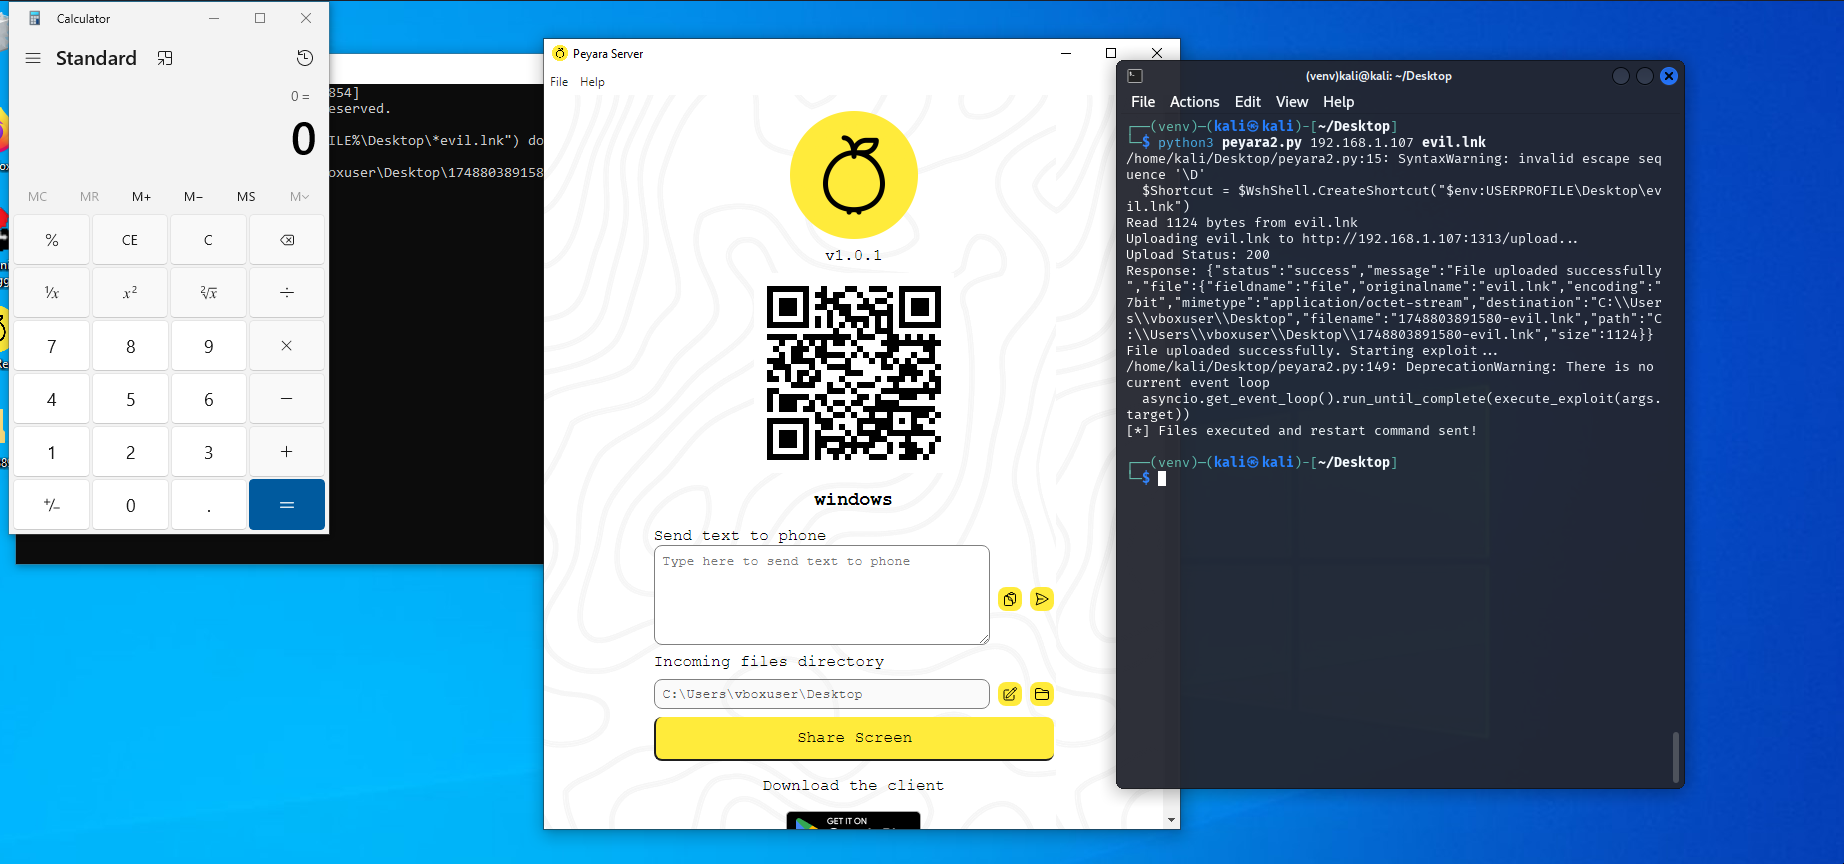 capture0x/peyara-fileupload
Peyara Remote Mouse: неаутентифицированная произвольная загрузка файлов
 wiseep/cve-2025-48827
Vbullettin RCE - CVE-2025-48827
 mbanyamer/cve-2025-30397---windows-server-2025-jscript-rce-use-after-free-
Удаленное выполнение кода через Use-After-Free в JScript.dll (CVE-2025-30397)
 yucaerin/cve-2025-47577
WordPress TI WooCommerce Wishlist Plugin <= 2.9.2 — произвольная загрузка файлов
 pelagornisandersi/windows-7-automated-exploitation-using-metasploit-framework-
Автоматизированный bash-скрипт, который сканирует IP-адрес на предмет потенциальной уязвимости к EternalBlue с помощью nmap, а затем эксплуатирует её…








