
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 shyambhanushali/react2shell
React2Shell — это инструмент доказательства концепции на Python, предназначенный для эксплуатации CVE-2025-55182 и CVE-2025-66478, которые…
 d4vinci/one-lin3r
Предоставляет однострочные команды, которые помогают в операциях тестирования на проникновение, повышении привилегий и многом другом.
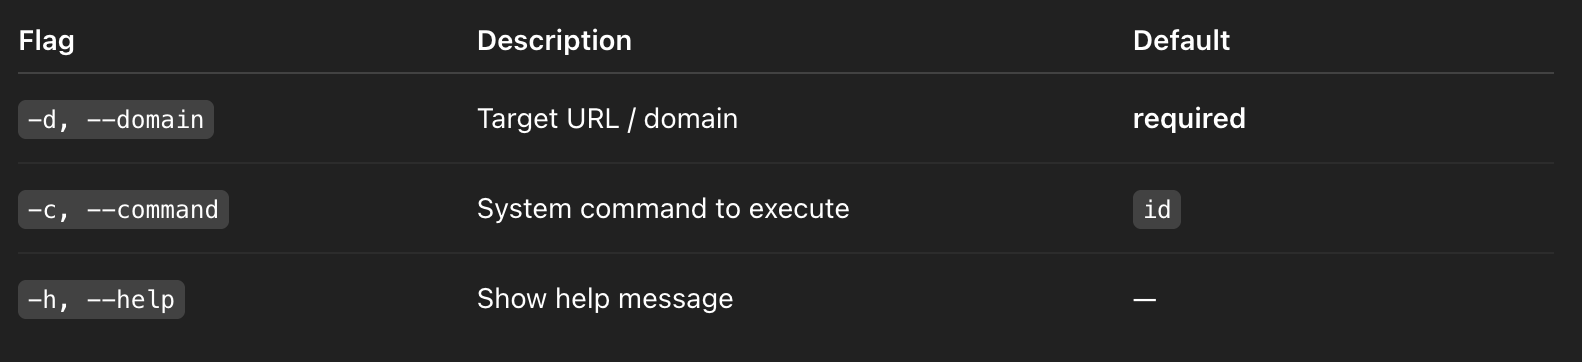 devvaibhav07/poc-cve-2025-55182
POC-CVE-2025-55182
 rsch-io/cve-2025-55182-react2shell
React2Shell (CVE-2025-55182) — proof-of-concept (PoC) эксплойт, демонстрирующий КРИТИЧЕСКУЮ уязвимость удалённого выполнения кода (RCE) в современных…
 imbas007/poc-cve-2025-55182
Эксплойт на Python для CVE-2025-55182, нацеленный на RCE в Next.js, с возможностями одиночной цели, массового сканирования, интерактивной оболочки и…
 butyraldehyde/cve-2024-7591-poc
Эти PoC-скрипты на Python проверяют Kemp LoadMaster на удаленное выполнение кода.
 vulncheck-oss/cve-2025-55182
VulnCheck CVE-2025-55182 react2shell
 racall/cve-2025-55182-node
Инструмент эксплуатации RCE в Next.js CVE-2025-55182
 cybertechajju/r2c-cve-2025-55182-66478
🔥 React2Shell Toolkit - CVE-2025-55182 & CVE-2025-66478
 syrins/cve-2025-55182-react2shell-rce
Современное удобное GUI-приложение для обнаружения и эксплуатации уязвимости CVE-2025-55182 в React Server Components. Написано на Python и Tkinter,…
 cr4at0r/next.js-rce-scanner-burpsuite-extension-
Используйте Burp для автоматического обнаружения уязвимости CVE-2025-55182 Next.js RCE
 ruoji6/cve-2025-55182-rce-shell
Burp Suite/antsword - Интерактивная оболочка (HTTP hijack + POST + AES-256-CBC/BASE64)
 hoosin/cve-2025-55182
Эксплоит (proof-of-concept) для CVE-2025-55182, уязвимости удаленного выполнения кода (RCE) в Next.js через небезопасную десериализацию в…
 bahaabdelwahed/killshot
Фреймворк для тестирования на проникновение, инструмент сбора информации и сканер уязвимостей веб-сайтов.
 encrypter15/cve-2025-50165-x64-exploit
Генерирует вооружённые JPEG-файлы, эксплуатирующие CVE-2025-50165 (удалённое выполнение кода в Windows Graphics), с пользовательским x64-шеллкодом,…
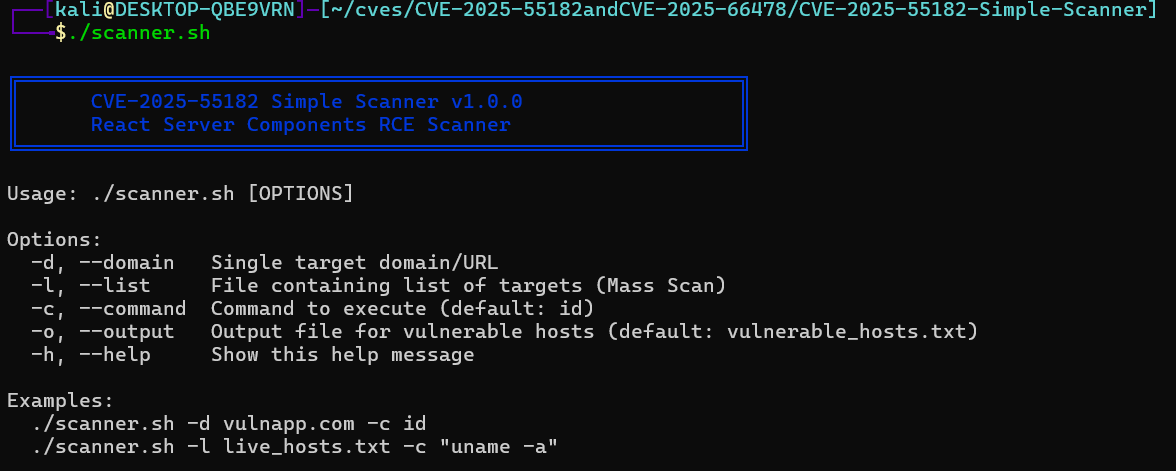 satriarizka/cve-2025-55182-simple-scanner
Высокоточный RCE-сканер для CVE-2025-55182, затрагивающей Next.js RSC. Поддерживает массовое сканирование, выполнение команд и автоматизированные…
 surajhacx/react2shellpoc
react2shell CVE-2025-55182 PoC
 sainionhacks/cve-2025-55182-scanner
Автономный GUI-инструмент для обнаружения и демонстрации уязвимости **React Server Components Remote Code Execution (RCE)** (CVE-2025-55182) в…








