
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 cilectiy/cve-2025-49844
CVE-2025-49844
 lorenzoporrasduque/cve-2025-5548-poc
Учебный стенд, демонстрирующий переполнение стека (CVE-2025-5548) в FreeFloat FTP Server. Охватывает полную разработку эксплойта: анализ уязвимости,…
 joshuavanderpoll/cve-2026-3891
Pix for WooCommerce <= 1.5.0 - Неаутентифицированная произвольная загрузка файлов (CVE-2026-3891) PoC
 criz117/cve-2023-43208-poc
Python-скрипт для подтверждения концепции, демонстрирующий CVE‑2023‑43208 в Mirth Connect, позволяющий проверять версии и выполнять команды на…
 0xterror/cve-2025-6934
Автоматизирует эксплуатацию критической уязвимости повышения привилегий без аутентификации в плагине WordPress Opal Estate Pro путем создания запроса…
 alihussainzada/cve-2026-29000-python-poc-pac4j-jwt-authenticationbypass-poc
Python proof-of-concept, демонстрирующий обход аутентификации в pac4j JWT путём создания JWE-токена с неподписанным внутренним JWT, что позволяет…
 hellsender01/llmmap
Автоматизированная платформа для тестирования инъекций промптов в приложения, интегрированные с LLM, с двух-LLM архитектурой.
 0x0asif/cve-2024-21762
Python PoC-эксплойт для CVE-2024-21762, который нацелен на удаленное устройство и инициирует обратный вызов на IP-адрес и порт, контролируемые…
 4nuxd/cve-2023-43208
Эксплойт неаутентифицированного RCE для CVE-2023-43208 в Mirth Connect через XML-десериализацию, с определением версии, массовым сканированием и…
 haxorstars/cve-2025-54068
Инструмент, предназначенный для эксплуатации CVE-2025-54068 и Remote Command Execution в проекте Livewire.
 rohitberiwala/cve-2025-60787-motioneye-rce
Профессиональный PoC для CVE-2025-60787: Удаленное выполнение кода в MotionEye (<= 0.43.1b4). Этот эксплойт демонстрирует уязвимость внедрения команд…
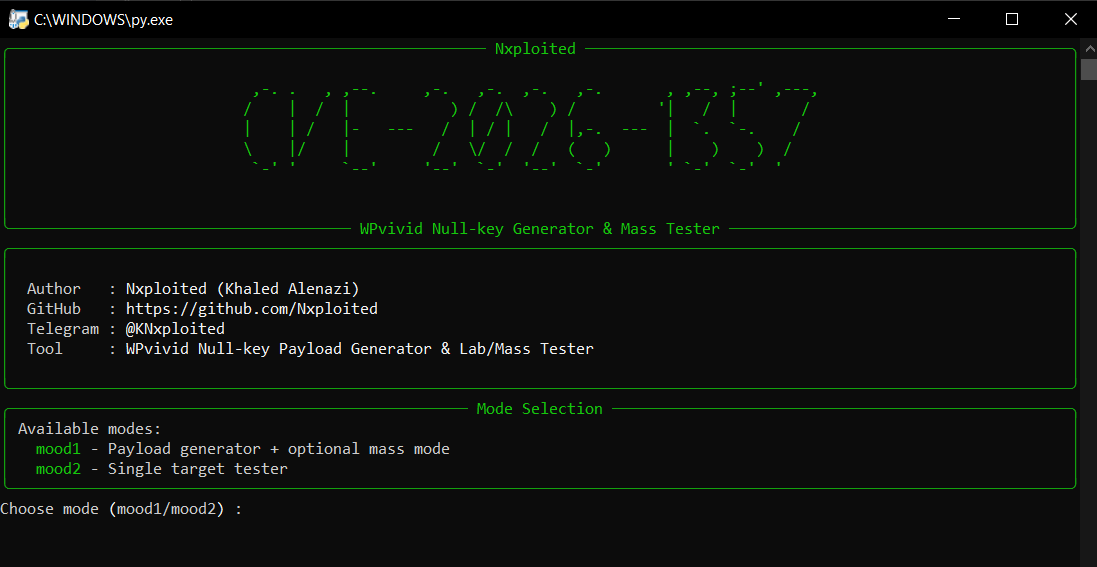 nxploited/cve-2026-1357
Миграция, Резервное копирование, Промежуточная среда <= 0.9.123 - Неавторизованная произвольная загрузка файлов
 shadow0ps/cve-2021-21974
POC для CVE-2021-21974 VMWare ESXi RCE Exploit
 tankist0x01/cve-2017-8869
CVE-2017-8869 - MediaCoder 0.8.48.5888 - Локальное переполнение буфера (SEH)
 engranaabubakar/cve-2022-42889
Python-эксплойт для CVE-2022-42889 (Text4Shell), позволяющий удаленное выполнение кода через интерполяцию Apache Commons Text. Поддерживает генерацию…
 yetazyyy/cve-2026-0770
Эксплойт класса proof-of-concept, обеспечивающий удалённое выполнение кода в Langflow через /api/v1/validate/code. Предназначен для исследований в…
 im-hanzou/cve-2025-56399
CVE-2025-56399 – удаленное выполнение кода в laravel-file-manager v3.3.1. Использует неправильно настроенный конфиг в Laravel File Manager для…
 iss4cf0ng/eden-rat
Инструмент удаленного доступа с открытым исходным кодом на основе графического интерфейса для Linux, разработанный на C# с полезной нагрузкой на…








