
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 hegaz0y/-bul
EDSEC_BKIF — это инструмент для инъекции нажатий клавиш для Android, Linux и iOS. С помощью CVE-2023-45866 он предоставляет пользователям…
 sbouabid-sec/cve-2026-23744-poc
CVE-2026-23744 — эксплойт доказательства концепции для неаутентифицированной уязвимости удаленного выполнения кода в MCPJam Inspector <= 1.4.2.
 jeanback1/cve-2022-25765-exploit
Python эксплойт для CVE-2022-25765 — внедрение команд в pdfkit, позволяющий удаленное выполнение кода через специально созданные URL с режимами…
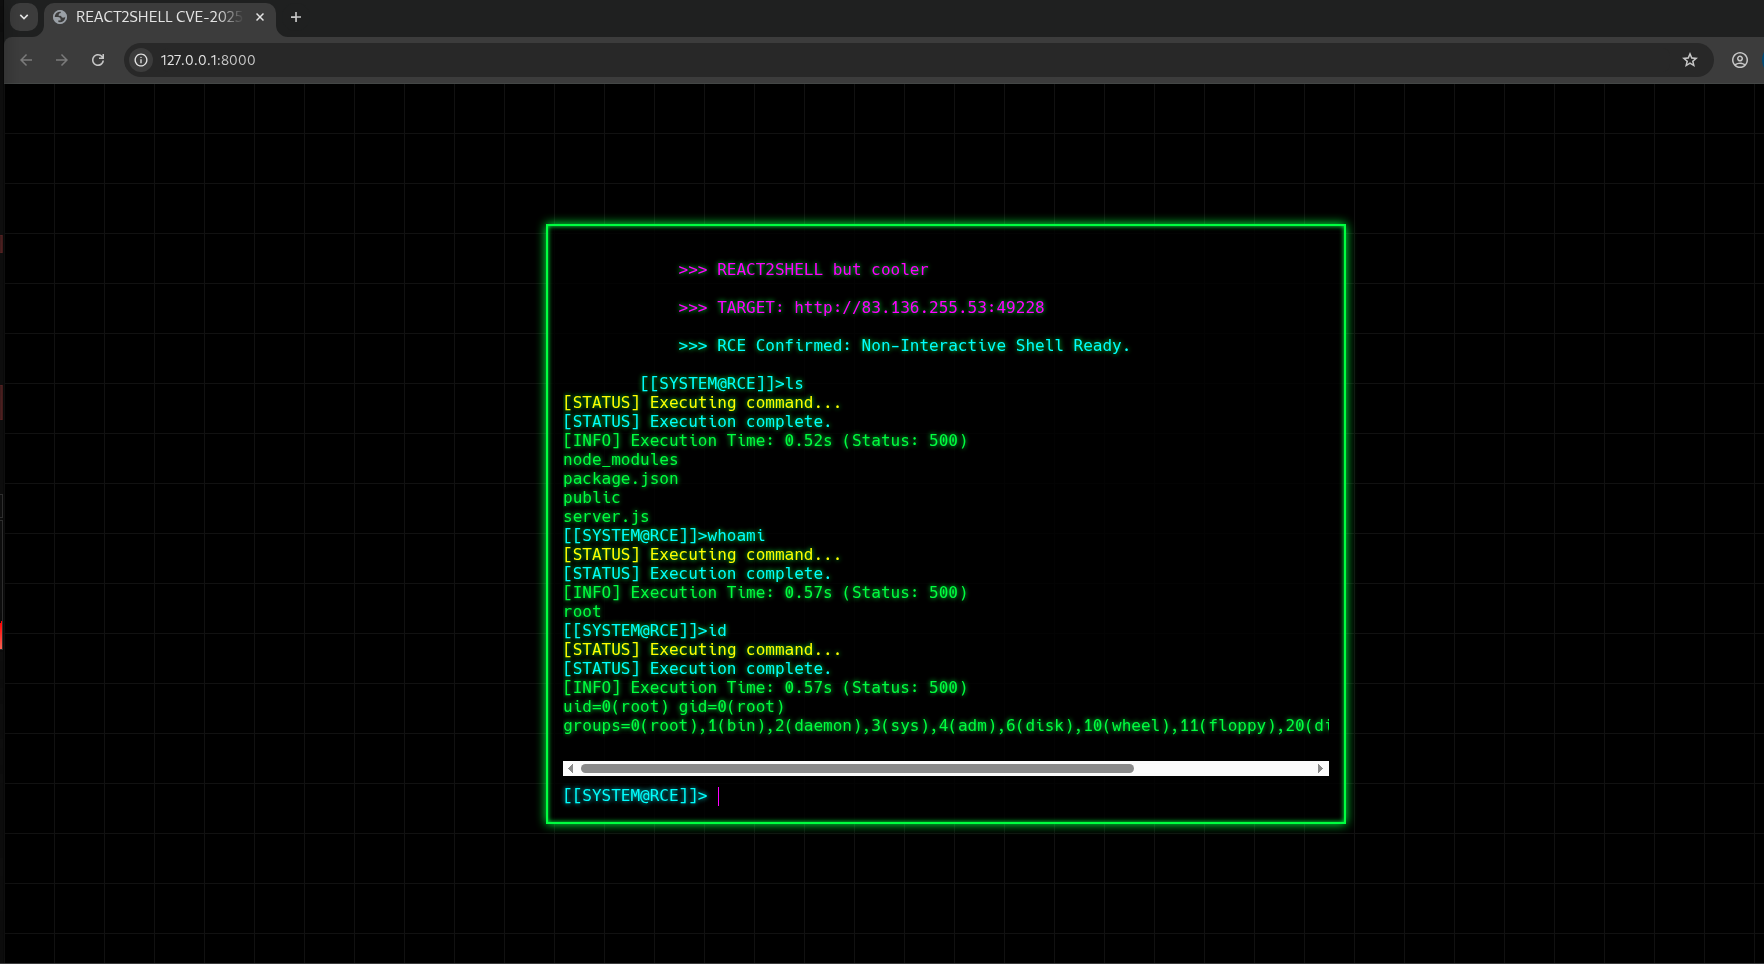 raivenlockdown/web-cli_rce_react2shell
WEB-CLI_RCE_React2Shell — это образовательный PoC-эксплойт для CVE-2025-55182, критической уязвимости Prototype Pollution в приложениях Next.js,…
 kavin-jindal/cve-2026-48778-poc
Proof-of-concept эксплойт для CVE-2026-48778, демонстрирующий произвольное выполнение кода в Notepad++ ≤ 8.9.6 через функцию «Открыть содержащую…
 p1ctur3p3rf3ct/cve-2026-23744
CVE-2026-23744 PoC
 jenderal92/magneto-polyshell
Magento 2 Unauthenticated RCE Exploit – Загружает PHP-вебшелл через поиск товара GraphQL и пользовательские опции корзины гостя. Многопоточный,…
 jenderal92/kintol_shell_upload
python 2.7
 joaoaugustom/papercut-authentication_bypass_and_rce
Этот эксплойт основан на CVE-2023-27350 и был создан на основе оригинального эксплойта от horizon3ai и модуля Metasploit.
 jenderal92/csrf-exploit-generator
Генератор CSRF-эксплойтов позволяет пользователям создавать форму CSRF-эксплойта с настраиваемыми параметрами.
 c0gnit00/cve-2026-29000
Python POC, эксплойт для CVE-2026-29000
 c0gnit00/cve-2025-9074
PHP PoC, эксплойт для CVE-2025-9074
 jenderal92/cve-2025-55182-react2shell
CVE-2025-55182 Эксплойт-инструмент – эксплойт на Python 2.7 для загрязнения прототипа Next.js, приводящего к RCE
 luizhenz/poc-cve-2025-55182
PoC-эксплойт для CVE-2025-55182, уязвимости удаленного выполнения кода в React Server Components, затрагивающей React.js и Next.js. Выполняет…
 hasecto/cve-2025-24893
Эксплойт удаленного выполнения кода (RCE) в XWiki
 volkandindar/agartha
Расширение Burp Suite для выявления недостатков внедрения (LFI, RCE, SQLi), проблем аутентификации/авторизации и нарушений доступа HTTP 403. Оно…
 thinhap/cve-2026-9082-poc
Доказательство концепции эксплуатации для CVE-2026-9082. Python-скрипт, демонстрирующий удалённое выполнение кода против целевого URL для…
 march0n/poc-cve-2022-22965-spring4shell
Описание








